Par Marie Lefèvre · Experte associations & sécurité civile · Publié le
Cybersécurité des associations de secours : l'humain d'abord
Le 21 août 2026, la Fédération nationale de protection civile annonce qu’un accès non autorisé a touché des données personnelles de ses bénévoles. Quelques mois plus tôt, la Fédération française de gymnastique informait 2,9 millions de licenciés et anciens licenciés d’une fuite partie d’un compte de club compromis, « probablement avec un procédé de phishing ». En novembre 2025, la Fédération française de football reconnaissait à son tour une intrusion rendue possible par « l’usage d’un compte compromis ». Dans les deux cas documentés par les victimes, l’attaque n’a rien cassé : elle est entrée par une personne.
Les associations agréées de sécurité civile (AASC) et les fédérations détiennent des données sensibles sur des dizaines de milliers de membres, dont des mineurs, et reposent sur des bénévoles nombreux, dispersés et peu formés aux risques numériques. Leur protection tient sur deux piliers : un logiciel durci et audité régulièrement, et un personnel entraîné à reconnaître l’hameçonnage et les autres manœuvres d’ingénierie sociale. L’un ne remplace pas l’autre.
Pourquoi les associations de secours et les fédérations sont-elles visées ?
Une association de secours n’a ni brevet ni trésorerie à rançonner. Elle a mieux, du point de vue d’un attaquant : des fichiers riches, beaucoup de comptes et peu de surveillance.
- Des données qui se revendent. État civil, adresses, téléphones, photos, diplômes de secourisme, aptitudes, parfois les coordonnées des parents de jeunes sapeurs-pompiers ou de cadets. Ces fichiers alimentent ensuite des escroqueries très crédibles : un faux message de « la fédération » qui connaît votre nom, votre section et votre diplôme.
- Beaucoup de comptes, beaucoup de rotation. Des milliers de bénévoles, des arrivées et des départs toute l’année, des responsables de section qui changent à chaque assemblée générale. Chaque compte oublié est une porte.
- Des ordinateurs personnels. La plupart des bénévoles se connectent depuis leur téléphone ou leur ordinateur familial, sans antivirus géré ni mise à jour imposée.
- Une culture de la confiance. Dans un réseau où l’on s’entraide en permanence, une demande urgente « du national » ou « du trésorier » est rarement mise en doute.
- Peu de moyens informatiques dédiés. Rares sont les fédérations qui disposent d’un responsable de la sécurité des systèmes d’information, et plus rares encore les unités locales.
Le dispositif public d’assistance Cybermalveillance.gouv.fr le confirme dans son rapport d’activité 2025 : plus de 504 000 demandes d’assistance, en hausse de 20 %. L’hameçonnage y est la menace numéro un tous publics confondus ; pour les entreprises, associations et collectivités, c’est le piratage de compte qui arrive en tête, à 21 %, devant l’hameçonnage à 16 %. Deux faces du même problème : un identifiant obtenu par la ruse, puis réutilisé.
Que nous apprennent les attaques récentes ?
| Date | Organisation | Ce qui est public | Personnes concernées |
|---|---|---|---|
| Nov. 2021 (détection janv. 2022) | Comité international de la Croix-Rouge | Vulnérabilité non corrigée sur un serveur | Plus de 515 000 personnes |
| Nov. 2025 | Fédération française de football | Compte compromis, selon la fédération | Licenciés (troisième incident depuis 2024) |
| Fév. 2026 | Fédération française de gymnastique | Compte de club compromis, probablement par hameçonnage | 2,9 millions de licenciés et anciens licenciés |
| Mars 2026 (découverte en août) | Fédération nationale de protection civile | Accès non autorisé à des données de bénévoles ; plainte déposée | Nombre en cours d’évaluation, chiffres avancés en ligne contestés par la fédération |
Fédération française de gymnastique : un compte de club, 2,9 millions de licenciés
Dans son information officielle, la FFGym explique que l’accès a été obtenu via un compte de club compromis, probablement par hameçonnage. Un seul compte, ouvert au niveau local, a suffi pour atteindre les données de l’ensemble de la fédération. La CNIL et l’ANSSI ont été notifiées, une plainte déposée, et la fédération a annoncé la mise en place d’une double authentification. Le scénario est exactement celui d’une AASC organisée en unités locales : le maillon le moins protégé ouvre l’accès à tout le réseau.
Fédération française de football : un compte compromis, encore
En novembre 2025, la FFF indique dans son communiqué que l’intrusion a été rendue possible par « l’usage d’un compte compromis ». C’est le troisième incident touchant ses licenciés depuis mars 2024. La répétition est instructive : tant que les personnes qui détiennent des accès ne savent pas reconnaître une tentative de vol d’identifiants, chaque nouvelle campagne d’hameçonnage a une chance de réussir.
Protection Civile : une vague qui touche le monde associatif
Selon l’AFP, reprise par franceinfo, la Fédération nationale de protection civile a annoncé le 21 août 2026 une violation de données personnelles : une intrusion remontant à mars, découverte le 17 août. Elle concerne des bénévoles, d’anciens bénévoles et des personnes extérieures, dont des mineurs, et aucune personne secourue selon la fédération. Celle-ci a porté plainte et conteste les chiffres avancés en ligne, qui comportent selon elle beaucoup de doublons. La fédération n’a pas détaillé publiquement le mode d’intrusion ; elle a rattaché l’attaque à une vague plus large visant notamment des fédérations sportives.
Cette vague est bien réelle. Le site Fuites Infos, qui recense les fuites et revendications touchant des organisations françaises, liste en 2026 de nombreux SDIS et fédérations : basket, handball, handisport, tir, randonnée… Toutes ces revendications ne sont pas confirmées, mais la tendance l’est : le monde associatif et la sécurité civile sont devenus des cibles à part entière.
Croix-Rouge internationale : la technique compte aussi
Le contre-exemple est utile. En 2021, le Comité international de la Croix-Rouge a été piraté par une vulnérabilité connue et non corrigée sur un serveur exposé, sans intervention humaine. Les données de plus de 515 000 personnes parmi les plus vulnérables du monde ont été exposées. La formation du personnel ne protège pas d’un correctif oublié : il faut aussi un logiciel maintenu, et des audits qui vérifient qu’il l’est.
Le facteur humain en chiffres
Le rapport annuel de Verizon sur les violations de données fait référence dans le métier. Son édition 2026 relève que l’élément humain intervient dans 62 % des violations, contre 60 % l’année précédente : un clic sur un lien piégé, un mot de passe réutilisé, une erreur d’envoi, une manipulation par téléphone. Le même rapport note que l’exploitation de vulnérabilités devient le premier vecteur d’accès initial, à 31 %. Les deux fronts progressent ensemble.
En France, le panorama de la cybermenace 2025 de l’ANSSI compte 196 exfiltrations de données traitées, contre 130 en 2024, et classe l’ingénierie sociale parmi les vecteurs d’intrusion majeurs : hameçonnage ciblé, appels frauduleux, détournement de ligne téléphonique, fatigue de la double authentification.
Pourquoi former tout le personnel, et pas seulement les administrateurs ?
Les attaquants ne visent pas l’administrateur le mieux formé : ils visent le compte le moins protégé. Dans une AASC, cela peut être :
- le bénévole d’une unité locale, qui reçoit un faux message « votre compte va être désactivé, reconnectez-vous » imitant parfaitement l’écran de connexion ;
- le trésorier, destinataire d’un faux changement de coordonnées bancaires d’un fournisseur de matériel de secours ;
- le secrétariat, appelé par un faux technicien qui demande de lire un code reçu par SMS ;
- le responsable formation, qui exporte la liste des stagiaires vers un service d’IA générative pour mettre en forme des attestations ;
- le chef de poste, qui scanne le QR code d’une affiche collée sur le poste de secours d’un festival.
Une formation de sensibilisation à la cybersécurité (cybersecurity awareness training) entraîne chacun à reconnaître ces situations et à adopter les bons réflexes : ralentir quand un message presse, vérifier par un autre canal, ne jamais transmettre un code, signaler sans honte. Elle répond aussi à des exigences de plus en plus explicites :
- le RGPD (article 32) impose des mesures techniques et organisationnelles, dont la sensibilisation des personnes qui manipulent des données personnelles ;
- la directive NIS2 fait de la cyberhygiène et de la formation à la cybersécurité une mesure obligatoire pour les entités concernées, et exige la formation des dirigeants ;
- les assureurs demandent presque toujours, dans leurs questionnaires cyber, la preuve d’un programme de sensibilisation à l’hameçonnage.
Pour être utile, une formation doit être courte, concrète, répétée chaque année, et laisser une trace : qui l’a suivie, quand, avec quel résultat.
Quelle formation eBrigade recommande-t-il pour les bénévoles ?
Pour la sensibilisation à la cybersécurité de leurs bénévoles et salariés, eBrigade recommande à ses clients l’une de ces deux solutions :
- KrakenShield Academy, plateforme européenne hébergée dans l’Union européenne, en français, sans compte à créer pour les participants et facturée à la personne formée. C’est la solution la plus simple à déployer dans un réseau d’unités locales, détaillée ci-dessous.
- KnowBe4, référence internationale de la sensibilisation à la sécurité, connue pour ses campagnes de simulation d’hameçonnage et sa vaste bibliothèque de contenus, adaptée aux grandes structures qui disposent d’une équipe pour piloter un programme dans la durée.
Dans les deux cas, l’essentiel est le même : former tout le monde, pas seulement les administrateurs, recommencer chaque année et conserver la preuve.
KrakenShield Academy : former tout le réseau, et le prouver
KrakenShield est une plateforme européenne de cybersécurité, hébergée dans l’Union européenne. Son Academy propose un parcours de sensibilisation pensé pour tous les publics, sans prérequis technique, en 12 modules de cinq à douze minutes :
- Phishing, smishing, vishing, quishing
- Arnaque au président et faux changement de RIB
- Rançongiciel : les bons réflexes
- Ingénierie sociale et intrusion physique
- Mots de passe, MFA et passkeys
- Poste de travail et bureau propre
- Télétravail, Wi-Fi public et mobilité
- IA générative et fuite de données
- Données personnelles (RGPD) au quotidien
- Réseaux sociaux et OSINT
- Mises à jour, logiciels et shadow IT
- Signaler un incident
Chaque module s’appuie sur des mises en situation : faux e-mails, SMS, QR codes, inconnu à la porte. Il se termine par cinq réflexes à retenir. Le déploiement est pensé pour un réseau de bénévoles :
- une campagne se crée en quelques minutes : nom, échéance, seuil de réussite ;
- chaque participant reçoit un lien personnel, sans compte ni mot de passe à créer : un bénévole n’a rien à installer ;
- un examen de 20 questions, tirées au hasard et corrigées côté serveur, valide le parcours ;
- une attestation nominative, valable douze mois, se vérifie en ligne par QR code ;
- le tableau de bord suit la progression, relance les retardataires et exporte la preuve de formation en CSV ou en PDF.
Côté tarif, une place coûte 1 Kredit par personne pour toute la durée de la campagne, examen, relances et attestation compris (voir les tarifs). Pour commencer sans engagement, le Knowledge Center de KrakenShield est gratuit : glossaire, guide « La cyber de A à Z » en 21 chapitres et quiz, accessibles avec un simple compte.
Ce qu’eBrigade met en place côté logiciel
Former les personnes ne dispense pas de durcir l’outil. Une AASC confie à son logiciel de gestion les fiches de ses membres, leurs diplômes, leurs disponibilités et parfois les fiches bilan de ses victimes : il doit résister à un mot de passe volé, et le signaler.
- Hébergement souverain. Les données sont hébergées dans l’Union européenne, en France et en Allemagne, dans des centres de données certifiés ISO 27001, avec des sauvegardes quotidiennes chiffrées. L’option HDS couvre les données de santé.
- Chiffrement. TLS 1.3 pour toutes les communications, AES-256 pour les données au repos.
- Double authentification. Le module Double facteur (MFA) exige un code issu d’une application d’authentification, ou envoyé par mail, SMS ou notification, selon le contexte : nouvelle adresse IP, connexion depuis l’étranger, intervalle de connexion. Un identifiant volé par hameçonnage ne suffit plus.
- Clés de sécurité et biométrie. La connexion par clé physique ou empreinte (WebAuthn) résiste à l’hameçonnage : il n’y a aucun secret à se faire dérober.
- Firewall par adresse IP pour restreindre l’accès aux comptes sensibles.
- Journal des connexions conservé un an, pour savoir qui s’est connecté et quand, même lorsqu’une intrusion est découverte des mois plus tard.
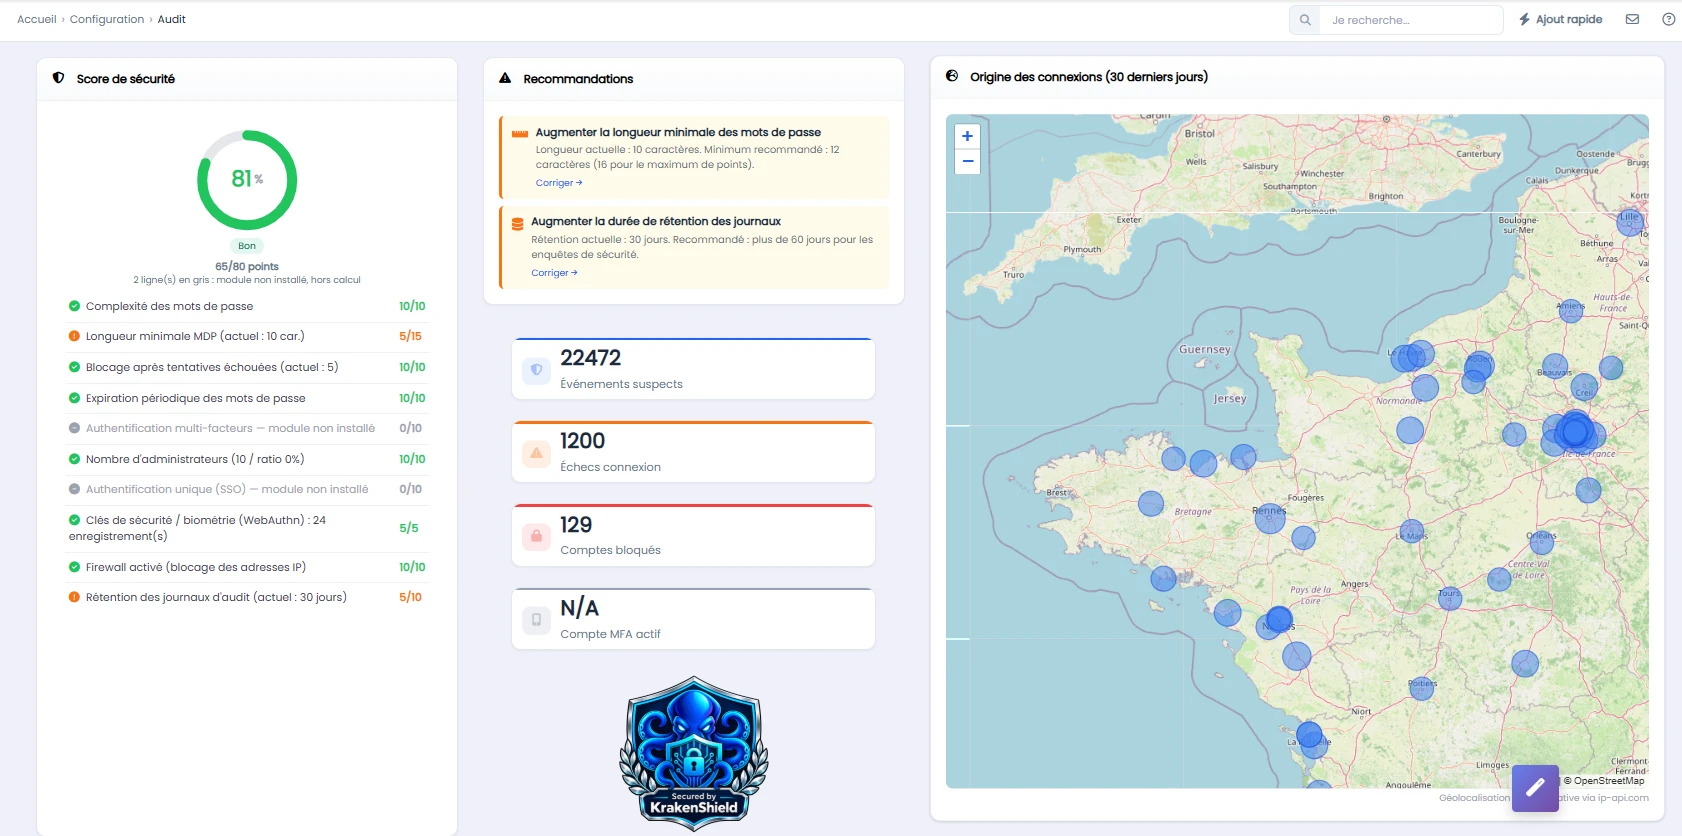
- Tableau de bord Cybersécurité. Un score sur 100 note la configuration de chaque organisation, avec les recommandations à corriger en face de chaque écart, les sessions en cours bloquables instantanément et une carte de l’origine des connexions.
Ces protections s’ajoutent version après version : la frise de sécurité des versions recense quatorze moyens de protection apparus entre la 5.1 et la 7.0. Une installation restée sur une ancienne version n’en dispose pas, quels que soient ses réglages : la mise à jour fait partie de la sécurité.
PHP2Shell : tous les serveurs eBrigade corrigés le jour même
Le cas de la Croix-Rouge internationale le montre : une vulnérabilité connue et non corrigée suffit à ouvrir la porte. Le délai entre la publication d’un correctif et son installation est donc décisif, parce que les attaquants l’exploitent dès qu’ils le connaissent.
Le 21 octobre 2026, l’équipe de sécurité du langage PHP a publié en urgence des correctifs pour deux failles critiques baptisées PHP2Shell (CVE-2026-109618 et CVE-2026-109619). Elles sont notées 9,2 sur 10 et permettent à un attaquant non authentifié d’exécuter du code à distance sur un serveur, en une seule requête, avant même que l’application ne s’exécute. Toute installation PHP qui sert des pages web est concernée, des versions 5.4 à 8.5. La publication a même été avancée d’un jour après la fuite des identifiants des failles, et des tentatives d’exploitation ont été observées dans la foulée. Pour les versions concernées, la seule protection complète est la mise à jour vers PHP 8.2.35, 8.3.36, 8.4.27 ou 8.5.12.
eBrigade est écrit en PHP. Les équipes ont installé les correctifs sur l’ensemble des serveurs qui hébergent les instances de ses clients le jour même de leur publication, sans action de la part des utilisateurs. C’est l’un des avantages d’un hébergement géré : une association n’a pas à surveiller les avis de sécurité du langage ni à intervenir un soir de garde sur son serveur.
Si votre structure héberge elle-même une installation d’eBrigade, vérifiez dès aujourd’hui la version de PHP de votre serveur. Les branches 8.1 et antérieures ne reçoivent plus de version officielle corrigée : c’est le moment de migrer.
Des audits indépendants avec KrakenShield
Une protection qu’on ne vérifie pas finit par s’éroder : un en-tête retiré lors d’une migration, un certificat mal renouvelé, un service tiers ajouté sans y penser. eBrigade s’appuie sur KrakenShield pour auditer les instances de ses clients, et commence par se l’appliquer à lui-même.
KrakenShield couvre quatre types d’audit, chacun livré avec un rapport noté de A+ à F et la correction en face de chaque constat :
| Audit | Ce qui est vérifié |
|---|---|
| Surface et TLS | Certificat et protocoles TLS, en-têtes de sécurité HTTP, politique de sécurité du contenu, cookies, DNS (SPF, DMARC, CAA, MTA-STS) |
| Confidentialité | Cookies et traceurs déposés avant le consentement, services tiers contactés, comportement après refus |
| Analyse de code | Dépendances vulnérables (CVE), bibliothèques embarquées périmées, secrets laissés dans le code, motifs d’injection ; l’agent s’exécute sur le serveur et le code ne le quitte jamais |
| Test d’intrusion | Contrôles non destructifs des pages de connexion, de la résistance aux essais de mots de passe et de l’exposition, sur domaine vérifié et autorisation signée |
L’exemple le plus parlant est le nôtre. L’audit de confidentialité mené le 3 octobre 2026 sur ebrigade.app a relevé que certaines ressources tierces, des vignettes vidéo et un badge, étaient chargées avant tout consentement, et que la mesure d’audience envoyait des signaux avant le choix du visiteur. Les deux points ont été corrigés : les ressources sont désormais servies depuis notre propre domaine, et l’outil de mesure ne se charge qu’après acceptation. Un audit n’a de valeur que s’il débouche sur des corrections, et c’est ce que permettent des constats précis.
Vous pouvez faire de même pour le site de votre association : la vérification de sécurité d’un site de KrakenShield vous donne une première note en quelques minutes.
Huit mesures pour une AASC ou une fédération
- Activer la double authentification pour tous les comptes, à commencer par les administrateurs, les responsables de section et les personnes qui exportent des données.
- Former tout le personnel chaque année, bénévoles compris, et conserver la preuve de formation.
- Désactiver les comptes des départs le jour même : un bénévole radié ne doit plus pouvoir se connecter.
- Limiter les droits au strict nécessaire : un chef de poste n’a pas besoin d’exporter le fichier national.
- Mettre le logiciel à jour : chaque version ajoute des protections qu’aucun réglage ne remplace.
- Faire auditer régulièrement le site et l’application, et corriger les constats dans l’ordre de gravité.
- Écrire une procédure de vérification des paiements : tout changement de RIB se confirme par téléphone, au numéro déjà connu.
- Prévoir la réponse à incident : qui prévenir, comment notifier la CNIL sous 72 heures, comment informer les membres. Le dispositif Cybermalveillance.gouv.fr accompagne les associations victimes.
Questions fréquentes
Une petite association est-elle vraiment une cible ?
Oui. Les attaques d’hameçonnage sont envoyées en masse, sans viser une organisation en particulier : c’est la première personne qui clique qui désigne la victime. Et une petite unité locale peut ouvrir l’accès aux données de tout un réseau, comme l’a montré la fuite de la FFGym à partir d’un compte de club.
Les bénévoles accepteront-ils une formation obligatoire ?
D’autant mieux qu’elle est courte et concrète. Les modules de KrakenShield Academy durent de cinq à douze minutes, se suivent sur téléphone et parlent de situations que chacun reconnaît : le faux colis, le faux conseiller bancaire, le QR code piégé. Les réflexes appris protègent aussi leur vie personnelle, ce qui est un bon argument.
La double authentification suffit-elle ?
Elle arrête la grande majorité des usages d’un mot de passe volé, mais pas tout. Un attaquant peut multiplier les demandes de validation jusqu’à ce qu’une personne lassée en accepte une, ou appeler en se faisant passer pour le support. C’est précisément ce que la formation apprend à reconnaître. Les deux mesures se complètent.
Que faire si une fuite de données est découverte ?
Contenir d’abord : changer les mots de passe concernés, fermer les sessions ouvertes, bloquer les comptes suspects. Notifier ensuite la CNIL dans les 72 heures si des données personnelles sont touchées, porter plainte et informer les personnes concernées si le risque est élevé. Prévenir enfin les membres qu’ils risquent de recevoir des messages frauduleux crédibles dans les semaines suivantes.
Comment savoir si mon instance eBrigade est bien configurée ?
Le tableau de bord Cybersécurité de votre instance donne un score sur 100 et la liste des réglages à corriger. Pour un regard extérieur sur votre site ou votre domaine, un audit de surface KrakenShield complète ce diagnostic.
eBrigade protège depuis 2004 les données de plus de 1 500 organisations, dont de nombreuses associations de secours et de sécurité civile : hébergement souverain dans l’UE, double authentification, clés de sécurité, firewall par IP et tableau de bord Cybersécurité inclus. Ses instances sont auditées avec KrakenShield, et eBrigade recommande l’Academy de KrakenShield ou KnowBe4 pour former vos bénévoles et salariés aux bons réflexes. Pour en savoir plus, consultez la page Sécurité et conformité.
Gérez vos équipes terrain avec eBrigade
Planning, formations, habilitations, pointage — tout en un.
Demander une démo gratuite