

eBrigade-Modul Zwei-Faktor-Authentifizierung (2FA/MFA)
Jede Anmeldung mit einem kontextabhängigen zweiten Faktor absichern
Ein gestohlenes oder geteiltes Passwort genügt, um den Zugriff auf alle Ihre Einsatzdaten zu kompromittieren. eBrigade ergänzt einen Einmalcode – aus einer Authenticator-App wie Google Authenticator oder per E-Mail, SMS oder Push-Benachrichtigung –, ausgelöst durch den Anmeldekontext (neues Gerät, neue IP-Adresse, Ausland oder in regelmäßigen Abständen). So werden verdächtige Zugriffe blockiert, ohne den Alltag zu erschweren.
Erster Monat des Moduls gratis: Abrechnung erst ab Tag 31, wenn Sie es behalten, jederzeit abschaltbar.
Illustration · Beispieldaten
Ab 501 Kontakten enthält Ihr Tarif kostenpflichtige Zusatzmodule Ihrer Wahl: 1 bis 1.000 Kontakte, 2 bis 1.500, 3 bis 2.000 und so weiter, ab 30.000 alle. Zwei-Faktor-Authentifizierung (MFA) kann eines davon sein, sofern Sie es noch nie abonniert hatten.Tarife ansehen →
Was ist das eBrigade-Modul Zwei-Faktor-Authentifizierung?
Das Zwei-Faktor-Modul (2FA/MFA) von eBrigade ergänzt das Passwort um einen Einmalcode. Der Code stammt aus einer Authenticator-App (Google Authenticator, Microsoft Authenticator…) oder wird per E-Mail, SMS oder Mobilbenachrichtigung gesendet. Die Prüfung erfolgt nach Ihren Regeln: neue IP-Adresse, Anmeldung aus dem Ausland oder nach einer festgelegten Zahl von Anmeldungen.
Warum die Zwei-Faktor-Authentifizierung einschalten?
Ein kompromittiertes Passwort genügt, um sämtliche Daten Ihrer Organisation offenzulegen – Mitgliederdaten, Dienstpläne, sensible Dokumente. In Rettungs- oder Gesundheitsorganisationen kann ein Einbruch in ein Administratorkonto schwere Folgen haben und Sie haftbar machen. Ein zweiter Faktor schließt diese Tür, ohne bei jeder Anmeldung eine Prüfung zu verlangen.
Was die Zwei-Faktor-Authentifizierung in eBrigade ändert
Bei der Anmeldung fragt eBrigade nach dem Passwort einen Einmalcode ab: aus der Authenticator-App der Person (Google Authenticator, Microsoft Authenticator…) oder einen Code per E-Mail, per SMS (wenn das SMS-Modul aktiv ist) oder per Mobil-Benachrichtigung (wenn das Benachrichtigungsmodul aktiv ist). Ein gesendeter Code läuft nach 5 Minuten ab. Die Prüfung wird nur in den von Ihnen festgelegten Situationen ausgelöst (neue IP, Anmeldung aus dem Ausland oder alle N Anmeldungen), und bereits bestätigte IP-Adressen werden erkannt, um unnötige Abfragen zu vermeiden.
Was Sie mit Zwei-Faktor-Authentifizierung (MFA) tun können
Authenticator-App (Google Authenticator, Microsoft Authenticator, FreeOTP…), E-Mail, SMS (wenn das SMS-Modul aktiv ist) oder Mobil-Benachrichtigung (wenn das Benachrichtigungsmodul aktiv ist). Der Administrator wählt die zugelassenen Kanäle, E-Mail ist immer verfügbar.
Jede Person koppelt ihre App durch Scannen eines QR-Codes aus ihrem Profil. Codes werden auf dem Smartphone erzeugt, auch ohne Netz, und jeder Code ist nur einmal gültig. Smartphone vergessen: Ein Code per E-Mail ist weiterhin möglich.
Statt eines Codes bei jeder Anmeldung wird die Prüfung durch Risikoregeln ausgelöst: neues Gerät, neue IP-Adresse, Anmeldung aus dem Ausland oder ein festes Intervall. Ein einziger Auslöser genügt, und Routine-Anmeldungen bleiben unbelastet.
Die IP-Adresse der Anmeldung wird über die API ipbase geolokalisiert, um das Herkunftsland zu ermitteln. Eine Anmeldung aus dem Ausland kann so automatisch die Code-Abfrage auslösen.
Der Auslöser „Intervall“ verlangt alle N Anmeldungen einen Code, mit einer Häufigkeit von 1 bis 50 Anmeldungen, einstellbar für die gesamte Organisation.
Bereits bekannte IP-Adressen eines Nutzers werden mit dem Anmeldeprotokoll abgeglichen und wiedererkannt, sodass von einem üblichen Standort kein Code mehr abgefragt wird.
Außerdem: Eine Richtlinie für die ganze Organisation · Geschützt vor wiederholten Versuchen
Zwei-Faktor-Authentifizierung (MFA) in der App
Screenshots der echten Anwendung, keine Mock-ups.
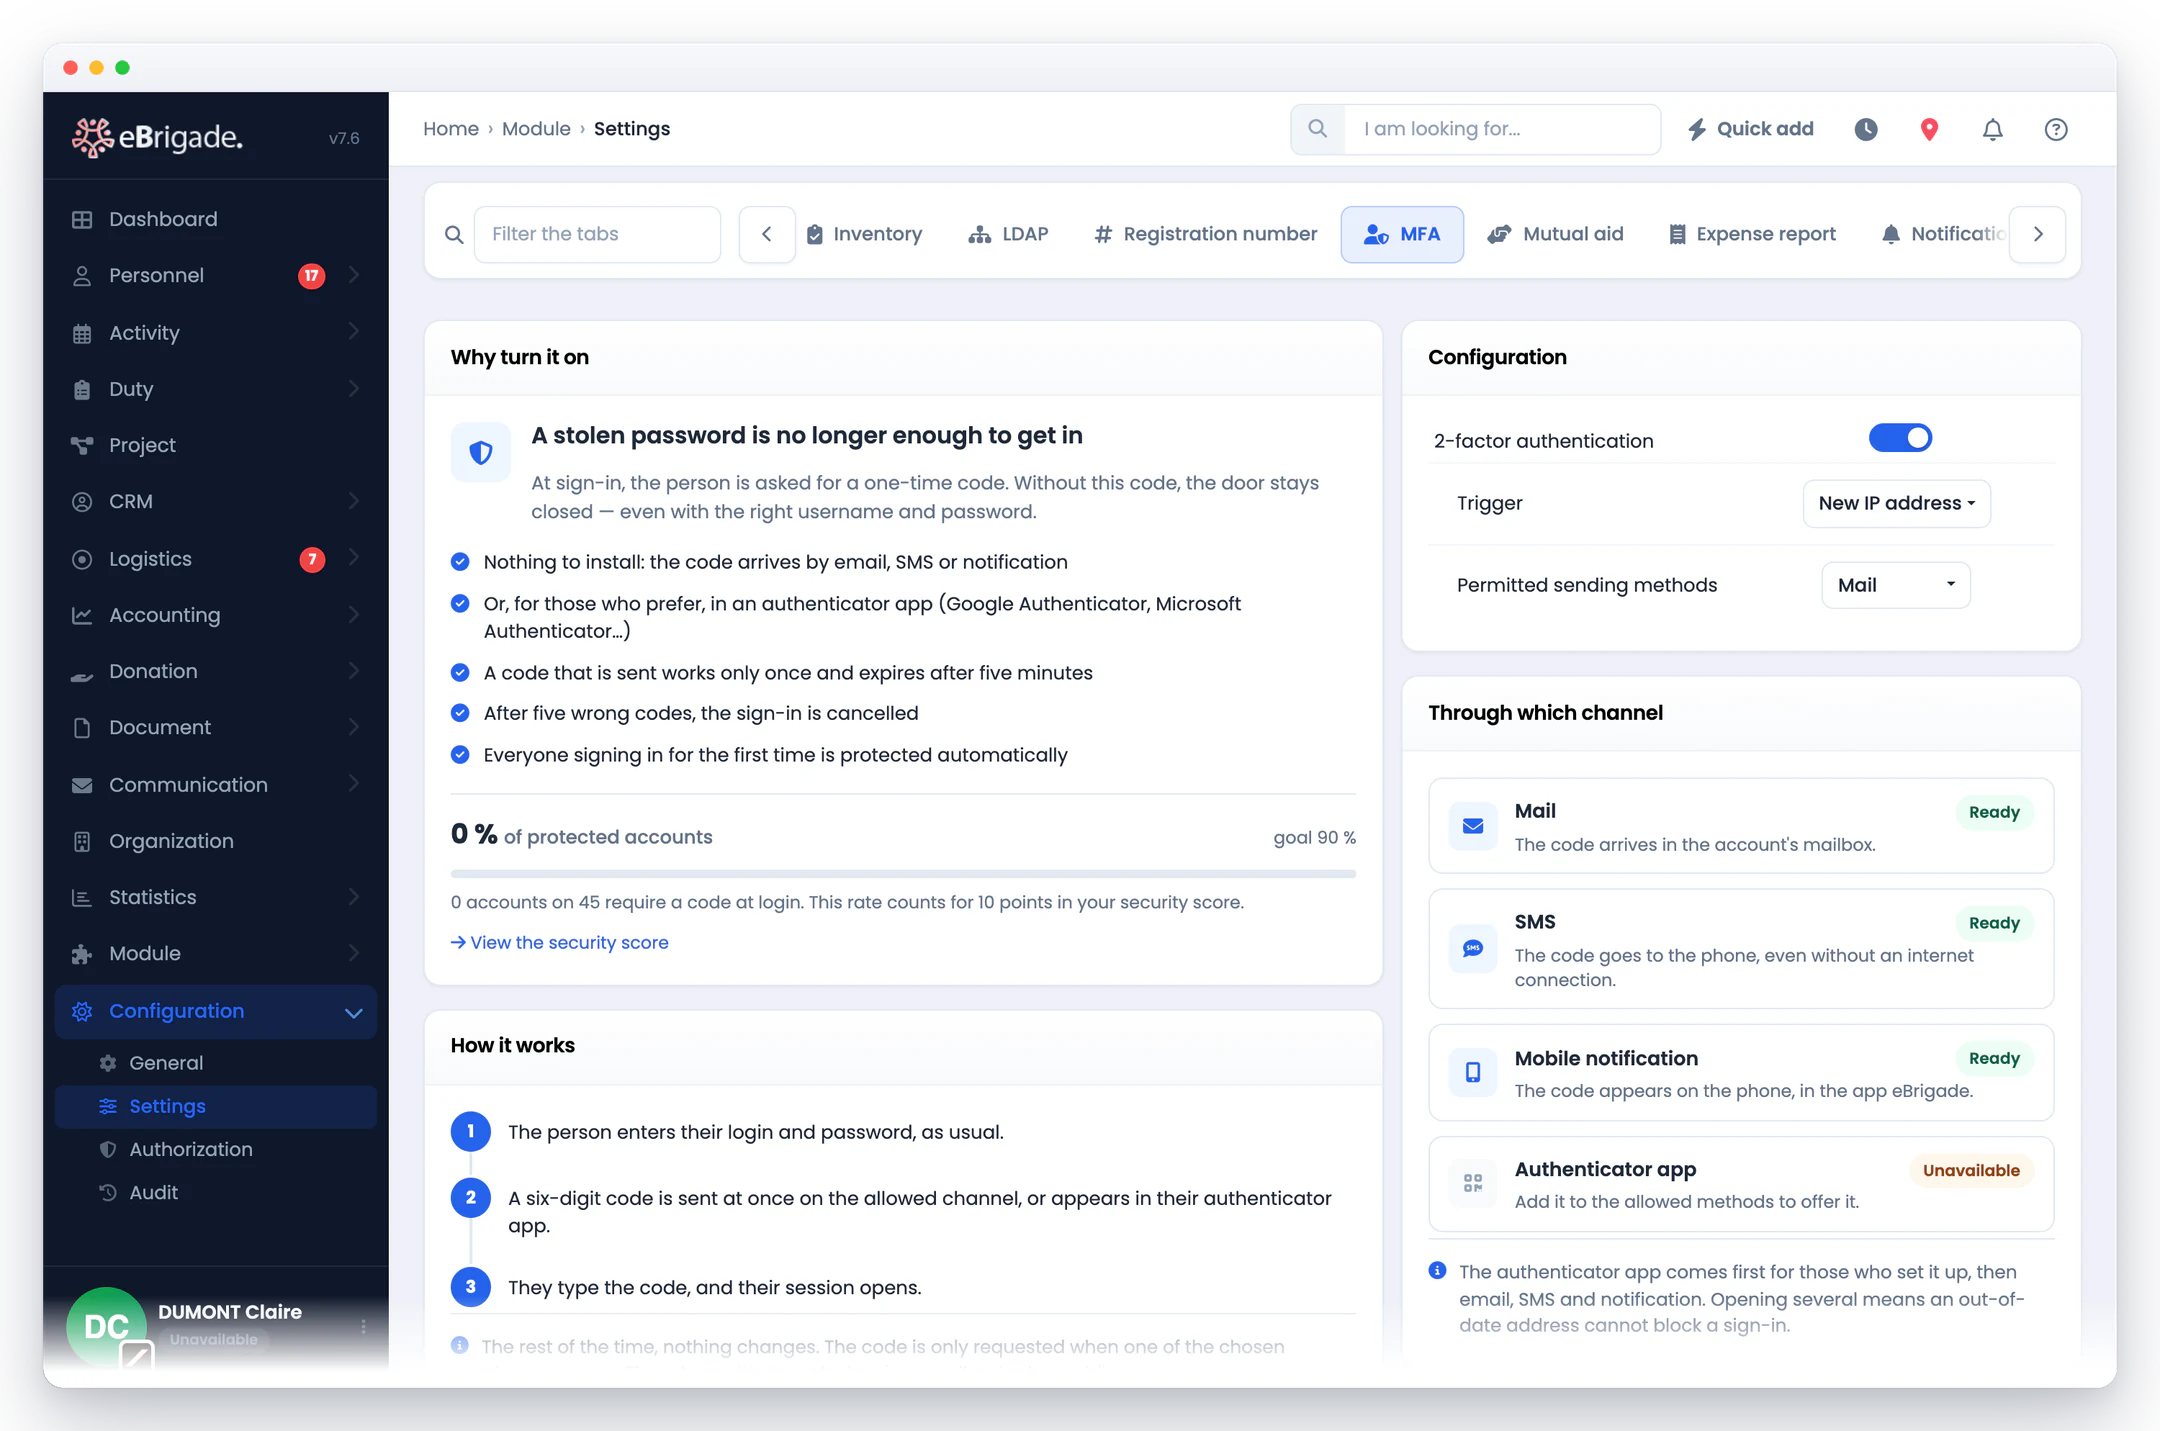
Schritt für Schritt
- Erlaubte Kanäle festlegen
Wählen Sie im Konfigurationsreiter des Moduls (Berechtigungsstufe 14) die zulässigen Methoden: E-Mail (immer verfügbar), SMS bei aktivem SMS-Modul, mobile Benachrichtigung bei aktivem Benachrichtigungsmodul und Authenticator-App (Google Authenticator, Microsoft Authenticator…).
- Auslöser wählen
Legen Sie für die gesamte Organisation fest, welche Ereignisse eine Prüfung auslösen: neues Gerät, neue IP-Adresse, Anmeldung aus dem Ausland oder ein Code alle N Anmeldungen (1 bis 50). Jedes Konto ist ab der ersten Anmeldung geschützt.
- Mitglieder geben einen Einmalcode ein
Bei einem Auslöser gibt die Person den Code aus ihrer Authenticator-App ein oder den Code, den eBrigade ihr über den gewählten Kanal sendet (5 Minuten gültig). Der Zugang wird erst nach Eingabe des Codes gewährt.
- Vertrauenswürdige Anmeldungen bleiben reibungslos
IP-Adressen, die der Mitarbeitende bereits genutzt hat, werden mit dem Audit-Protokoll abgeglichen und als bekannt erkannt: Von einem gewohnten Standort wird keine erneute Bestätigung verlangt – das reduziert die Reibung im Alltag.
Häufig gestellte Fragen
Wie wird der Bestätigungscode zugestellt?
Über die Authenticator-App der Person, sofern eingerichtet (Google Authenticator, Microsoft Authenticator, FreeOTP…), sonst per E-Mail. Ist das SMS-Modul aktiv, kann der Code auch per SMS kommen; ist das Benachrichtigungsmodul aktiv, per Push in der eBrigade-App. Der Administrator wählt die erlaubten Kanäle, E-Mail ist immer verfügbar.
Wird der Code bei jeder Anmeldung abgefragt?
Nein. Die Prüfung wird nach den für die ganze Organisation festgelegten Regeln ausgelöst: neues Gerät, neue IP-Adresse, Anmeldung aus dem Ausland (per Geolokalisierung erkannt) oder ein Code alle N Anmeldungen (1 bis 50). Ein Auslöser genügt. Anmeldungen von einer bereits bestätigten Adresse verlangen keinen erneuten Code.
Werden TOTP-Apps wie Google Authenticator unterstützt?
Ja. Jede Person verknüpft ihre Authenticator-App (Google Authenticator, Microsoft Authenticator, FreeOTP, 2FAS …) unter Mein Profil › Passwort durch Scannen eines QR-Codes. Die Codes werden dann auf dem Smartphone erzeugt, auch ohne Netz, und jeder Code ist nur einmal gültig. Handy vergessen? Ein Code kann weiterhin per E-Mail empfangen werden.
Wer kann die Zwei-Faktor-Authentifizierung konfigurieren?
Die Einstellungen der Organisation sind Benutzern mit Berechtigung 14 vorbehalten: Im Einstellungsreiter aktiviert der Administrator die Zwei-Faktor-Authentifizierung, wählt Auslöser und Häufigkeit und legt die zulässigen Kanäle fest. Jede Person verwaltet ihre Authenticator-App selbst in ihrem Profil.
Wie lange bleibt der Code gültig?
Ein per E-Mail, SMS oder Benachrichtigung gesendeter Code gilt 5 Minuten und ist nur einmal verwendbar; er kann im Eingabebildschirm erneut angefordert werden. Ein Code aus einer Authenticator-App wechselt alle 30 Sekunden. Nach fünf falschen Codes wird die Anmeldung abgebrochen.
Funktioniert die Zwei-Faktor-Authentifizierung mit SSO und LDAP?
Ja. Sie greift nach dem Passwort, der Google-Anmeldung, SSO oder dem LDAP-Verzeichnis, im Web wie in der mobilen App. Ihr SSO-Identitätsanbieter kann zudem seine eigene Zwei-Faktor-Authentifizierung anwenden.