

eBrigade-module Tweestapsverificatie (2FA/MFA)
Beveilig elke login met een contextbewuste tweede factor
Eén gestolen of gedeeld wachtwoord is genoeg om toegang te krijgen tot al uw operationele gegevens. eBrigade voegt een eenmalige code toe, uit een authenticator-app zoals Google Authenticator of verstuurd per e-mail, sms of mobiele melding, die afhankelijk van de inlogcontext wordt gevraagd (nieuw apparaat, nieuw IP-adres, buitenland of vast interval). Zo blokkeert u verdachte toegang zonder het dagelijkse gebruik te verzwaren.
Eerste maand van de module gratis: pas gefactureerd vanaf dag 31 als u hem houdt, op elk moment uit te schakelen.
Illustratie · voorbeeldgegevens
Vanaf 501 contacten bevat uw abonnement betaalde modules naar keuze: 1 tot 1.000 contacten, 2 tot 1.500, 3 tot 2.000, enzovoort, tot alle modules boven 30.000. Tweestapsverificatie (MFA) kan daar één van zijn, als u er nooit eerder op geabonneerd was.Pakketten bekijken →
Wat is de module tweestapsverificatie van eBrigade?
De module tweestapsverificatie (2FA/MFA) van eBrigade voegt na het wachtwoord een eenmalige code toe. De code komt uit een authenticator-app (Google Authenticator, Microsoft Authenticator…) of wordt verstuurd per e-mail, sms of mobiele melding. De verificatie volgt uw regels: nieuw IP-adres, inloggen vanuit het buitenland of een ingesteld aantal logins.
Waarom tweestapsverificatie inschakelen?
Eén gelekt wachtwoord volstaat om alle gegevens van uw organisatie open te zetten — ledenfiches, roosters, gevoelige documenten. Bij hulpverlenings- of zorgorganisaties kan een inbraak in een beheerdersaccount ernstige gevolgen hebben en u aansprakelijk maken. Een tweede factor sluit die deur, zonder bij elke login een verificatie te vereisen.
Wat tweestapsverificatie verandert in eBrigade
Bij het inloggen vraagt eBrigade na het wachtwoord om een eenmalige code: die uit de authenticator-app van de gebruiker (Google Authenticator, Microsoft Authenticator…), of een code per e-mail, per sms (als de module SMS actief is) of via een mobiele melding (als de module Notificaties actief is). Een verzonden code verloopt na 5 minuten. De verificatie wordt alleen gevraagd in de situaties die u bepaalt (nieuw IP-adres, aanmelding vanuit het buitenland of elke N aanmeldingen), en IP-adressen die een gebruiker al heeft bevestigd worden herkend om overbodige verzoeken te voorkomen.
Wat u kunt doen met Tweestapsverificatie (MFA)
Authenticator-app (Google Authenticator, Microsoft Authenticator, FreeOTP…), e-mail, sms (als de module SMS actief is) of mobiele melding (als de module Notificaties actief is). De beheerder kiest de toegestane kanalen; e-mail is altijd beschikbaar.
Iedereen koppelt zijn app door een QR-code in zijn profiel te scannen. Codes worden op de telefoon gegenereerd, ook zonder netwerk, en elke code is maar één keer bruikbaar. Telefoon vergeten: een code per e-mail blijft mogelijk.
In plaats van een code bij elke login wordt de verificatie gestart door risicoregels: nieuw toestel, nieuw IP-adres, login vanuit het buitenland of een vast interval. Eén trigger volstaat, en routinematige logins worden niet verzwaard.
Het IP-adres van de login wordt via de ipbase-API gegeolokaliseerd om het land van herkomst te bepalen. Een login vanuit het buitenland kan zo automatisch om een code vragen.
De trigger „interval” vraagt om de N aanmeldingen een code, met een instelbare frequentie van 1 tot 50 aanmeldingen, voor de hele organisatie.
De al bekende IP-adressen van een gebruiker worden, na vergelijking met het auditlog van de logins, herkend, zodat vanaf een vertrouwde locatie geen code meer wordt gevraagd.
En verder: Eén beleid voor de hele organisatie · Beschermd tegen herhaalde pogingen
Tweestapsverificatie (MFA) in de app
Schermafbeeldingen van de echte applicatie, geen mock-ups.
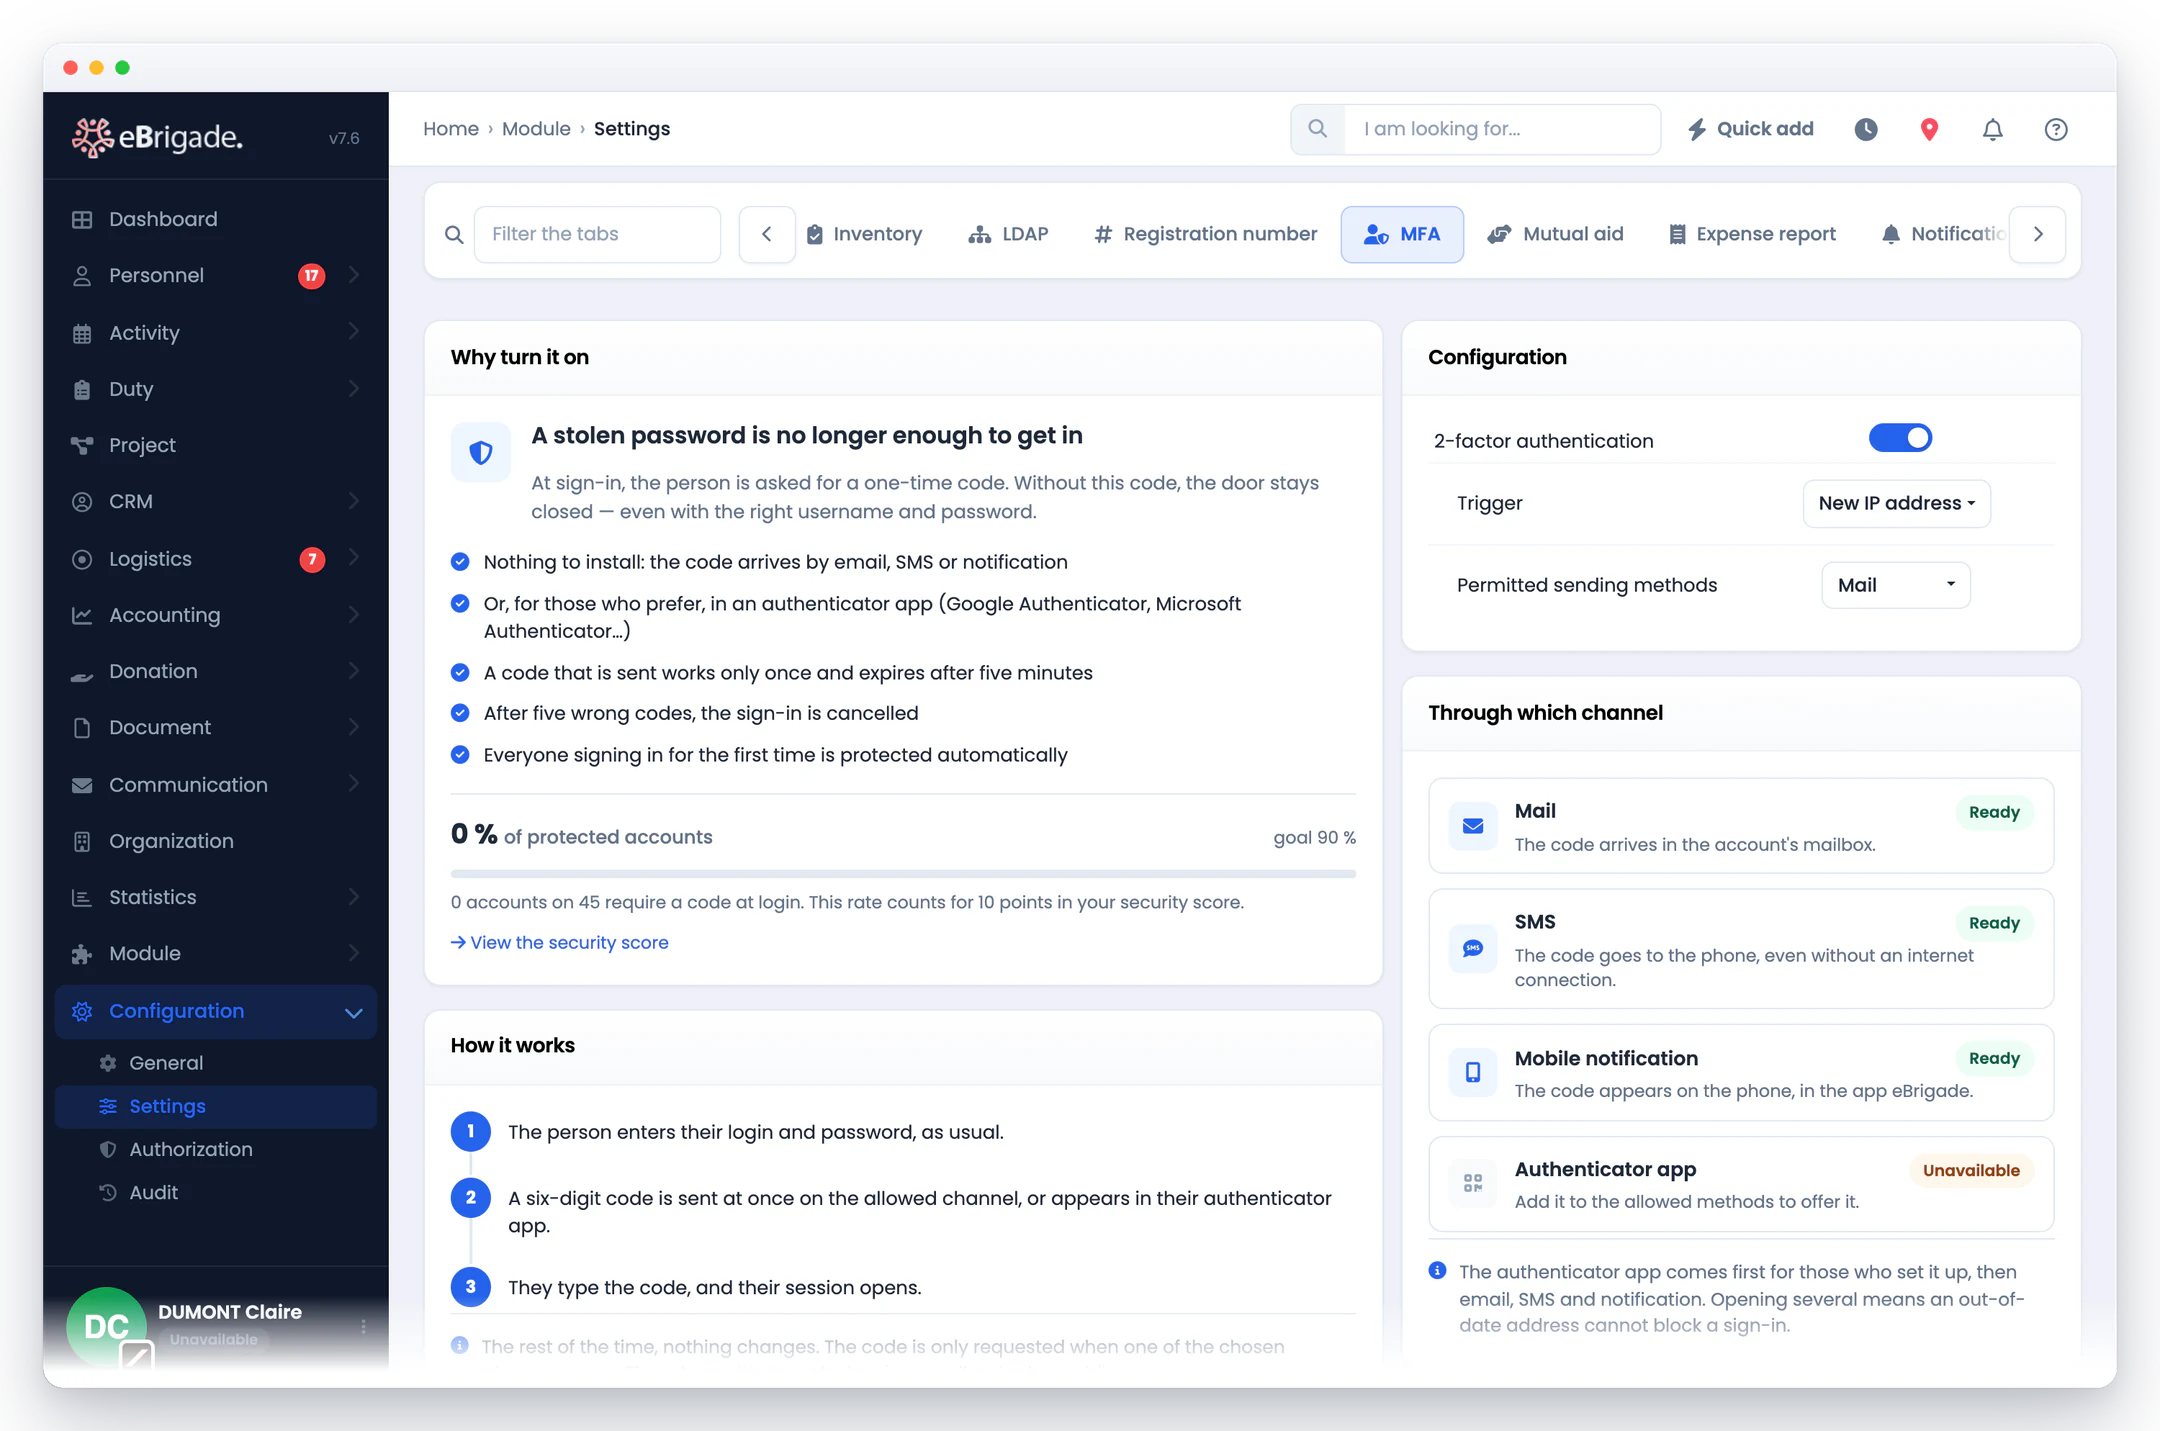
Stap voor stap
- De toegestane kanalen bepalen
Kies in het configuratietabblad van de module (voorbehouden aan bevoegdheid 14) de toegestane methoden: e-mail (altijd beschikbaar), sms als de sms-module actief is, mobiele melding als de module Meldingen actief is, en authenticator-app (Google Authenticator, Microsoft Authenticator…).
- Kies de triggers
Kies voor de hele organisatie welke gebeurtenissen verificatie activeren: nieuw apparaat, nieuw IP-adres, inlog vanuit het buitenland, of een code elke N inlogs (van 1 tot 50). Elk account is beschermd vanaf de allereerste inlog.
- Leden voeren een eenmalige code in
Bij een trigger voert de persoon de code in uit zijn authenticator-app, of de code die eBrigade via het gekozen kanaal stuurt (5 minuten geldig). Pas na invoer van de code wordt toegang verleend.
- Vertrouwde aanmeldingen blijven soepel
IP-adressen die de medewerker al eerder gebruikte, gecontroleerd aan de hand van het auditlog, worden als bekend herkend: vanaf een vertrouwde locatie wordt geen nieuwe verificatie gevraagd, wat dagelijks gedoe vermindert.
Veelgestelde vragen
Hoe wordt de verificatiecode bezorgd?
Via de authenticator-app van de persoon als die is ingesteld (Google Authenticator, Microsoft Authenticator, FreeOTP…), anders per e-mail. Als de sms-module actief is, kan de code ook per sms worden verstuurd; met de module Notificaties via een melding in de mobiele app van eBrigade. De beheerder kiest de toegestane kanalen; e-mail is altijd beschikbaar.
Wordt de code bij elke aanmelding gevraagd?
Nee. De verificatie wordt gestart volgens de regels die voor de hele organisatie gelden: een nieuw toestel, een nieuw IP-adres, een login vanuit het buitenland (via geolocatie) of een code om de N logins (van 1 tot 50). Eén trigger volstaat. Logins vanaf een al gevalideerd adres vragen niet opnieuw om een code.
Worden TOTP-apps zoals Google Authenticator ondersteund?
Ja. Iedereen koppelt zijn authenticator-app (Google Authenticator, Microsoft Authenticator, FreeOTP, 2FAS…) via Mijn profiel › Wachtwoord, door een QR-code te scannen. Codes worden daarna op de telefoon gegenereerd, ook zonder netwerk, en elke code is maar één keer bruikbaar. Telefoon vergeten: een code kan nog per e-mail worden ontvangen.
Wie kan tweestapsverificatie configureren?
De instellingen van de organisatie zijn voorbehouden aan gebruikers met machtiging 14: via het tabblad instellingen schakelt de beheerder tweestapsverificatie in, kiest de triggers en frequentie en bepaalt de toegestane kanalen. Iedereen beheert zijn eigen authenticator-app vanuit zijn profiel.
Hoe lang blijft de code geldig?
Een code via e-mail, sms of notificatie is 5 minuten geldig en kan maar één keer worden gebruikt; hij kan opnieuw worden verstuurd vanuit het invoerscherm. Een code uit een authenticator-app verandert elke 30 seconden. Na vijf foute codes wordt de login geannuleerd.
Werkt tweestapsverificatie met SSO en LDAP?
Ja. Ze geldt na het wachtwoord, aanmelden met Google, SSO of de LDAP-directory, zowel op het web als in de mobiele app. Uw SSO-identiteitsprovider kan daarnaast zijn eigen tweestapsverificatie toepassen.