

Módulo Autenticación de dos factores (2FA/MFA) de eBrigade
Proteja cada acceso con un segundo factor según el contexto
Una contraseña robada o compartida basta para comprometer el acceso a todos sus datos operativos. eBrigade añade un código de un solo uso, leído en una app de autenticación como Google Authenticator o enviado por correo electrónico, SMS o notificación móvil, activado según el contexto de conexión (nuevo dispositivo, nueva dirección IP, país extranjero o intervalo regular) para bloquear accesos sospechosos sin entorpecer el uso diario.
Primer mes del módulo gratis: se factura a partir del día 31 solo si lo conserva; desactívelo cuando quiera.
Ilustración · datos de ejemplo
A partir de 501 contactos, su plan incluye módulos de pago a su elección: 1 hasta 1.000 contactos, 2 hasta 1.500, 3 hasta 2.000, y así sucesivamente, hasta todos más allá de 30.000. Autenticación de dos factores (MFA) puede ser uno de ellos si nunca se ha suscrito antes.Ver los planes →
¿Qué es el módulo de autenticación en dos pasos de eBrigade?
El módulo de autenticación de dos factores (2FA/MFA) de eBrigade añade un código de un solo uso tras la contraseña. El código procede de una app de autenticación (Google Authenticator, Microsoft Authenticator…) o se envía por correo, SMS o notificación móvil. La verificación se activa según sus reglas: nueva dirección IP, acceso desde el extranjero o un número determinado de accesos.
¿Por qué activar la autenticación en dos pasos?
Basta una contraseña comprometida para abrir todos los datos de su organización: fichas de miembros, cuadrantes, documentos sensibles. En organizaciones de emergencias o sanitarias, una intrusión en una cuenta de administrador puede tener consecuencias graves y comprometer su responsabilidad. Un segundo factor cierra esa puerta, sin exigir verificación en cada acceso.
Lo que cambia la autenticación en dos pasos en eBrigade
Al iniciar sesión, tras la contraseña, eBrigade pide un código de un solo uso: el de la app de autenticación de la persona (Google Authenticator, Microsoft Authenticator…) o un código enviado por email, por SMS (si el módulo SMS está activo) o por notificación móvil (si el módulo Notificación está activo). Un código enviado caduca a los 5 minutos. La verificación solo se activa en las situaciones que usted defina (IP nueva, acceso desde el extranjero o cada N accesos), y las IP ya validadas por un usuario se reconocen para evitar peticiones redundantes.
Lo que puede hacer con Autenticación de dos factores (MFA)
App de autenticación (Google Authenticator, Microsoft Authenticator, FreeOTP…), email, SMS (si el módulo SMS está activo) o notificación móvil (si el módulo Notificación está activo). El administrador elige los canales permitidos; el email siempre está disponible.
Cada persona vincula su aplicación escaneando un código QR desde su perfil. Los códigos se generan en el teléfono, incluso sin cobertura, y cada código solo puede usarse una vez. ¿Se ha dejado el teléfono? Sigue siendo posible recibir un código por correo.
En lugar de un código en cada inicio de sesión, la verificación se activa según reglas de riesgo: nuevo dispositivo, nueva dirección IP, conexión desde el extranjero o intervalo periódico. Basta un desencadenante y los inicios de sesión habituales no se complican.
La dirección IP de conexión se geolocaliza mediante la API ipbase para identificar el país de origen. Así, un inicio de sesión desde el extranjero puede activar automáticamente la solicitud de código.
El activador «intervalo» exige un código cada N inicios de sesión, con una frecuencia configurable de 1 a 50 inicios, para toda la organización.
Las direcciones IP ya conocidas de un usuario, cotejadas con el registro de auditoría de conexiones, se reconocen para no volver a pedir código desde una ubicación habitual.
Y además: Una política para toda la organización · Protegido contra intentos repetidos
Autenticación de dos factores (MFA) en la app
Capturas de la aplicación real, no maquetas.
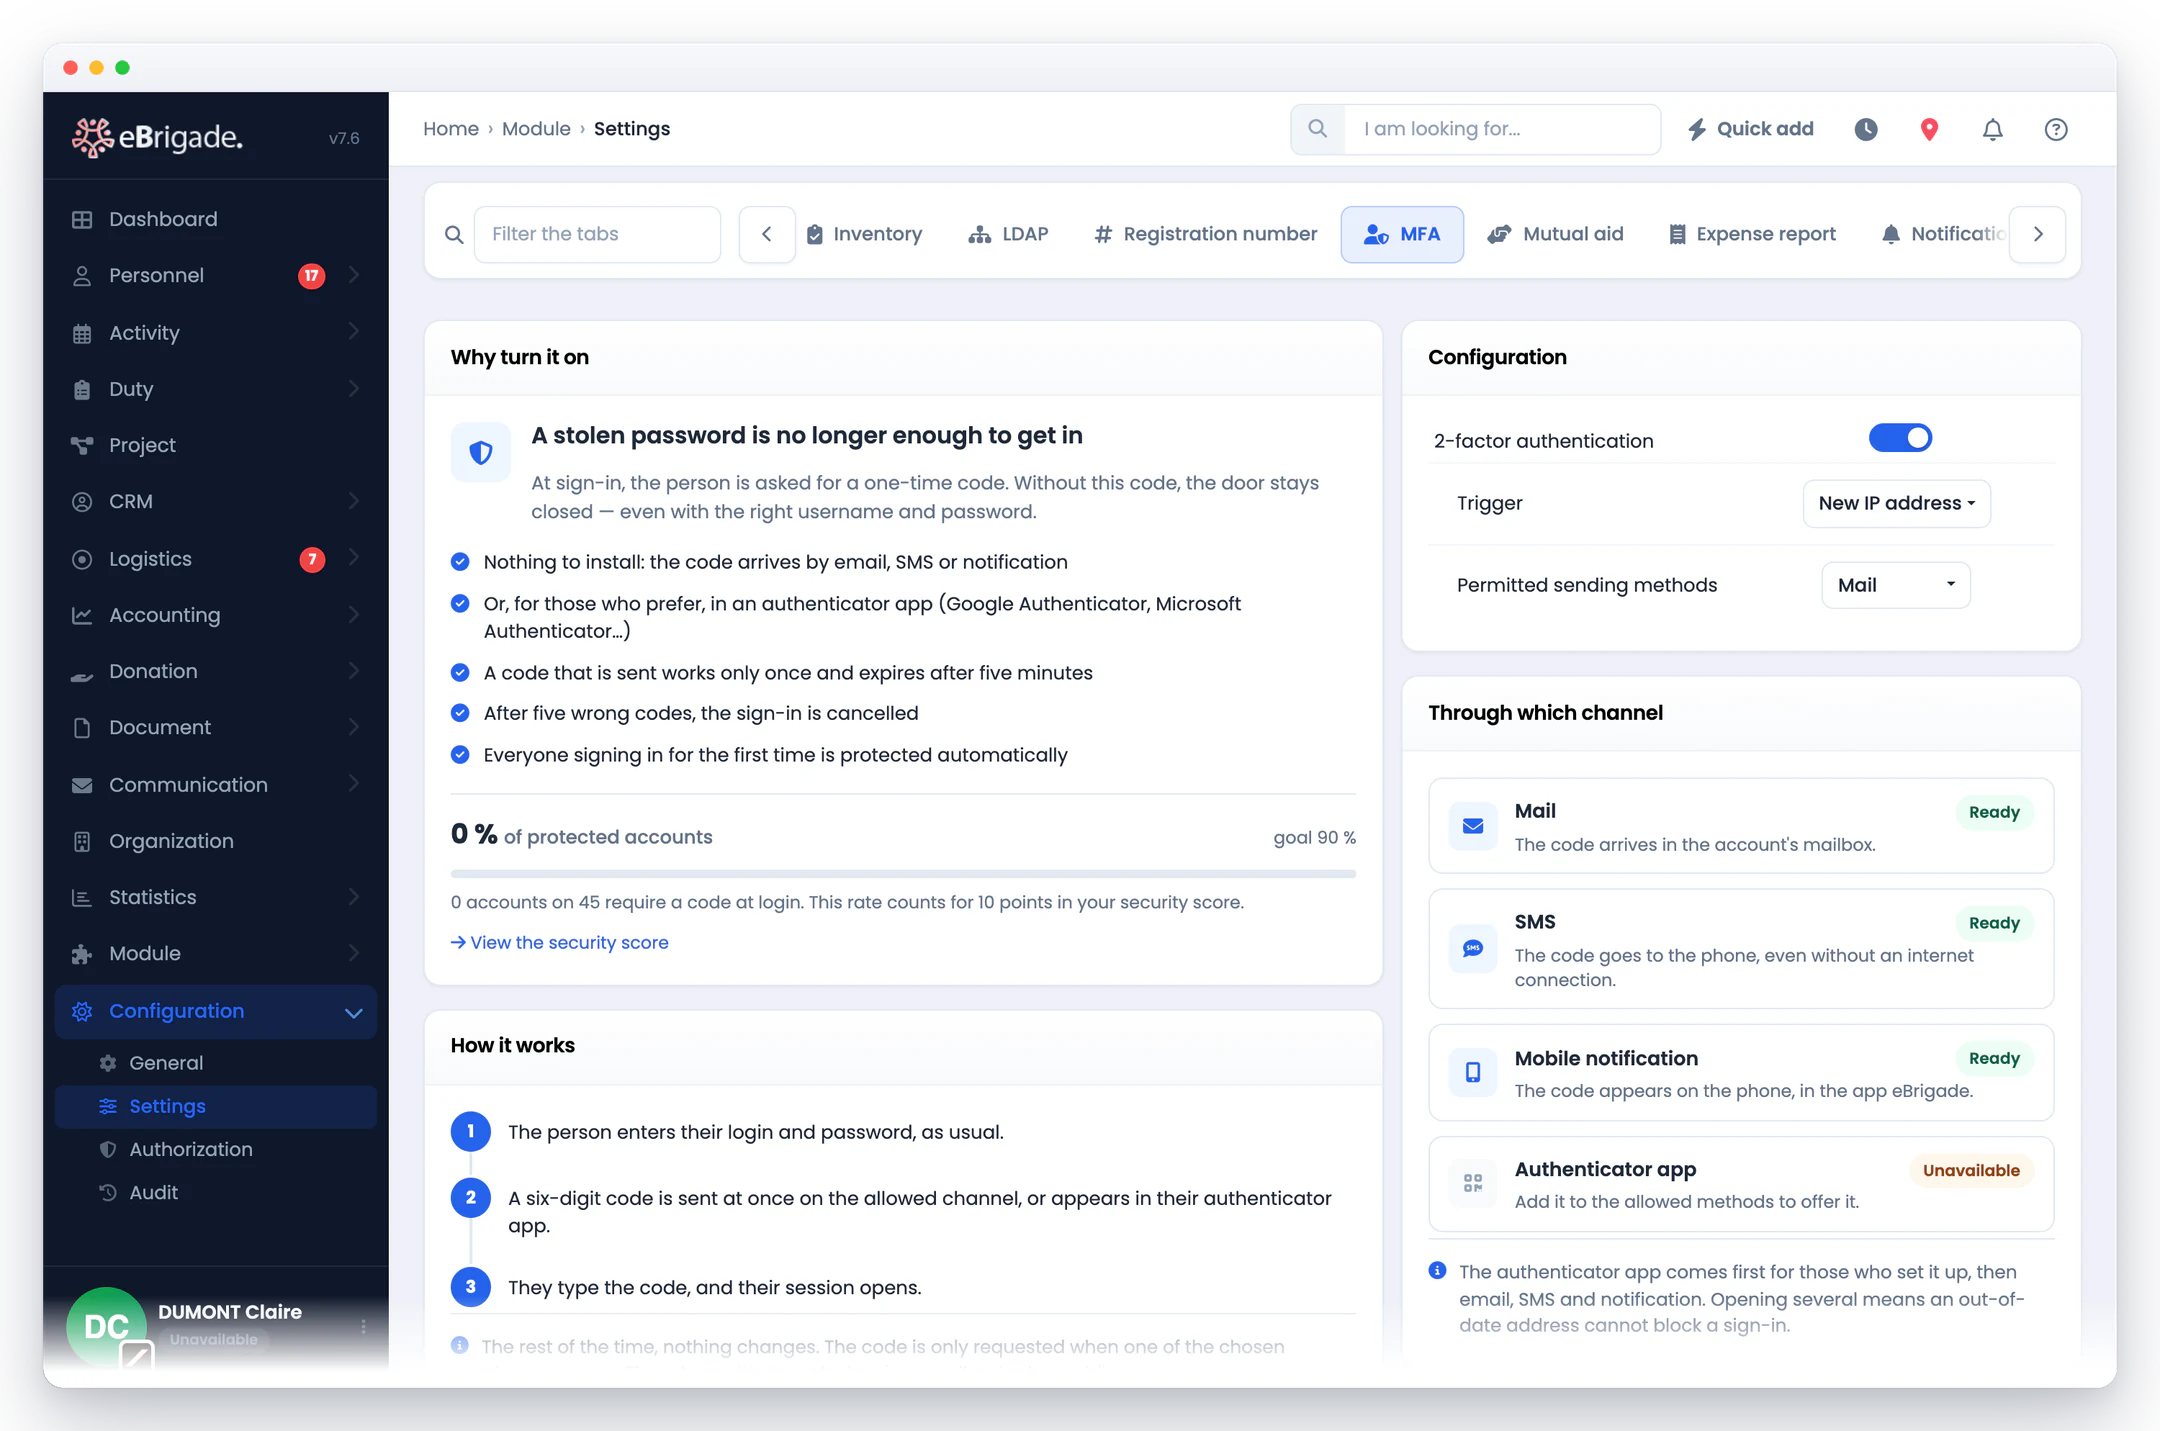
Paso a paso
- Defina los canales permitidos
Desde la pestaña de configuración del módulo (reservada a la habilitación 14), elija los métodos permitidos: correo electrónico (siempre disponible), SMS si el módulo SMS está activado, notificación móvil si el módulo Notificaciones está activado y app de autenticación (Google Authenticator, Microsoft Authenticator…).
- Elija los desencadenantes
Para toda la organización, elija los eventos que activan la verificación: nuevo dispositivo, nueva dirección IP, conexión desde el extranjero o un código cada N inicios de sesión (de 1 a 50). Cada cuenta está protegida desde su primer inicio de sesión.
- Los miembros introducen un código de un solo uso
Cuando se produce un desencadenante, la persona introduce el código de su app de autenticación o el que eBrigade le envía por el canal elegido (válido 5 minutos). El acceso solo se concede tras introducir el código.
- Los inicios de sesión de confianza siguen siendo fluidos
Las direcciones IP que la persona ya ha utilizado, cotejadas con el registro de auditoría, se reconocen como conocidas: no se pide una nueva verificación desde una ubicación habitual, lo que reduce las molestias del día a día.
Preguntas frecuentes
¿Cómo se envía el código de verificación?
Mediante la app de autenticación de la persona si la ha configurado (Google Authenticator, Microsoft Authenticator, FreeOTP…); si no, por correo electrónico. Si el módulo SMS está activado, el código también puede enviarse por SMS; si el módulo Notificación está activado, por notificación en la app móvil de eBrigade. El administrador elige los canales permitidos; el correo electrónico siempre está disponible.
¿Se pide el código en cada inicio de sesión?
No. La verificación se activa según las reglas definidas para toda la organización: un nuevo dispositivo, una nueva dirección IP, un acceso desde un país extranjero (detectado por geolocalización) o un código cada N accesos (de 1 a 50). Basta con un solo desencadenante. Los accesos desde una dirección ya validada no vuelven a pedir código.
¿Se admiten apps TOTP como Google Authenticator?
Sí. Cada persona vincula su app de autenticación (Google Authenticator, Microsoft Authenticator, FreeOTP, 2FAS…) desde Mi perfil › Contraseña, escaneando un código QR. Los códigos se generan en el teléfono, incluso sin cobertura, y cada código solo puede usarse una vez. ¿Ha olvidado el teléfono? Aún puede recibir un código por correo electrónico.
¿Quién puede configurar la autenticación en dos pasos?
La configuración de la organización está reservada a los usuarios con la habilitación 14: desde la pestaña de configuración, el administrador activa la autenticación de dos factores, elige los desencadenantes y la frecuencia, y define los canales permitidos. Cada persona gestiona su propia app de autenticación desde su perfil.
¿Cuánto tiempo es válido el código?
Un código enviado por correo, SMS o notificación es válido 5 minutos y solo puede usarse una vez; puede reenviarse desde la pantalla de acceso. El código de una app de autenticación cambia cada 30 segundos. Tras cinco códigos erróneos, se cancela el acceso.
¿La autenticación de dos factores funciona con SSO y LDAP?
Sí. Se aplica después de la contraseña, el inicio de sesión con Google, el SSO o el directorio LDAP, tanto en la web como en la app móvil. Su proveedor de identidad SSO también puede aplicar su propia autenticación de doble factor.