

Módulo Autenticação de dois fatores (2FA/MFA) do eBrigade
Proteja cada acesso com um segundo fator adaptado ao contexto
Uma palavra-passe roubada ou partilhada basta para comprometer o acesso a todos os seus dados operacionais. O eBrigade acrescenta um código único, lido numa aplicação de autenticação como o Google Authenticator ou enviado por email, SMS ou notificação móvel, acionado pelo contexto de início de sessão (novo dispositivo, novo endereço IP, país estrangeiro ou intervalo regular), para bloquear acessos suspeitos sem complicar o dia a dia.
Primeiro mês do módulo grátis: faturado a partir do 31.º dia apenas se o mantiver, desative-o quando quiser.
Ilustração · dados de exemplo
A partir de 501 contactos, o seu plano inclui módulos pagos à sua escolha: 1 até 1000 contactos, 2 até 1500, 3 até 2000, e assim sucessivamente, até todos acima de 30 000. Autenticação de dois fatores (MFA) pode ser um deles, se nunca o tiver subscrito antes.Ver os planos →
O que é o módulo de autenticação de dois fatores do eBrigade?
O módulo de autenticação de dois fatores (2FA/MFA) do eBrigade acrescenta um código único após a palavra-passe. O código vem de uma app autenticadora (Google Authenticator, Microsoft Authenticator…) ou é enviado por email, SMS ou notificação móvel. A verificação é acionada segundo as suas regras: novo endereço IP, acesso a partir do estrangeiro ou um número definido de acessos.
Porquê ativar a autenticação de dois fatores?
Basta uma palavra-passe comprometida para abrir todos os dados da sua organização — fichas de membros, escalas, documentos sensíveis. Em organizações de socorro ou de saúde, uma intrusão numa conta de administrador pode ter consequências graves e responsabilizá-lo. Um segundo fator fecha essa porta, sem exigir verificação em cada início de sessão.
O que a autenticação de dois fatores muda no eBrigade
No início de sessão, depois da palavra-passe, o eBrigade pede um código único: o da aplicação de autenticação da pessoa (Google Authenticator, Microsoft Authenticator…), ou um código enviado por e-mail, por SMS (se o módulo SMS estiver ativo) ou por notificação móvel (se o módulo Notificação estiver ativo). Um código enviado expira ao fim de 5 minutos. A verificação só é acionada nas situações que definir (novo IP, acesso a partir do estrangeiro ou a cada N acessos), e os endereços IP já validados por um utilizador são reconhecidos para evitar pedidos redundantes.
O que pode fazer com Autenticação de dois fatores (MFA)
Aplicação de autenticação (Google Authenticator, Microsoft Authenticator, FreeOTP…), e-mail, SMS (se o módulo SMS estiver ativo) ou notificação móvel (se o módulo Notificação estiver ativo). O administrador escolhe os canais permitidos, estando o e-mail sempre disponível.
Cada pessoa associa a sua aplicação lendo um código QR a partir do seu perfil. Os códigos são gerados no telemóvel, mesmo sem rede, e cada código só pode ser usado uma vez. Esqueceu-se do telemóvel? Continua a ser possível receber um código por e-mail.
Em vez de um código a cada início de sessão, a verificação é desencadeada por regras de risco: novo dispositivo, novo endereço IP, acesso a partir de um país estrangeiro ou intervalo regular. Basta um gatilho e os acessos habituais não ficam mais pesados.
O endereço IP de acesso é geolocalizado através da API ipbase para identificar o país de origem. Um acesso a partir de um país estrangeiro pode assim desencadear automaticamente o pedido de código.
O acionador «intervalo» exige um código a cada N inícios de sessão, com uma frequência configurável de 1 a 50, para toda a organização.
Os endereços IP já conhecidos de um utilizador, cruzados com o registo de auditoria de inícios de sessão, são reconhecidos para que não seja pedido novo código a partir de um local habitual.
E ainda: Uma política para toda a organização · Protegido contra tentativas repetidas
Autenticação de dois fatores (MFA) na app
Capturas de ecrã da aplicação real, não maquetas.
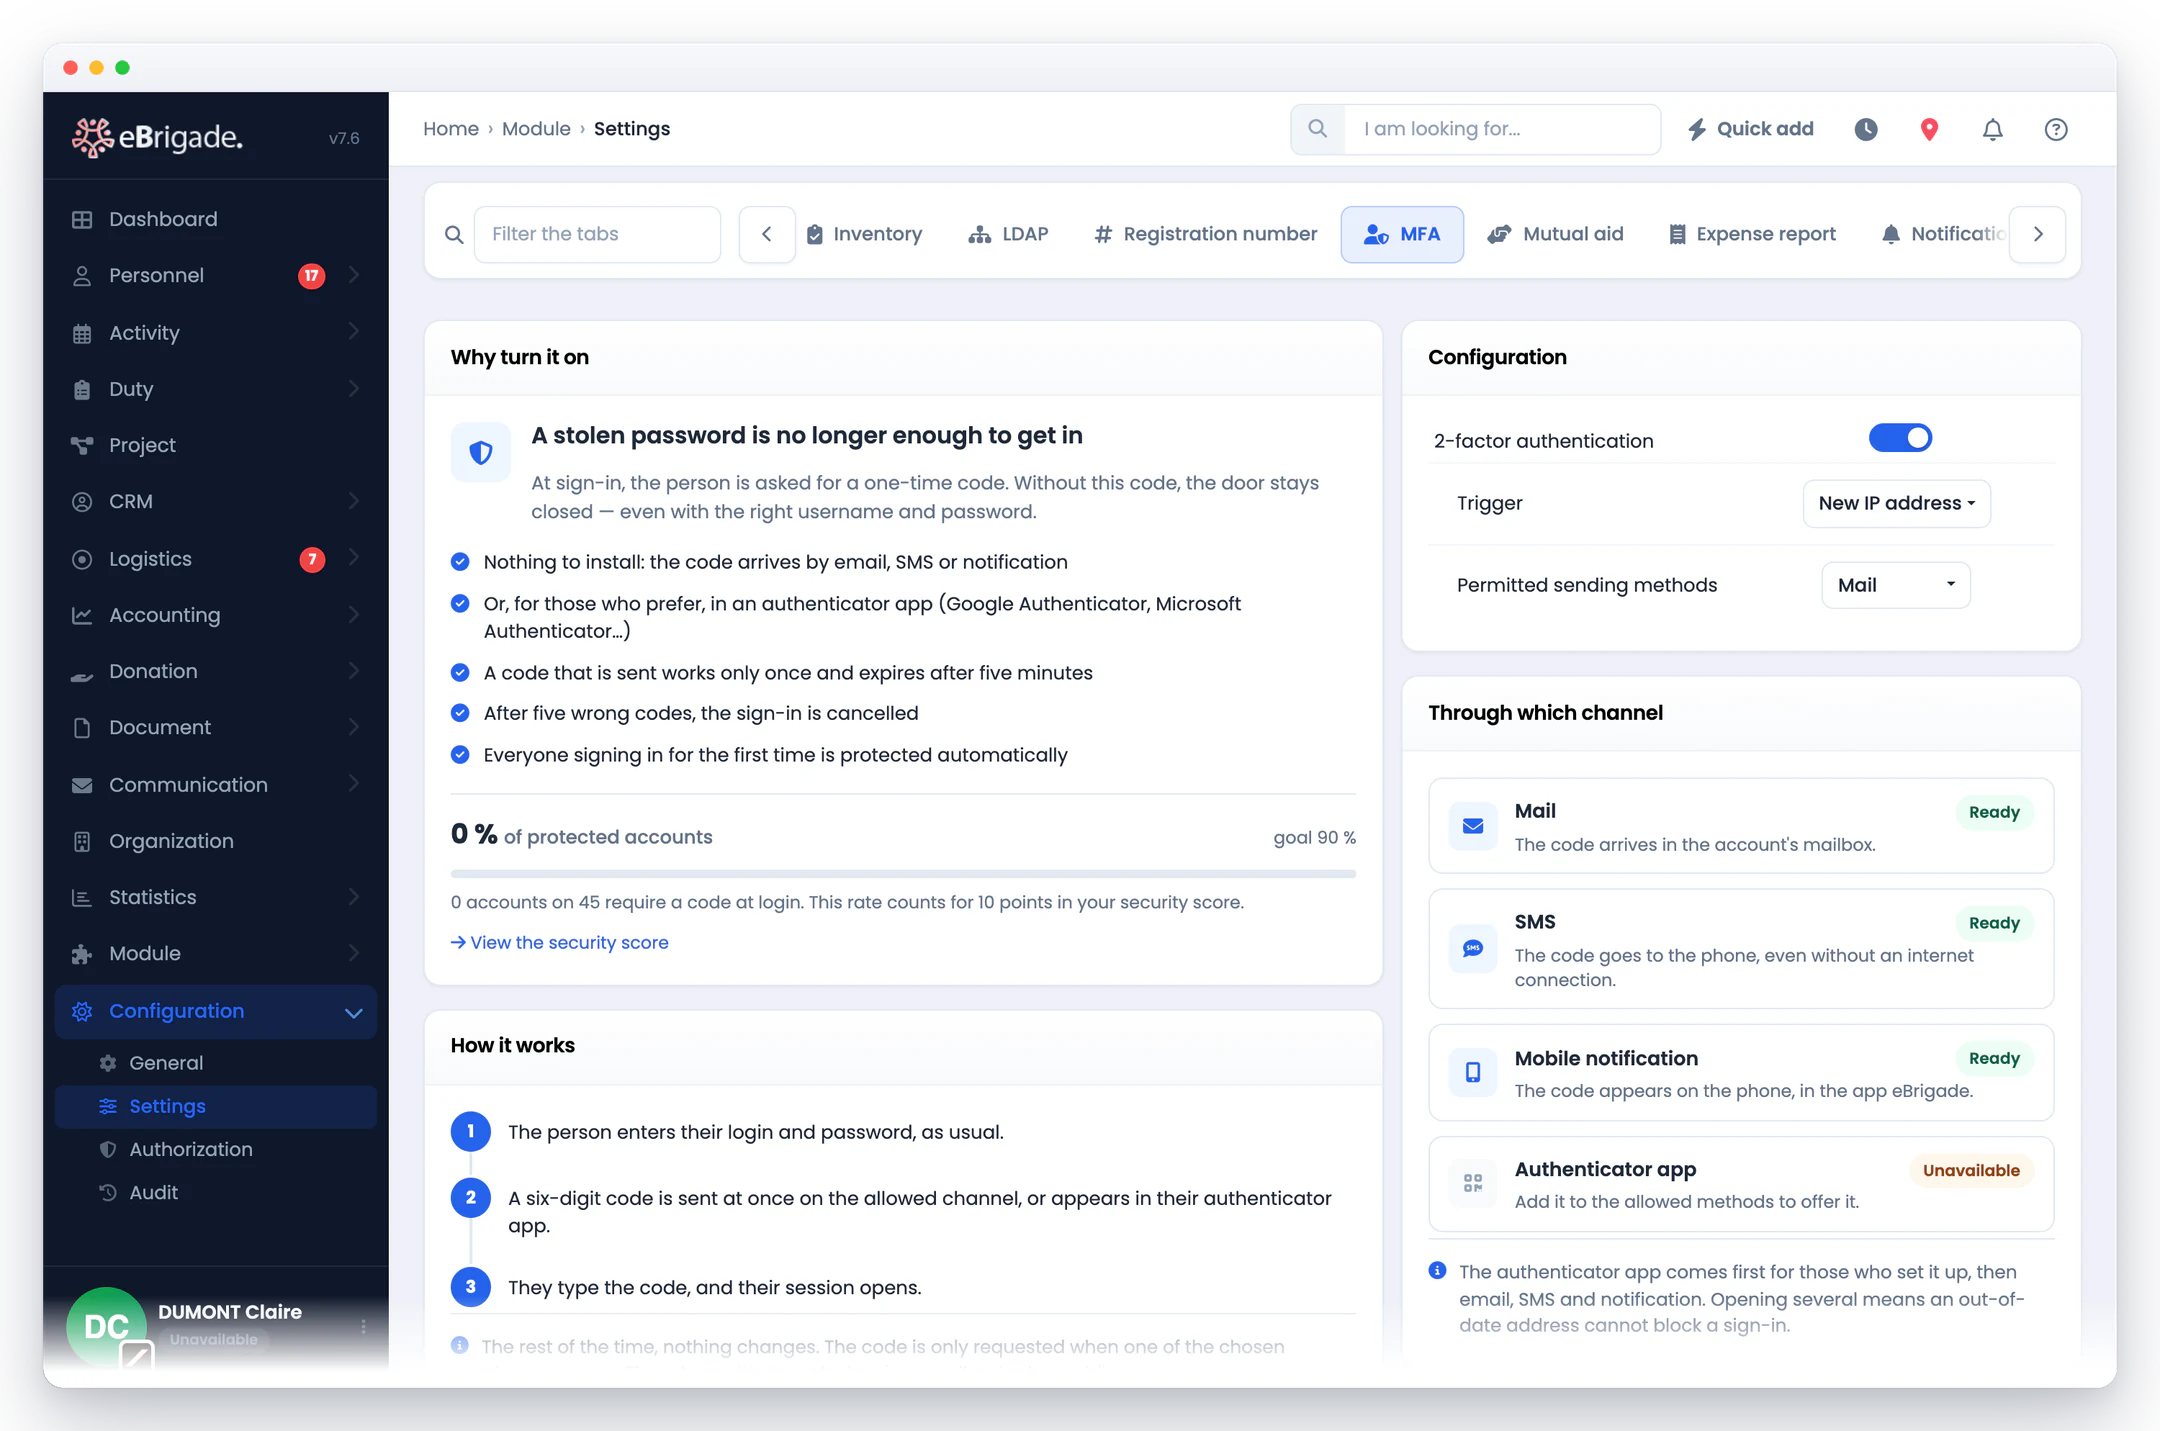
Passo a passo
- Defina os canais autorizados
No separador de configuração do módulo (reservado à habilitação 14), escolha os métodos permitidos: e-mail (sempre disponível), SMS se o módulo SMS estiver ativo, notificação móvel se o módulo Notificação estiver ativo, e app de autenticação (Google Authenticator, Microsoft Authenticator…).
- Escolha os acionadores
Para toda a organização, escolha os eventos que desencadeiam a verificação: novo dispositivo, novo endereço IP, acesso a partir de um país estrangeiro, ou um código a cada N acessos (de 1 a 50). Cada conta fica protegida desde o primeiro acesso.
- Os membros introduzem um código de utilização única
Quando ocorre um acionador, a pessoa introduz o código da sua app de autenticação, ou o que o eBrigade lhe envia pelo canal escolhido (válido durante 5 minutos). O acesso só é concedido depois de introduzido o código.
- Os inícios de sessão de confiança continuam fluidos
Os endereços IP que o colaborador já utilizou, cruzados com o registo de auditoria, são reconhecidos como conhecidos: não é pedida nova verificação a partir de um local habitual, o que reduz o atrito no dia a dia.
Perguntas frequentes
Como é enviado o código de verificação?
Através da aplicação de autenticação da pessoa, se a tiver configurado (Google Authenticator, Microsoft Authenticator, FreeOTP…), caso contrário por email. Se o módulo SMS estiver ativo, o código pode também ser enviado por SMS; se o módulo Notificação estiver ativo, por notificação na aplicação móvel eBrigade. O administrador escolhe os canais permitidos, sendo o email sempre possível.
O código é pedido em cada login?
Não. A verificação é acionada segundo as regras definidas para toda a organização: um novo dispositivo, um novo endereço IP, um início de sessão a partir do estrangeiro (detetado por geolocalização) ou um código a cada N inícios de sessão (de 1 a 50). Basta um critério. Os inícios de sessão a partir de um endereço já validado não voltam a pedir código.
São suportadas aplicações TOTP como o Google Authenticator?
Sim. Cada pessoa associa a sua aplicação de autenticação (Google Authenticator, Microsoft Authenticator, FreeOTP, 2FAS…) em O meu perfil › Palavra-passe, lendo um código QR. Os códigos são depois gerados no telemóvel, mesmo sem rede, e cada código só pode ser usado uma vez. Esqueceu-se do telemóvel? Pode sempre receber um código por email.
Quem pode configurar a autenticação de dois fatores?
As definições da organização estão reservadas a utilizadores com a habilitação 14: no separador de definições, o administrador ativa a autenticação de dois fatores, escolhe os gatilhos e a frequência e define os canais permitidos. Cada pessoa gere a sua própria aplicação de autenticação a partir do seu perfil.
Durante quanto tempo é válido o código?
Um código enviado por email, SMS ou notificação é válido durante 5 minutos e só pode ser usado uma vez; pode ser reenviado a partir do ecrã de introdução. Um código de app de autenticação muda a cada 30 segundos. Após cinco códigos errados, o início de sessão é cancelado.
A autenticação de dois fatores funciona com SSO e LDAP?
Sim. Aplica-se após a palavra-passe, o início de sessão Google, o SSO ou o diretório LDAP, tanto na web como na aplicação móvel. O seu fornecedor de identidade SSO pode também aplicar a sua própria autenticação de dois fatores.