

Ενότητα Πιστοποίησης δύο παραγόντων (2FA/MFA) eBrigade
Ασφαλίστε κάθε σύνδεση με δεύτερο παράγοντα που προσαρμόζεται στο πλαίσιο
Ένας κλεμμένος ή κοινόχρηστος κωδικός αρκεί για να εκτεθούν όλα τα επιχειρησιακά σας δεδομένα. Το eBrigade προσθέτει έναν κωδικό μίας χρήσης, από εφαρμογή ταυτοποίησης όπως το Google Authenticator ή μέσω email, SMS ή ειδοποίησης κινητού, που ενεργοποιείται ανάλογα με το πλαίσιο σύνδεσης (νέα συσκευή, νέα διεύθυνση IP, ξένη χώρα ή τακτικό διάστημα), για να μπλοκάρει ύποπτες προσβάσεις χωρίς να επιβαρύνει την καθημερινή χρήση.
Πρώτος μήνας της ενότητας δωρεάν: χρέωση από την 31η ημέρα μόνο αν τη διατηρήσετε, απενεργοποίηση ανά πάσα στιγμή.
Εικονογράφηση · δείγμα δεδομένων
Από 501 επαφές, το πακέτο σας περιλαμβάνει επί πληρωμή πρόσθετα της επιλογής σας: 1 έως 1.000 επαφές, 2 έως 1.500, 3 έως 2.000 και ούτω καθεξής, μέχρι όλα πάνω από 30.000. Το Έλεγχος ταυτότητας δύο παραγόντων (MFA) μπορεί να είναι ένα από αυτά, αν δεν το έχετε εγγραφεί ποτέ στο παρελθόν.Δείτε τα πακέτα →
Τι είναι η ενότητα ταυτοποίησης δύο παραγόντων του eBrigade;
Η ενότητα πιστοποίησης δύο παραγόντων (2FA/MFA) του eBrigade προσθέτει κωδικό μίας χρήσης μετά τον κωδικό πρόσβασης. Ο κωδικός προέρχεται από εφαρμογή πιστοποίησης (Google Authenticator, Microsoft Authenticator…) ή αποστέλλεται με email, SMS ή ειδοποίηση κινητού. Η επαλήθευση ενεργοποιείται βάσει των κανόνων σας: νέα διεύθυνση IP, σύνδεση από το εξωτερικό ή ορισμένος αριθμός συνδέσεων.
Γιατί να ενεργοποιήσετε την ταυτοποίηση δύο παραγόντων;
Αρκεί ένας παραβιασμένος κωδικός πρόσβασης για να ανοίξουν όλα τα δεδομένα του οργανισμού σας — φάκελοι μελών, προγράμματα, ευαίσθητα έγγραφα. Σε οργανισμούς διάσωσης ή υγείας, η παραβίαση λογαριασμού διαχειριστή μπορεί να έχει σοβαρές συνέπειες και να σας εκθέσει σε ευθύνη. Ένας δεύτερος παράγοντας κλείνει αυτή την πόρτα, χωρίς να απαιτεί επαλήθευση σε κάθε σύνδεση.
Τι αλλάζει η ταυτοποίηση δύο παραγόντων στο eBrigade
Κατά τη σύνδεση, μετά τον κωδικό πρόσβασης, το eBrigade ζητά κωδικό μίας χρήσης: από την εφαρμογή ελέγχου ταυτότητας του χρήστη (Google Authenticator, Microsoft Authenticator…) ή κωδικό που αποστέλλεται με email, SMS (αν είναι ενεργή η μονάδα SMS) ή ειδοποίηση κινητού (αν είναι ενεργή η μονάδα Ειδοποιήσεων). Ένας απεσταλμένος κωδικός λήγει σε 5 λεπτά. Η επαλήθευση ενεργοποιείται μόνο στις περιπτώσεις που ορίζετε (νέα IP, σύνδεση από το εξωτερικό ή κάθε N συνδέσεις) και οι διευθύνσεις IP που έχει ήδη επικυρώσει ο χρήστης αναγνωρίζονται, ώστε να αποφεύγονται περιττά αιτήματα.
Τι μπορείτε να κάνετε με Έλεγχος ταυτότητας δύο παραγόντων (MFA)
Εφαρμογή ελέγχου ταυτότητας (Google Authenticator, Microsoft Authenticator, FreeOTP…), email, SMS (αν είναι ενεργή η μονάδα SMS) ή ειδοποίηση κινητού (αν είναι ενεργή η μονάδα Ειδοποιήσεων). Ο διαχειριστής επιλέγει τα επιτρεπόμενα κανάλια, με το email πάντα διαθέσιμο.
Καθένας συνδέει την εφαρμογή του σαρώνοντας ένα QR code από το προφίλ του. Οι κωδικοί δημιουργούνται στο κινητό, ακόμη και χωρίς δίκτυο, και κάθε κωδικός χρησιμοποιείται μόνο μία φορά. Ξεχάσατε το κινητό; Ένας κωδικός με email παραμένει δυνατός.
Αντί για κωδικό σε κάθε σύνδεση, η επαλήθευση ενεργοποιείται από κανόνες κινδύνου: νέα συσκευή, νέα διεύθυνση IP, σύνδεση από το εξωτερικό ή τακτικό διάστημα. Αρκεί ένα κριτήριο και οι συνήθεις συνδέσεις δεν επιβαρύνονται.
Η διεύθυνση IP σύνδεσης γεωεντοπίζεται μέσω του API ipbase για τον προσδιορισμό της χώρας προέλευσης. Μια σύνδεση από το εξωτερικό μπορεί έτσι να ενεργοποιήσει αυτόματα την αίτηση κωδικού.
Ο μηχανισμός «διάστημα» ζητά κωδικό κάθε N συνδέσεις, με συχνότητα ρυθμιζόμενη από 1 έως 50 συνδέσεις, για όλο τον οργανισμό.
Οι ήδη γνωστές διευθύνσεις IP ενός χρήστη, διασταυρωμένες με το αρχείο ελέγχου συνδέσεων, αναγνωρίζονται ώστε να μη ζητείται ξανά κωδικός από συνήθη τοποθεσία.
Και επίσης: Μία πολιτική για όλο τον οργανισμό · Προστασία από επαναλαμβανόμενες απόπειρες
Έλεγχος ταυτότητας δύο παραγόντων (MFA) στην εφαρμογή
Στιγμιότυπα της πραγματικής εφαρμογής, όχι μακέτες.
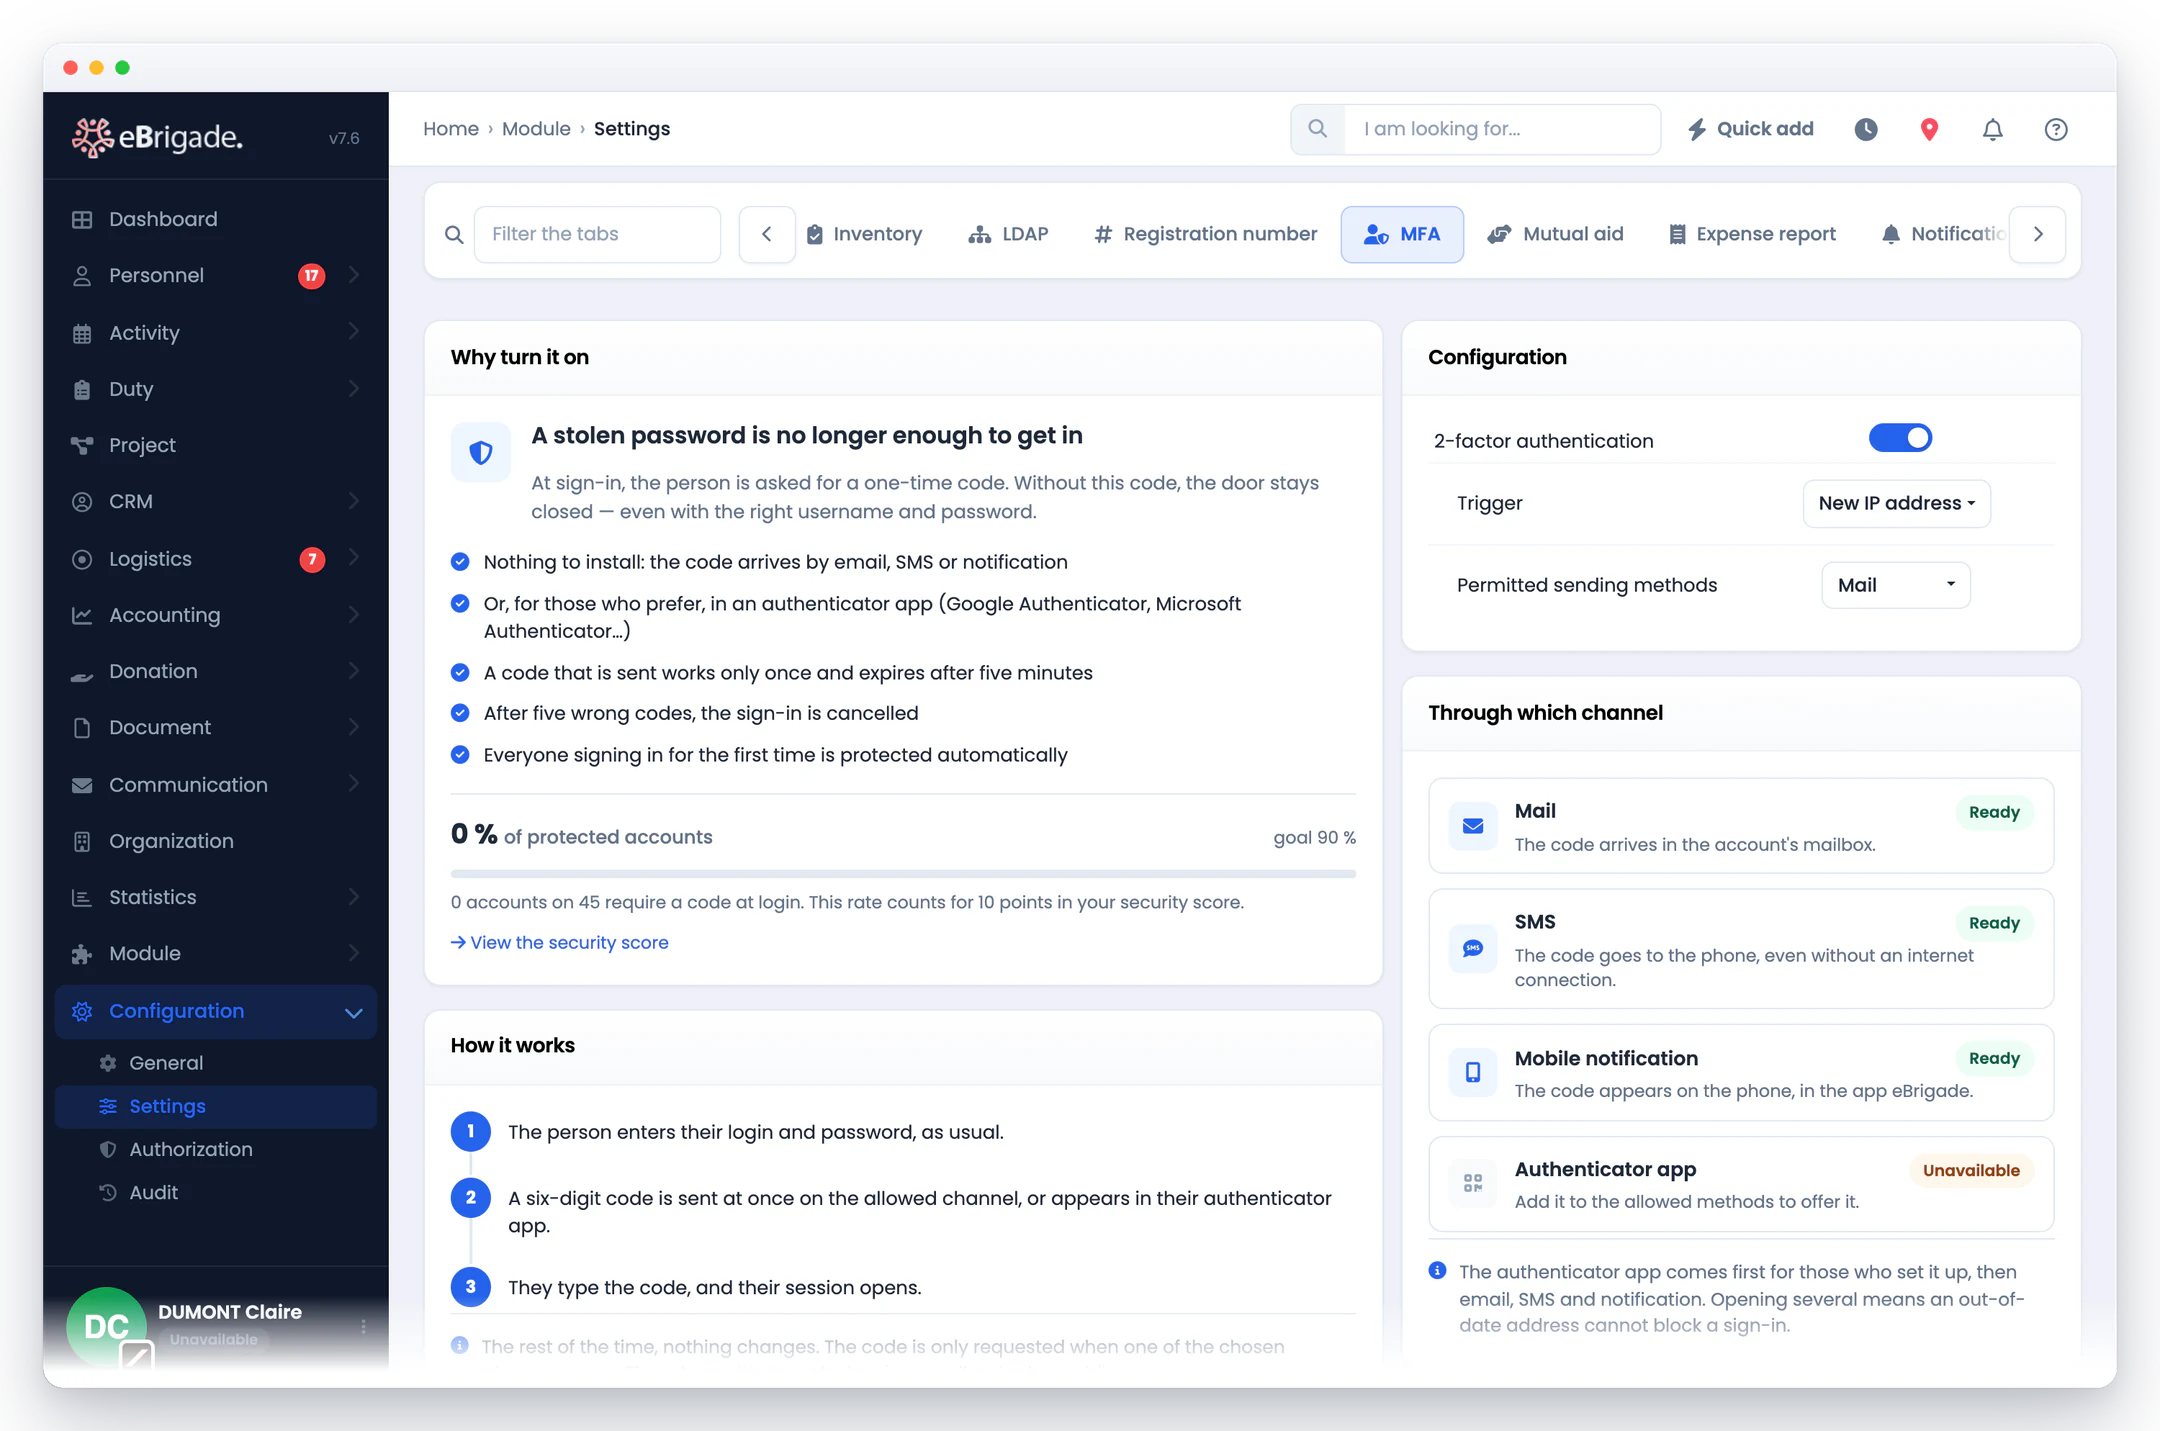
Βήμα προς βήμα
- Ορίστε τα επιτρεπόμενα κανάλια
Από την καρτέλα ρυθμίσεων της ενότητας (μόνο για εξουσιοδότηση 14), επιλέξτε τις επιτρεπόμενες μεθόδους: email (πάντα διαθέσιμο), SMS αν η ενότητα SMS είναι ενεργή, ειδοποίηση κινητού αν η ενότητα Ειδοποιήσεων είναι ενεργή, και εφαρμογή ελέγχου ταυτότητας (Google Authenticator, Microsoft Authenticator…).
- Επιλέξτε τα κριτήρια ενεργοποίησης
Για ολόκληρο τον οργανισμό, επιλέξτε τα συμβάντα που ενεργοποιούν επαλήθευση: νέα συσκευή, νέα διεύθυνση IP, σύνδεση από το εξωτερικό ή κωδικός κάθε N συνδέσεις (από 1 έως 50). Κάθε λογαριασμός προστατεύεται από την πρώτη κιόλας σύνδεση.
- Τα μέλη εισάγουν κωδικό μίας χρήσης
Όταν ενεργοποιείται ο έλεγχος, το άτομο εισάγει τον κωδικό από την εφαρμογή ταυτοποίησης ή αυτόν που του στέλνει το eBrigade μέσω του επιλεγμένου καναλιού (ισχύει 5 λεπτά). Η πρόσβαση παραχωρείται μόνο αφού εισαχθεί ο κωδικός.
- Οι αξιόπιστες συνδέσεις παραμένουν απρόσκοπτες
Οι διευθύνσεις IP που έχει ήδη χρησιμοποιήσει το μέλος, διασταυρωμένες με το αρχείο ελέγχου, αναγνωρίζονται ως γνωστές: δεν ζητείται νέα επαλήθευση από συνήθη τοποθεσία, κάτι που μειώνει την καθημερινή ταλαιπωρία.
Συχνές ερωτήσεις
Πώς παραδίδεται ο κωδικός επαλήθευσης;
Μέσω της εφαρμογής ταυτοποίησης του ατόμου αν έχει ρυθμίσει μία (Google Authenticator, Microsoft Authenticator, FreeOTP…), αλλιώς με email. Αν είναι ενεργή η ενότητα SMS, ο κωδικός μπορεί να σταλεί και με SMS· αν είναι ενεργή η ενότητα Ειδοποιήσεων, με ειδοποίηση στην εφαρμογή eBrigade για κινητά. Ο διαχειριστής επιλέγει τα επιτρεπόμενα κανάλια, με το email πάντα διαθέσιμο.
Ζητείται ο κωδικός σε κάθε σύνδεση;
Όχι. Η επαλήθευση ενεργοποιείται σύμφωνα με τους κανόνες που έχουν οριστεί για όλο τον οργανισμό: νέα συσκευή, νέα διεύθυνση IP, σύνδεση από άλλη χώρα (ανιχνεύεται με γεωεντοπισμό) ή κωδικός κάθε N συνδέσεις (από 1 έως 50). Αρκεί ένα έναυσμα. Οι συνδέσεις από ήδη επικυρωμένη διεύθυνση δεν ζητούν ξανά κωδικό.
Υποστηρίζονται εφαρμογές TOTP όπως το Google Authenticator;
Ναι. Κάθε χρήστης συνδέει την εφαρμογή ελέγχου ταυτότητας (Google Authenticator, Microsoft Authenticator, FreeOTP, 2FAS…) από Το προφίλ μου › Κωδικός πρόσβασης, σαρώνοντας έναν κωδικό QR. Οι κωδικοί δημιουργούνται στη συνέχεια στο τηλέφωνο, ακόμη και χωρίς δίκτυο, και κάθε κωδικός χρησιμοποιείται μόνο μία φορά. Ξεχάσατε το τηλέφωνο; Μπορείτε πάντα να λάβετε κωδικό με email.
Ποιος μπορεί να ρυθμίσει την ταυτοποίηση δύο παραγόντων;
Οι ρυθμίσεις του οργανισμού επιτρέπονται μόνο σε χρήστες με δικαίωμα 14: από την καρτέλα ρυθμίσεων, ο διαχειριστής ενεργοποιεί τον έλεγχο ταυτότητας δύο παραγόντων, επιλέγει τα κριτήρια ενεργοποίησης και τη συχνότητα και ορίζει τα επιτρεπόμενα κανάλια. Κάθε χρήστης διαχειρίζεται τη δική του εφαρμογή επαλήθευσης από το προφίλ του.
Πόσο καιρό ισχύει ο κωδικός;
Ένας κωδικός που αποστέλλεται με email, SMS ή ειδοποίηση ισχύει για 5 λεπτά και χρησιμοποιείται μόνο μία φορά· μπορεί να σταλεί ξανά από την οθόνη εισαγωγής. Ο κωδικός εφαρμογής ταυτοποίησης αλλάζει κάθε 30 δευτερόλεπτα. Μετά από πέντε λανθασμένους κωδικούς, η σύνδεση ακυρώνεται.
Λειτουργεί ο έλεγχος ταυτότητας δύο παραγόντων με SSO και LDAP;
Ναι. Εφαρμόζεται μετά τον κωδικό πρόσβασης, τη σύνδεση Google, το SSO ή τον κατάλογο LDAP, τόσο στο web όσο και στην εφαρμογή κινητού. Ο πάροχος ταυτότητας SSO σας μπορεί επίσης να εφαρμόζει τον δικό του έλεγχο ταυτότητας δύο παραγόντων.