

eBrigade-Modul Cybersicherheit
Ihr Sicherheitsniveau – bewertet auf 100 Punkte und mit einem Klick behebbar
Ein einziges Dashboard, das Ihre Konfiguration laufend prüft, Ihnen genau sagt, was Sie zuerst absichern sollten, auf einer Weltkarte zeigt, von wo sich Ihre Nutzer anmelden, und eine verdächtige Sitzung sofort beenden lässt. Damit beantworten Sie Fragen Ihres CISO oder einer Ausschreibung, ohne eigens eine Akte vorzubereiten.
Ohne Aufpreis in jedem eBrigade-Tarif enthalten, 30 Tage kostenlos testen ohne Kreditkarte.
Illustration · Beispieldaten
Was ist das eBrigade-Modul Cybersicherheit?
Ein integriertes Sicherheits-Dashboard: ein Score von 100, priorisierte Empfehlungen, die Sie mit einem Klick beheben, aktive Sitzungen, die Sie sofort sperren, und eine Weltkarte mit den Herkunftsorten der Anmeldungen. Ohne Aufpreis in jedem eBrigade-Tarif enthalten.
Sicherheit wird eher erhofft als gemessen
Wie viele Konten haben den zweiten Faktor tatsächlich aktiviert? Laufen Ihre Passwörter ab? Wie viele Administratoren haben Vollzugriff? Werden Ihre Audit-Protokolle lange genug für eine Untersuchung aufbewahrt? Ohne eigenes Dashboard müssen Sie diese Antworten mühsam von Hand zusammensuchen, eine Konfigurationsseite nach der anderen – und an dem Tag, an dem eine IT-Leitung, ein CISO oder eine Ausschreibung einen Nachweis Ihres Sicherheitsniveaus verlangt, haben Sie nichts vorzuweisen. Unterdessen bleiben ein Brute-Force-Anmeldeversuch oder eine offene Sitzung auf einem kompromittierten Rechner unbemerkt.
Ein operativer Sicherheitsüberblick – ohne externe Konsole und ohne Zusatzkosten
Das Modul vereint in einer einzigen eBrigade-Ansicht das Audit Ihrer Konfiguration, Kennzahlen der letzten 30 Tage, die Anmeldekarte und die Kontrolle der aktiven Sitzungen. Jede Schwachstelle wird bewertet, erklärt und mit einem direkten Link zur Behebung versehen. Sie sehen auf einen Blick, wo Sie stehen und was noch abzusichern ist, und handeln sofort – Konto sperren, MFA für alle einführen, Protokollaufbewahrung verlängern – ohne die Plattform zu verlassen.
Was Sie mit Cybersicherheit tun können
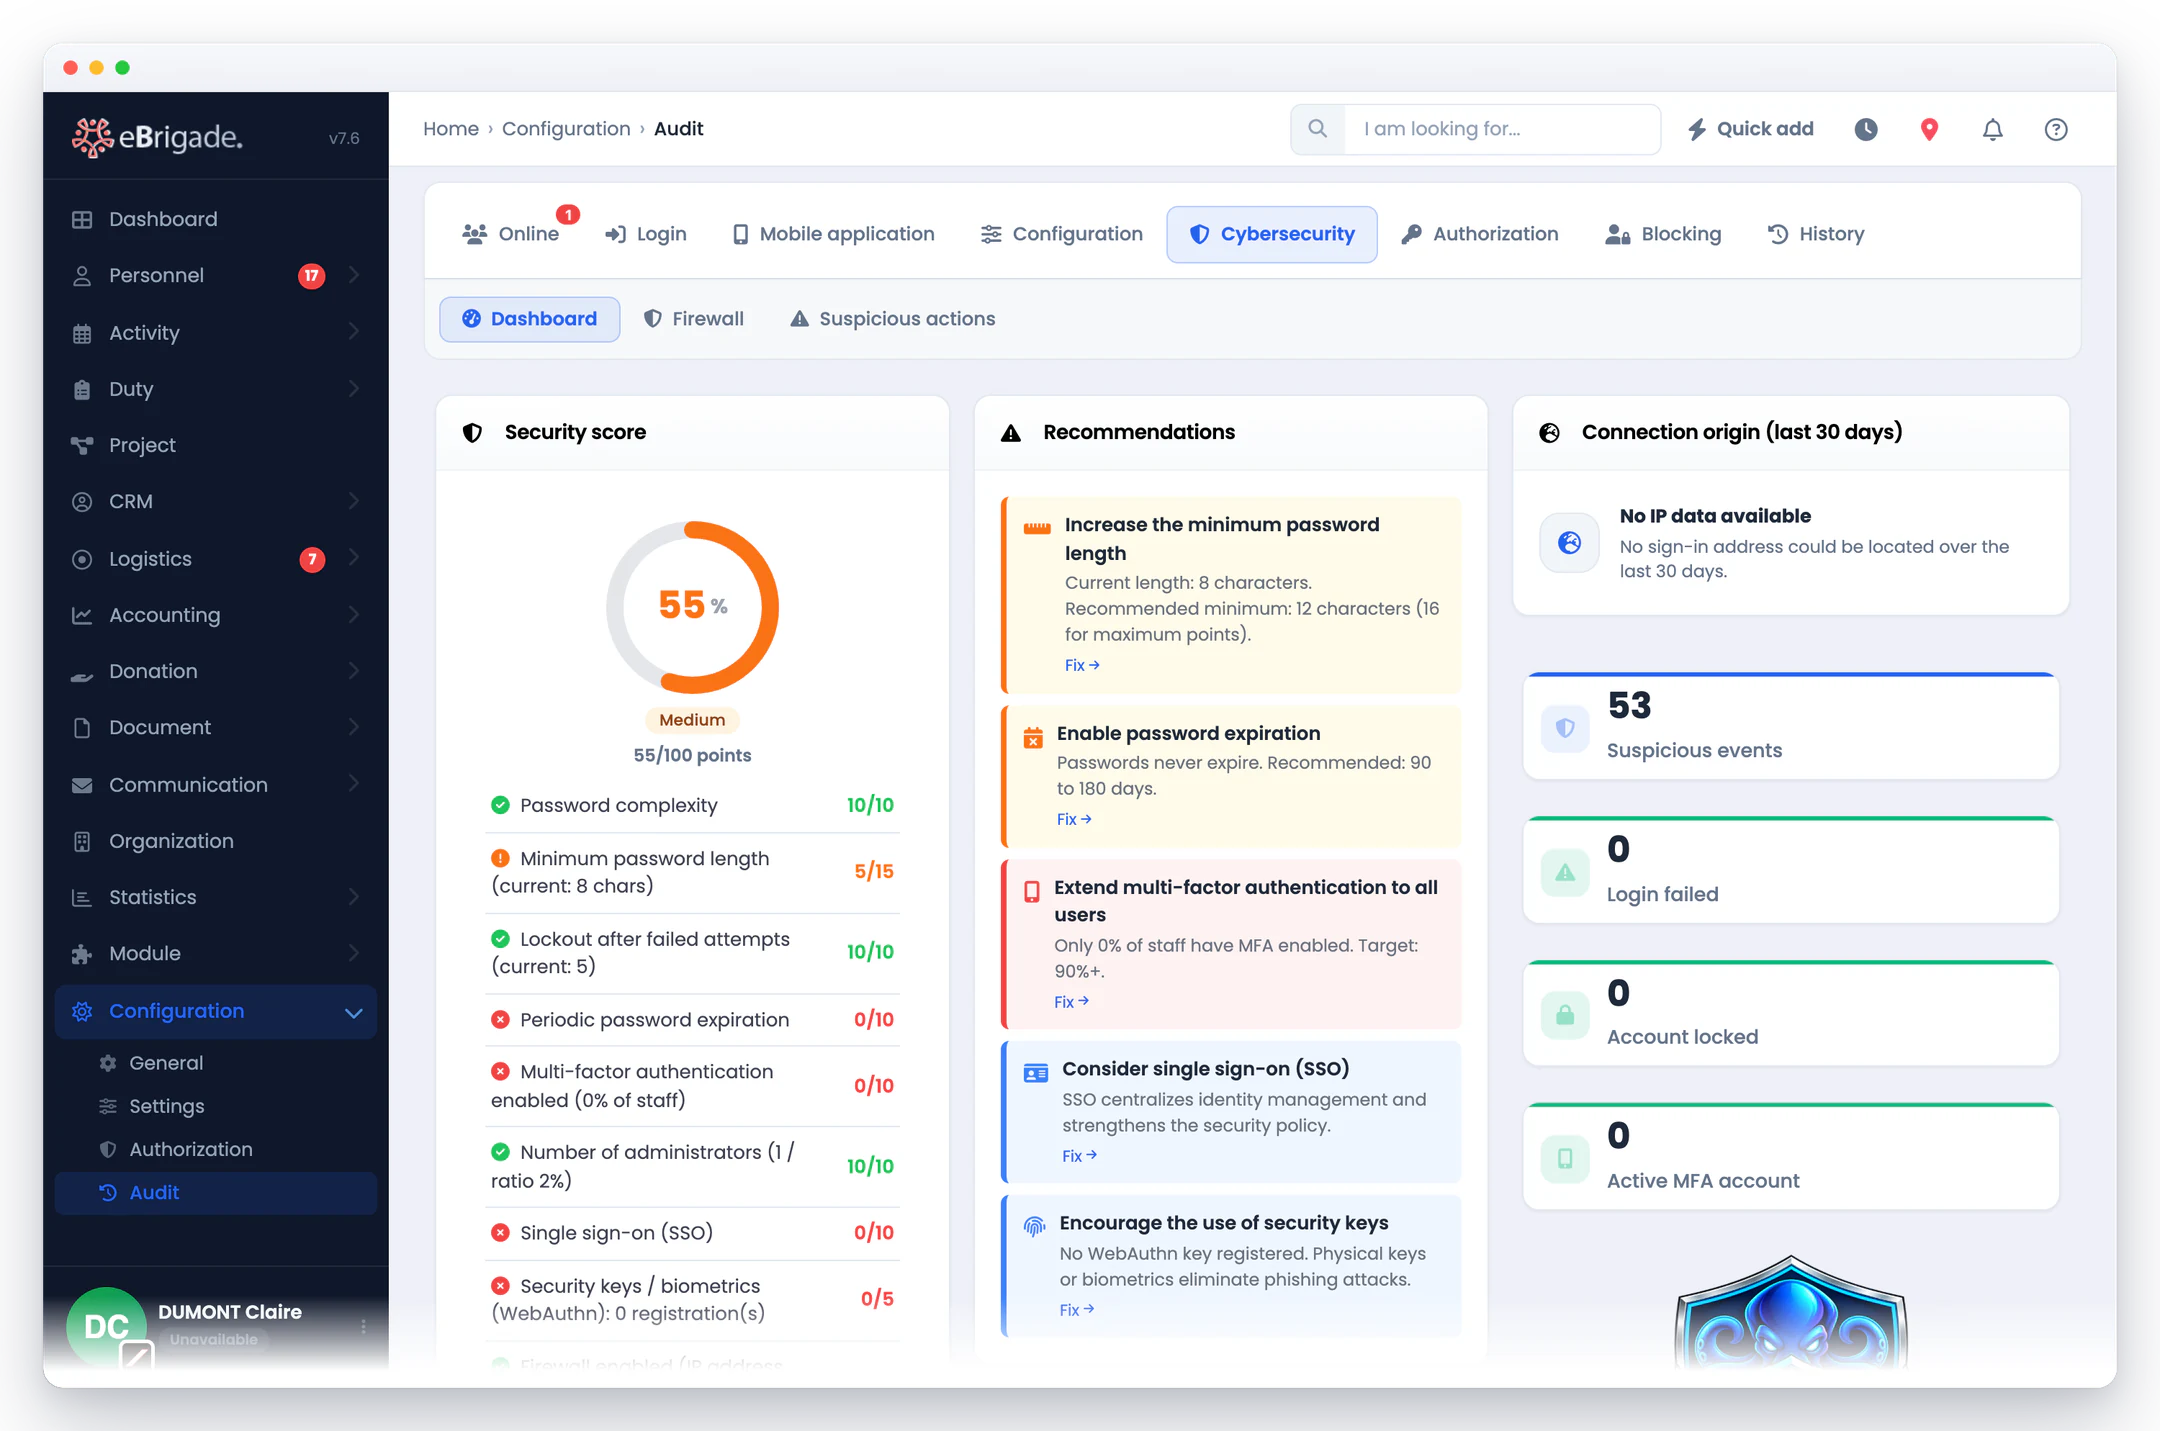
Acht gewichtete Kriterien werden automatisch bewertet – Passwortkomplexität (10) und Mindestlänge (15), Sperrschwelle nach Fehlversuchen (10), regelmäßiger Ablauf (10), MFA-Abdeckung beim Personal (20), Anteil der Administratorkonten (10), SSO aktiviert (10), WebAuthn-Schlüssel (5) und Aufbewahrung des Audit-Protokolls (10) – mit Häkchen/Kreuz-Aufschlüsselung und der Bewertungsskala je Zeile.
Jede Schwachstelle erzeugt eine Empfehlung der Stufe Gefahr, Warnung oder Information, konkret erklärt (z. B. „nur 60 % der Mitarbeitenden haben MFA aktiviert, Ziel 90 %“), mit einem Link „Beheben“, der direkt zum passenden Konfigurationsbildschirm führt.
IP-Adressen der letzten 30 Tage werden gebündelt über ip-api.com geolokalisiert (mit 30-tägigem lokalem Cache) und anschließend auf einer Leaflet-/OpenStreetMap-Karte angezeigt. Die Größe jedes Punkts zeigt die Anzahl der Ereignisse, ein Klick zeigt Stadt, Land und Zahl der Anmeldungen.
Die Ansicht der angemeldeten Benutzer listet jede aktive Sitzung mit Foto, Anmeldezeit, letzter Aktion, Betriebssystem, Browser und IP-Adresse. Eine einzige Schaltfläche sperrt oder entsperrt ein Konto sofort – die Sitzung wird unverzüglich beendet.
Nach einer einstellbaren Zahl fehlgeschlagener Anmeldeversuche wird das betroffene Konto vorübergehend gesperrt und nach 30 Minuten automatisch entsperrt. Das Dashboard zählt Fehlversuche und gesperrte Konten über 30 Tage.
eBrigade unterstützt WebAuthn-Authentifizierung (ES256 / P-256): Touch ID, Face ID, Windows Hello und physische USB/NFC-Sicherheitsschlüssel. Synchronisierte Passkeys (iCloud, Passwortmanager) werden geräteübergreifend erkannt – Phishing ist bei so ausgestatteten Konten ausgeschlossen.
Außerdem: Konfigurations-Audit, mit einem Klick behoben
Cybersicherheit in der App
Screenshots der echten Anwendung, keine Mock-ups.
Schritt für Schritt
- Ihren Sicherheitsscore prüfen
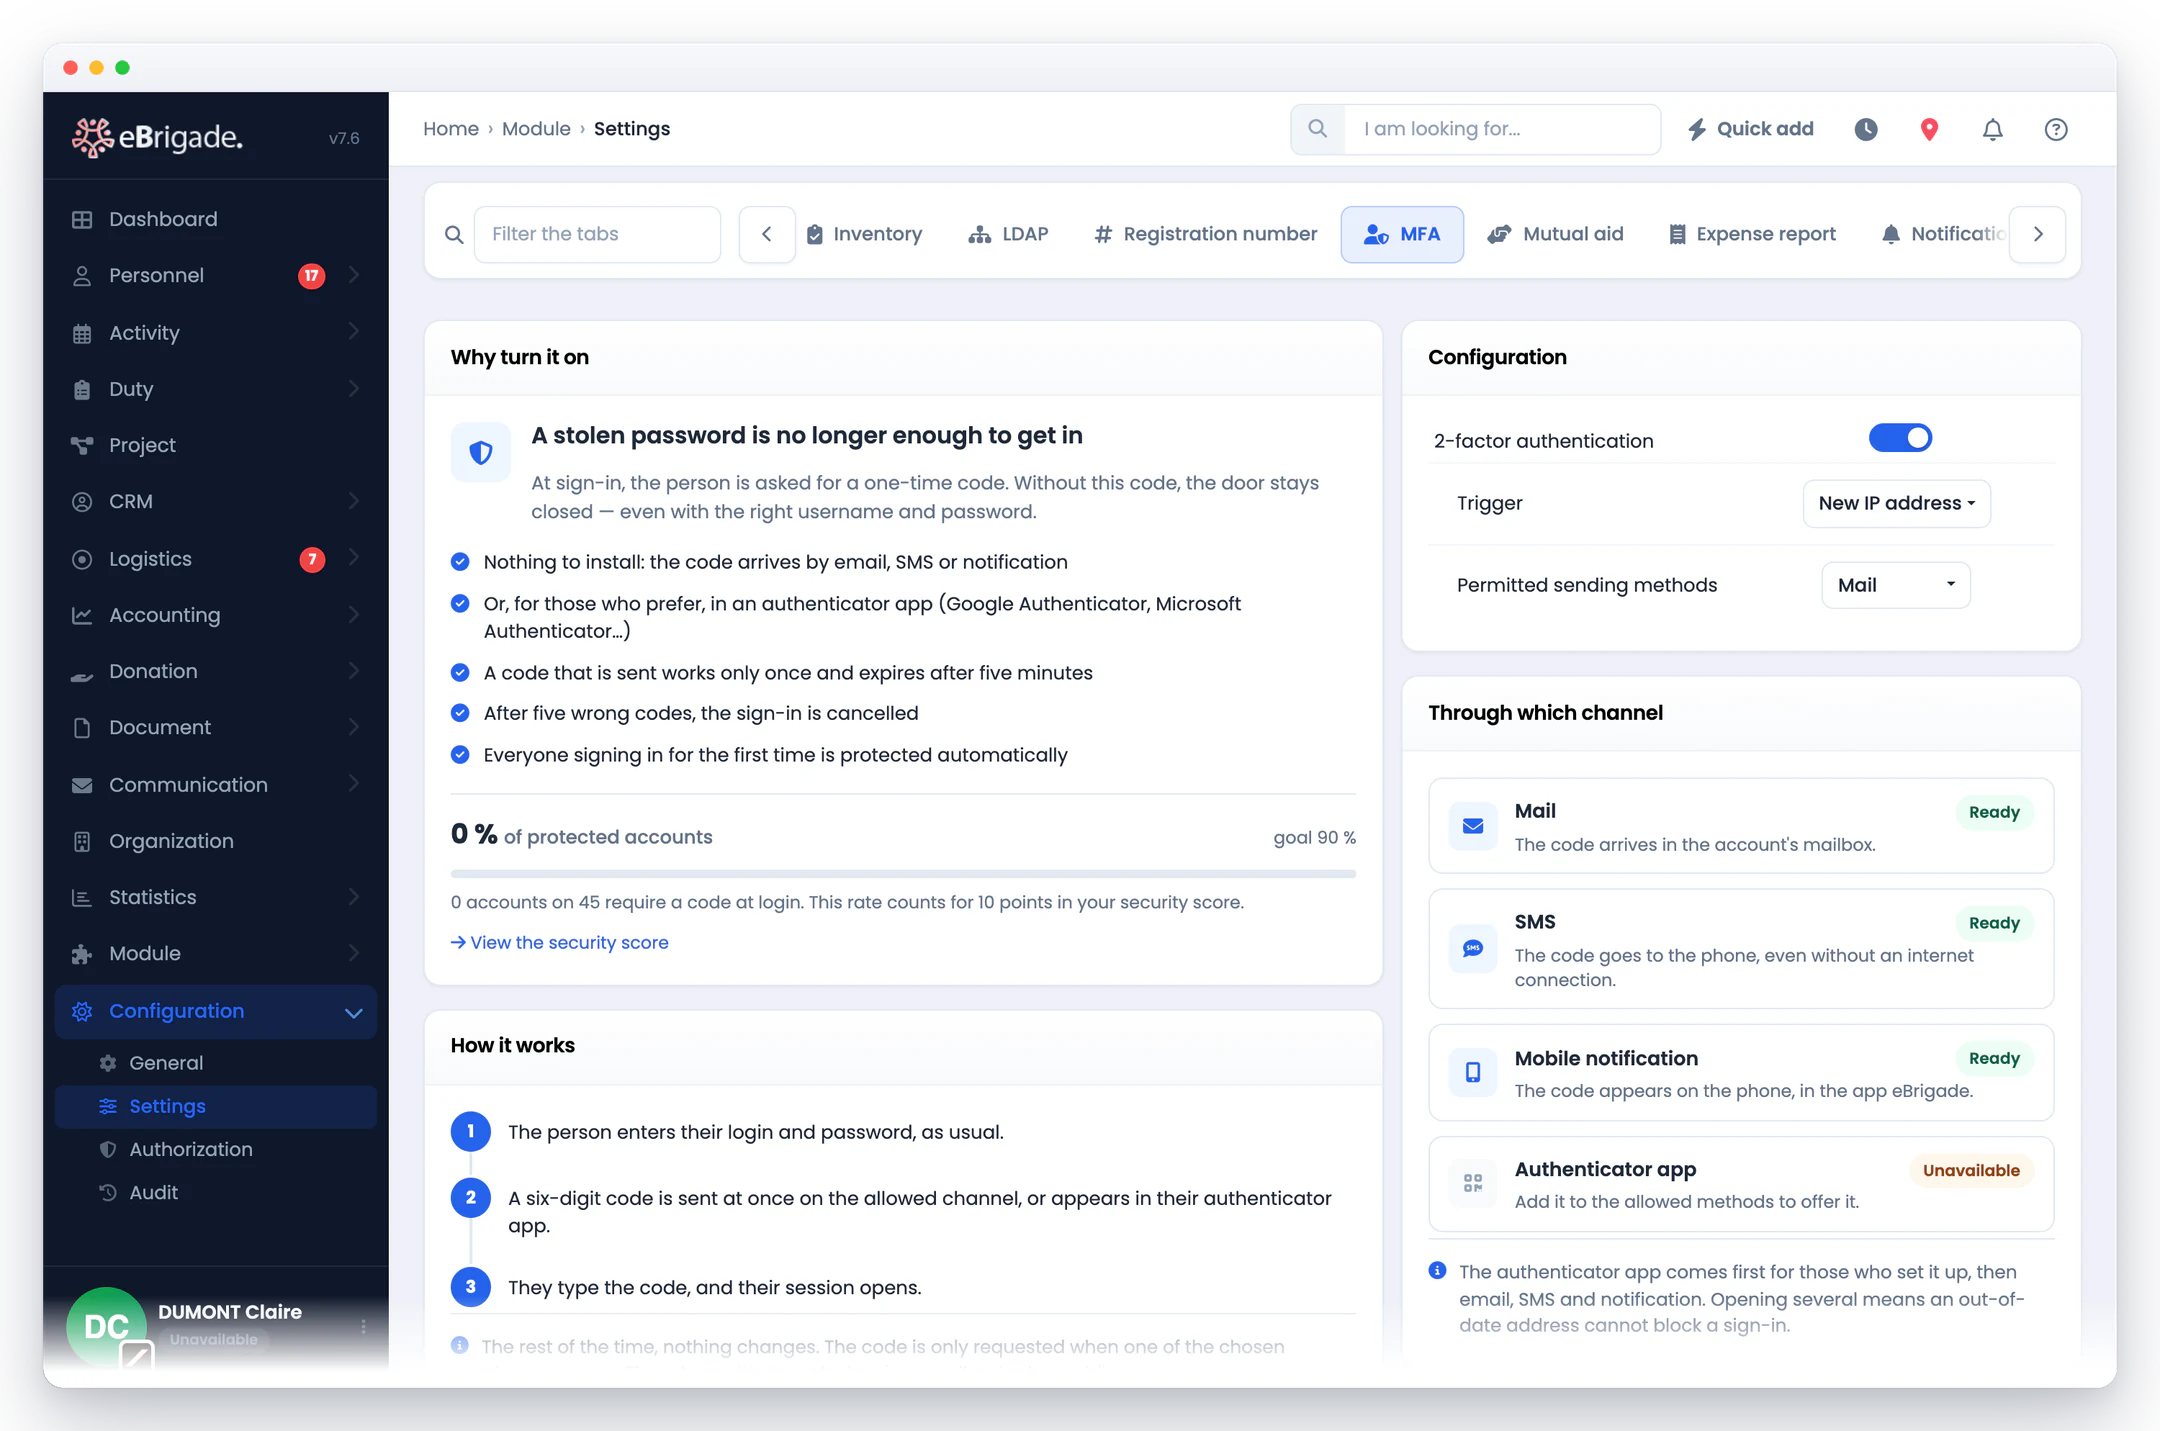
Das Dashboard berechnet einen Score von 100 aus 8 gewichteten Kriterien (Passwortkomplexität und -länge, Sperrschwelle, Ablauf, MFA-Abdeckung, Administratorenanteil, SSO, WebAuthn-Schlüssel, Log-Aufbewahrung) und zeigt die Aufschlüsselung Punkt für Punkt mit grünem Haken oder rotem Kreuz je Kriterium.
- Die priorisierten Empfehlungen umsetzen
Erkannte Schwachstellen erscheinen als Empfehlungen nach Schweregrad (Gefahr, Warnung, Information), jeweils in einem Satz erklärt und mit einem Link „Beheben“, der direkt zur passenden Einstellungsseite führt.
- Aktivität und Herkunft der Anmeldungen überwachen
Vier 30-Tage-Kennzahlen (verdächtige Ereignisse, fehlgeschlagene Anmeldungen, gesperrte Konten, Konten mit MFA) und eine Weltkarte der geolokalisierten IPs geben Ihnen einen Überblick nahezu in Echtzeit über Ihre Instanz.
- Gewinnen Sie die Kontrolle über Ihre Lehrgänge zurück
In der Liste angemeldeter Nutzer sehen Sie, wer online ist, mit System, Browser und IP, und sperren oder entsperren ein Konto mit einem Klick, sofort wirksam.
Häufig gestellte Fragen
Wie wird der Sicherheitsscore berechnet?
Er addiert 8 gewichtete Kriterien, die automatisch auf Ihrer Instanz bewertet werden: Passwortkomplexität (10 Punkte), Mindestlänge (bis zu 15), Sperrschwelle nach Fehlversuchen (10), regelmäßiger Ablauf (10), MFA-Abdeckung beim Personal (bis zu 20), Anteil der Administratorkonten (10), SSO aktiviert (10), vorhandene WebAuthn-Schlüssel (5) und Aufbewahrung der Audit-Protokolle (10). Die Summe, begrenzt auf 100, wird mit einer Aufschlüsselung Punkt für Punkt angezeigt.
Sperrt das Modul eine laufende Sitzung wirklich?
Ja. In der Liste der angemeldeten Nutzer sehen Sie jede aktive Sitzung (Einsatzkraft, System, Browser, IP, letzte Aktion), und ein Button sperrt das Konto sofort. Der Nutzer kann sich dann nicht mehr anmelden oder die Anwendung nutzen, bis Sie ihn entsperren.
Ist die IP-Geolokalisierung DSGVO-konform?
Die Karte zeigt einen ungefähren Standort auf Stadtebene, ermittelt über den Dienst ip-api.com und lokal zwischengespeichert. Sie dient dazu, eine ungewöhnliche Anmeldeherkunft zu erkennen, nicht einen Benutzer zu verfolgen. Die Quelle wird unter der Karte genannt, und die Karte erscheint nur, wenn die erweiterten Audit-Spalten auf Ihrer Instanz aktiviert sind.
Was sind die über 30 Tage gezählten „verdächtigen Ereignisse“?
Es sind Einträge im Audit-Protokoll der Kategorie Sicherheit (insbesondere fehlgeschlagene Anmeldungen und Sperren), zusammengefasst über rollierende 30 Tage. Das Dashboard zeigt außerdem die Gesamtzahl fehlgeschlagener Anmeldeversuche, die Zahl aktuell gesperrter Konten und die Zahl der Konten mit aktivierter MFA.
Benötigen Passkeys spezielle Hardware?
Nein. Die WebAuthn-Authentifizierung nutzt die bereits in Geräten integrierte Biometrie (Touch ID und Face ID bei Apple, Windows Hello am PC) oder einen physischen USB-/NFC-Sicherheitsschlüssel. eBrigade unterstützt den FIDO2-Standard (ES256/P-256) und erkennt denselben synchronisierten Passkey auf mehreren Geräten.
Ist das Modul Cybersicherheit in eBrigade enthalten?
Ja, es gehört zu den enthaltenen Funktionen. Das Dashboard stützt sich auf bereits vorhandene Daten der Plattform (Konfiguration, Audit-Protokolle, Konten, Sitzungen) – je mehr Sie Ihre Einstellungen härten und MFA ausrollen, desto besser wird Ihr Score, ganz ohne Zukaufoption.