

وحدة المصادقة الثنائية (2FA/MFA) من eBrigade
أمّنوا كل تسجيل دخول بعامل ثانٍ يراعي السياق
كلمة مرور مسروقة أو مشتركة تكفي لاختراق الوصول إلى كل بياناتكم التشغيلية. يضيف eBrigade رمزًا لمرة واحدة، يُقرأ من تطبيق مصادقة مثل Google Authenticator أو يُرسل بالبريد الإلكتروني أو الرسائل القصيرة أو إشعار الجوال، ويُطلب حسب سياق الدخول (جهاز جديد، عنوان IP جديد، بلد أجنبي أو فاصل زمني منتظم) لحظر الوصول المشبوه دون إثقال الاستخدام اليومي.
الشهر الأول من الوحدة مجاني: تُفوتر من اليوم 31 فقط إن احتفظتم بها، ويمكن إيقافها في أي وقت.
توضيح · بيانات نموذجية
ابتداءً من 501 جهة اتصال، تشمل باقتكم وحدات مدفوعة من اختياركم: 1 حتى 1,000 جهة اتصال، 2 حتى 1,500، 3 حتى 2,000، وهكذا، حتى جميعها بعد 30,000. يمكن أن تكون المصادقة الثنائية (MFA) إحداها، إن لم تكونوا قد اشتركتم فيها من قبل.عرض الباقات ←
ما هي وحدة المصادقة الثنائية في eBrigade؟
تضيف وحدة المصادقة الثنائية (2FA/MFA) في eBrigade رمزًا لمرة واحدة بعد كلمة المرور. يأتي الرمز من تطبيق مصادقة (Google Authenticator وMicrosoft Authenticator…) أو يُرسل بالبريد الإلكتروني أو SMS أو إشعار الهاتف. ويُطلق التحقق وفق قواعدكم: عنوان IP جديد، أو دخول من الخارج، أو عدد محدد من عمليات الدخول.
لماذا تفعيل المصادقة الثنائية؟
كلمة مرور مخترقة تكفي لكشف كل بيانات منظمتكم — سجلات الأعضاء والجداول والوثائق الحساسة. وفي منظمات الإنقاذ أو الرعاية الصحية، قد يكون لاختراق حساب مسؤول عواقب وخيمة ويعرّضكم للمساءلة. العامل الثاني يغلق هذا الباب، دون اشتراط التحقق عند كل دخول.
ما الذي تغيّره المصادقة الثنائية في eBrigade
عند تسجيل الدخول، وبعد كلمة المرور، يطلب eBrigade رمزاً لمرة واحدة: من تطبيق المصادقة لدى الشخص (Google Authenticator وMicrosoft Authenticator…)، أو رمزاً يُرسل بالبريد الإلكتروني أو بالرسائل القصيرة (إذا كانت وحدة SMS مفعّلة) أو بإشعار على الهاتف (إذا كانت وحدة الإشعارات مفعّلة). تنتهي صلاحية الرمز المُرسل بعد 5 دقائق. ولا يُطلب التحقق إلا في الحالات التي تحددونها (عنوان IP جديد، أو دخول من الخارج، أو كل N عمليات دخول)، ويتم التعرف على عناوين IP التي سبق أن أكّدها المستخدم لتجنّب الطلبات المتكررة.
ما يمكنكم فعله مع المصادقة الثنائية (MFA)
تطبيق مصادقة (Google Authenticator وMicrosoft Authenticator وFreeOTP…)، أو البريد الإلكتروني، أو الرسائل القصيرة (إذا كانت وحدة SMS مفعّلة)، أو إشعار الهاتف (إذا كانت وحدة الإشعارات مفعّلة). يختار المسؤول القنوات المسموح بها، مع إتاحة البريد الإلكتروني دائماً.
يربط كل شخص تطبيقه بمسح رمز QR من ملفه الشخصي. تُنشأ الرموز على الهاتف، حتى دون شبكة، ولا يُستخدم كل رمز إلا مرة واحدة. نسيتم الهاتف؟ يبقى رمز عبر البريد الإلكتروني ممكنًا.
بدلًا من رمز عند كل تسجيل دخول، يُطلَق التحقق وفق قواعد المخاطر: جهاز جديد، أو عنوان IP جديد، أو تسجيل دخول من بلد أجنبي، أو فاصل زمني منتظم. ويكفي مسبّب واحد، ولا تُثقَل عمليات الدخول الروتينية.
يُحدَّد الموقع الجغرافي لعنوان IP المستخدم في تسجيل الدخول عبر واجهة ipbase لمعرفة بلد المصدر. وهكذا يمكن لتسجيل دخول من بلد أجنبي أن يستدعي طلب الرمز تلقائيًا.
يفرض مشغّل «الفاصل» رمزًا كل N عمليات تسجيل دخول، بوتيرة قابلة للضبط من 1 إلى 50، على مستوى الجهة بأكملها.
عناوين IP المعروفة للمستخدم، بعد مطابقتها مع سجل تدقيق الدخول، يتم التعرف عليها فلا يُطلب أي رمز مجددًا من موقع معتاد.
وأيضًا: سياسة واحدة للمنظمة بأكملها · محمي من المحاولات المتكررة
المصادقة الثنائية (MFA) في التطبيق
لقطات شاشة من التطبيق الحقيقي، وليست نماذج تصميم.
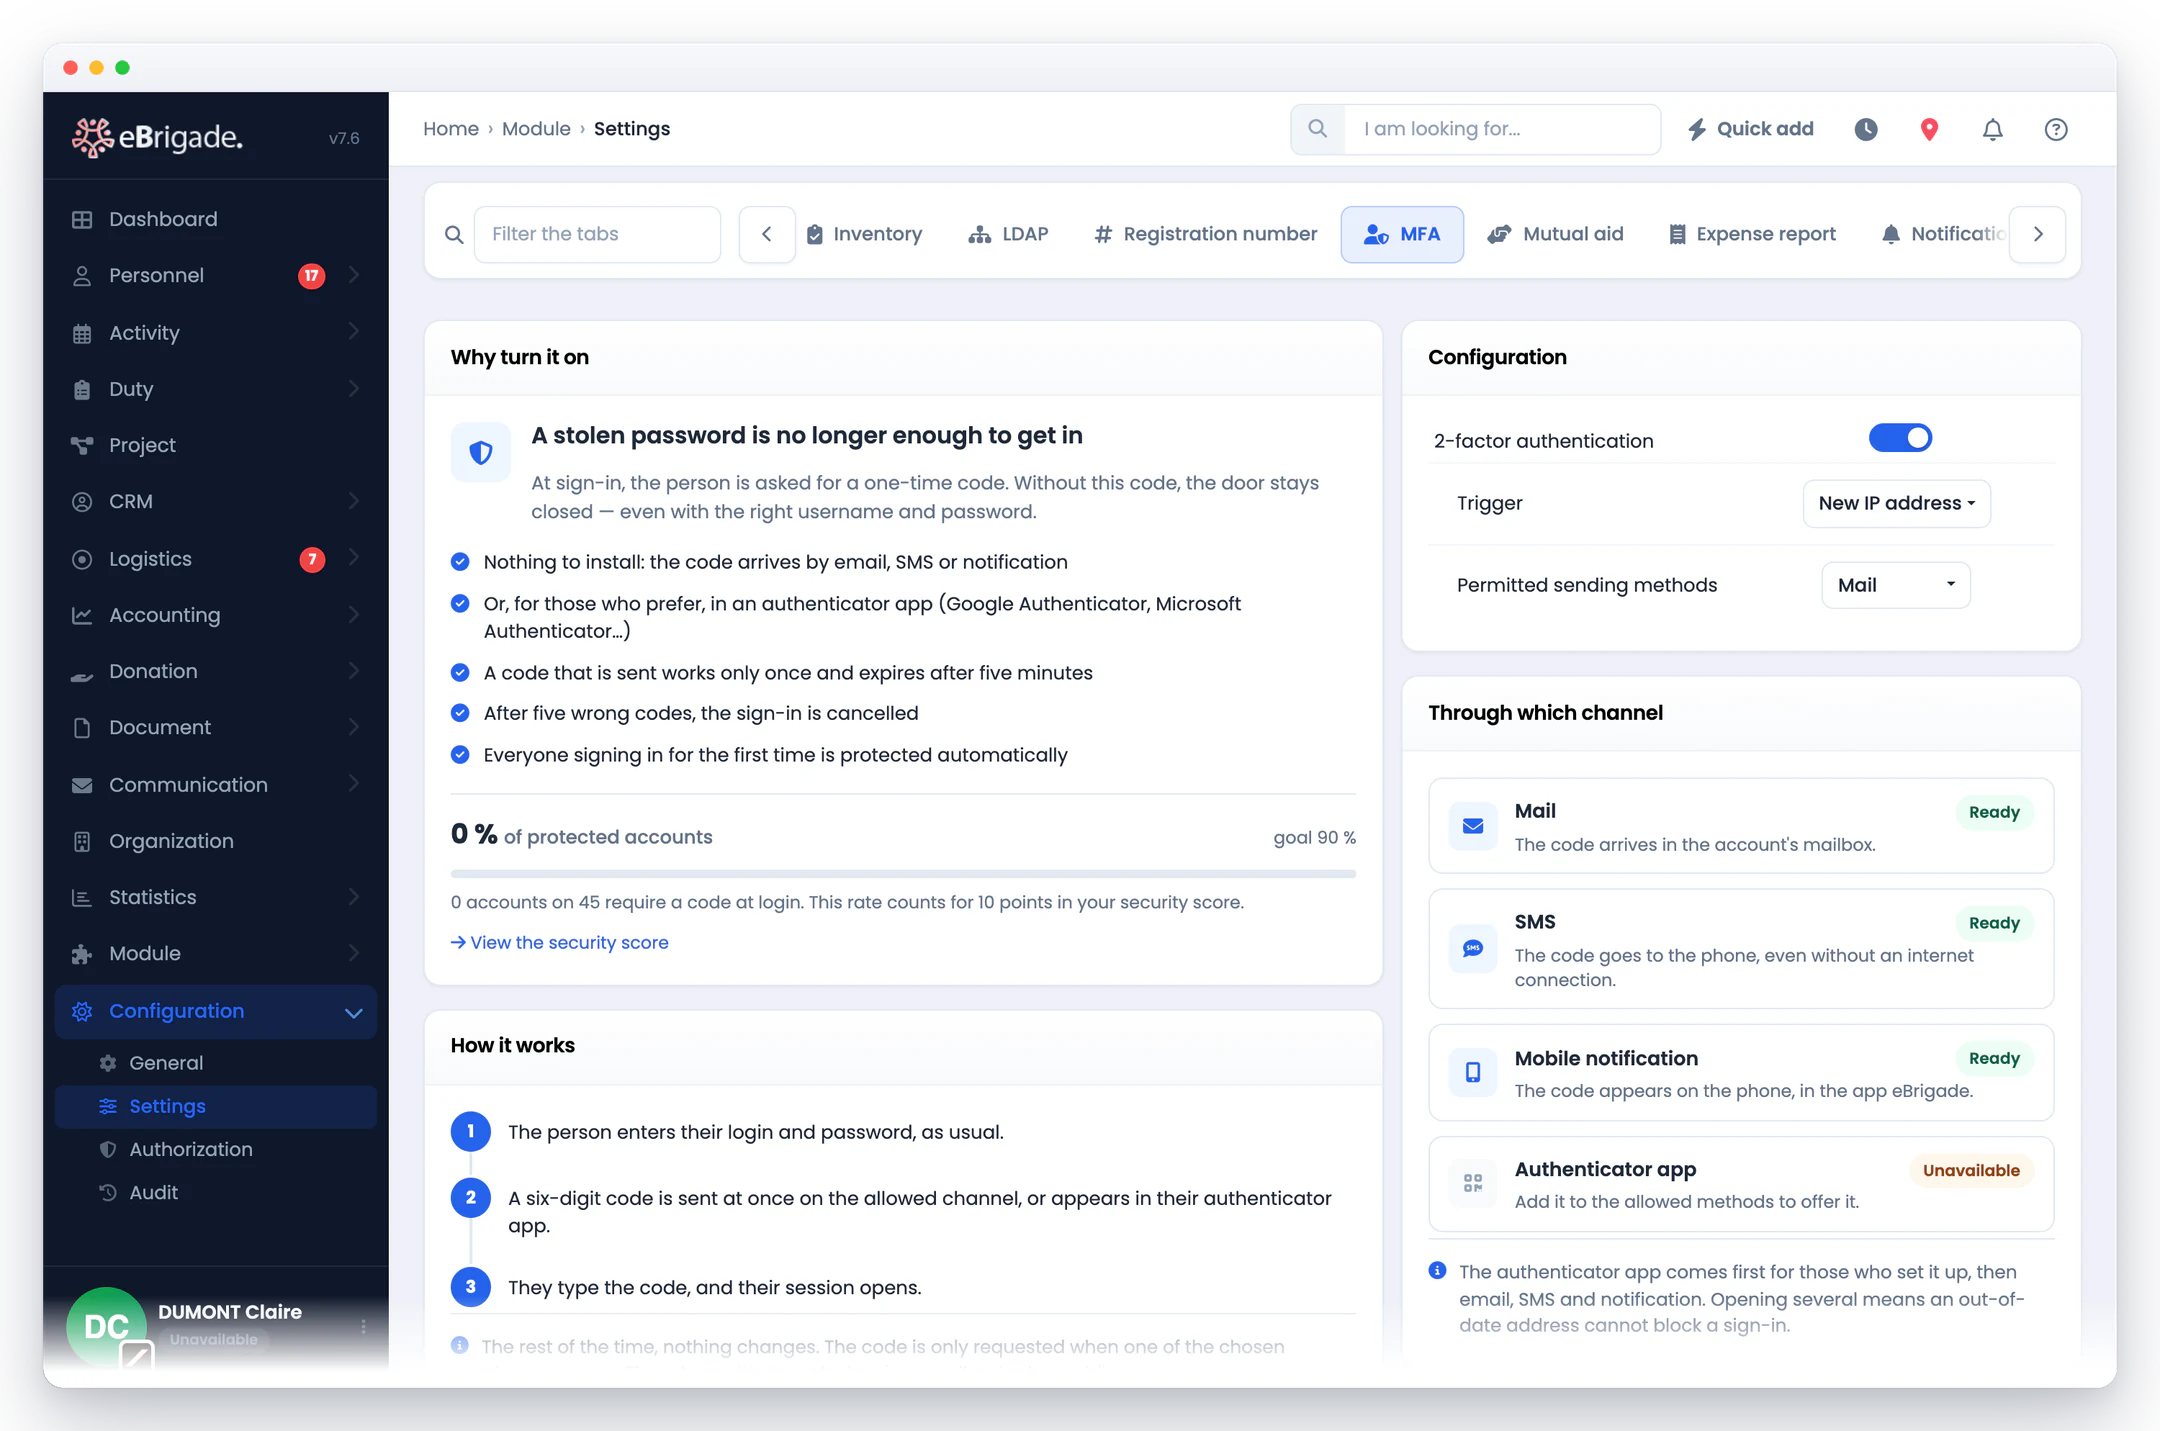
خطوة بخطوة
- حدّدوا القنوات المسموح بها
من تبويب إعدادات الوحدة (مقصور على الصلاحية 14)، اختاروا الطرق المسموح بها: البريد الإلكتروني (متاح دائمًا)، SMS إن كانت وحدة SMS مفعّلة، إشعار الجوال إن كانت وحدة الإشعارات مفعّلة، وتطبيق المصادقة (Google Authenticator، Microsoft Authenticator…).
- اختاروا المُحفِّزات
للمؤسسة كلها، اختاروا الأحداث التي تستدعي التحقق: جهاز جديد، عنوان IP جديد، دخول من بلد أجنبي، أو رمز كل N عمليات دخول (من 1 إلى 50). كل حساب محمي منذ أول دخول له.
- يُدخل الأعضاء رمزًا لمرة واحدة
عند حدوث مُحفّز، يُدخل الشخص الرمز من تطبيق المصادقة لديه، أو الرمز الذي يرسله eBrigade عبر القناة المختارة (صالح لمدة 5 دقائق). ولا يُمنح الوصول إلا بعد إدخال الرمز.
- تبقى عمليات الدخول الموثوقة سلسة
تُعدّ عناوين IP التي استخدمها الموظف سابقاً، بعد مطابقتها مع سجل التدقيق، عناوين معروفة: لا يُطلب تحقق جديد من موقع معتاد، مما يقلل الإزعاج اليومي.
الأسئلة الشائعة
كيف يُرسَل رمز التحقق؟
عبر تطبيق المصادقة لدى الشخص إن كان قد أعدّه (Google Authenticator وMicrosoft Authenticator وFreeOTP…)، وإلا فبالبريد الإلكتروني. وإذا كانت وحدة SMS مفعّلة يمكن إرسال الرمز برسالة SMS؛ وإذا كانت وحدة الإشعارات مفعّلة فبإشعار في تطبيق eBrigade للجوال. يختار المسؤول القنوات المسموح بها، ويبقى البريد الإلكتروني متاحًا دائمًا.
هل يُطلب الرمز عند كل تسجيل دخول؟
لا. يُطلق التحقق وفق القواعد المحددة للمنظمة بأكملها: جهاز جديد، أو عنوان IP جديد، أو تسجيل دخول من بلد أجنبي (يُكشف بتحديد الموقع)، أو رمز كل N عمليات دخول (من 1 إلى 50). ويكفي محفّز واحد. ولا تطلب عمليات الدخول من عنوان سبق التحقق منه رمزًا مجددًا.
هل تُدعم تطبيقات TOTP مثل Google Authenticator؟
نعم. يربط كل شخص تطبيق المصادقة لديه (Google Authenticator، Microsoft Authenticator، FreeOTP، 2FAS…) من ملفي › كلمة المرور، بمسح رمز QR. وتُولَّد الرموز بعدها على الهاتف حتى دون اتصال بالشبكة، ولا يُستخدم كل رمز إلا مرة واحدة. وإن نُسي الهاتف، يمكن تلقي رمز عبر البريد الإلكتروني.
من يمكنه ضبط المصادقة الثنائية؟
إعدادات المؤسسة مقصورة على المستخدمين ذوي صلاحية المستوى 14: من تبويب الإعدادات، يفعّل المسؤول المصادقة الثنائية، ويختار مسبّبات التحقق وتواترها، ويحدد القنوات المسموح بها. ويدير كل شخص تطبيق المصادقة الخاص به من ملفه الشخصي.
كم تبقى صلاحية الرمز؟
الرمز المرسل بالبريد أو SMS أو الإشعار صالح لمدة 5 دقائق ولا يُستخدم إلا مرة واحدة؛ ويمكن إعادة إرساله من شاشة الإدخال. ويتغير رمز تطبيق المصادقة كل 30 ثانية. وبعد خمسة رموز خاطئة، يُلغى تسجيل الدخول.
هل تعمل المصادقة الثنائية مع SSO وLDAP؟
نعم. تُطبَّق بعد كلمة المرور أو تسجيل الدخول عبر Google أو SSO أو دليل LDAP، على الويب وفي التطبيق المحمول على حد سواء. ويمكن لمزوّد هوية SSO لديكم أيضًا تطبيق مصادقته الثنائية الخاصة.