

Modulo Autenticazione a due fattori (2FA/MFA) di eBrigade
Proteggete ogni accesso con un secondo fattore adattato al contesto
Una password rubata o condivisa basta a compromettere l'accesso a tutti i Suoi dati operativi. eBrigade aggiunge un codice monouso, letto da un'app di autenticazione come Google Authenticator o inviato via e-mail, SMS o notifica mobile, attivato dal contesto di accesso (nuovo dispositivo, nuovo indirizzo IP, paese estero o intervallo regolare) per bloccare gli accessi sospetti senza appesantire l'uso quotidiano.
Primo mese del modulo gratuito: fatturato dal 31° giorno solo se lo mantenete, disattivabile in qualsiasi momento.
Illustrazione · dati di esempio
Da 501 contatti, il vostro piano include moduli a pagamento a scelta: 1 fino a 1.000 contatti, 2 fino a 1.500, 3 fino a 2.000 e così via, fino a tutti oltre 30.000. Autenticazione a due fattori (MFA) può essere uno di questi, se non l'avete mai sottoscritto prima.Vedi i piani →
Cos'è il modulo di autenticazione a due fattori di eBrigade?
Il modulo di autenticazione a due fattori (2FA/MFA) di eBrigade aggiunge un codice monouso dopo la password. Il codice proviene da un'app di autenticazione (Google Authenticator, Microsoft Authenticator…) o è inviato via email, SMS o notifica mobile. La verifica scatta secondo le Sue regole: nuovo indirizzo IP, accesso dall'estero o un numero stabilito di accessi.
Perché attivare l'autenticazione a due fattori?
Basta una password compromessa per accedere a tutti i dati della sua organizzazione: anagrafiche dei membri, planning, documenti sensibili. Nelle organizzazioni di soccorso o sanitarie, un'intrusione in un account amministratore può avere gravi conseguenze ed esporla a responsabilità. Un secondo fattore chiude questa porta, senza richiedere una verifica a ogni accesso.
Cosa cambia l'autenticazione a due fattori in eBrigade
All'accesso, dopo la password, eBrigade chiede un codice monouso: quello dell'app di autenticazione della persona (Google Authenticator, Microsoft Authenticator…), oppure un codice inviato via email, SMS (se il modulo SMS è attivo) o notifica mobile (se il modulo Notifiche è attivo). Un codice inviato scade dopo 5 minuti. La verifica scatta solo nelle situazioni che definite voi (nuovo IP, accesso dall'estero oppure ogni N accessi) e gli indirizzi IP già convalidati da un utente vengono riconosciuti per evitare richieste superflue.
Cosa si può fare con Autenticazione a due fattori (MFA)
App di autenticazione (Google Authenticator, Microsoft Authenticator, FreeOTP…), email, SMS (se il modulo SMS è attivo) o notifica mobile (se il modulo Notifiche è attivo). L'amministratore sceglie i canali consentiti; l'email è sempre disponibile.
Ogni persona collega la propria app scansionando un codice QR dal proprio profilo. I codici sono generati sul telefono, anche senza rete, e ogni codice si può usare una sola volta. Telefono dimenticato: resta possibile un codice via e-mail.
Invece di un codice a ogni accesso, la verifica scatta in base a regole di rischio: nuovo dispositivo, nuovo indirizzo IP, accesso dall'estero o un intervallo regolare. Basta un solo criterio e gli accessi abituali non vengono appesantiti.
L'indirizzo IP di accesso viene geolocalizzato tramite l'API ipbase per identificare il paese di provenienza. Un accesso dall'estero può quindi attivare automaticamente la richiesta del codice.
Il trigger “intervallo” richiede un codice ogni N accessi, con frequenza configurabile da 1 a 50 accessi, per tutta l'organizzazione.
Gli indirizzi IP già noti di un utente, incrociati con il registro di audit degli accessi, vengono riconosciuti in modo che non venga più richiesto alcun codice da una posizione abituale.
E inoltre: Un’unica politica per tutta l’organizzazione · Protetto contro i tentativi ripetuti
Autenticazione a due fattori (MFA) nell'app
Schermate dell'applicazione reale, non mock-up.
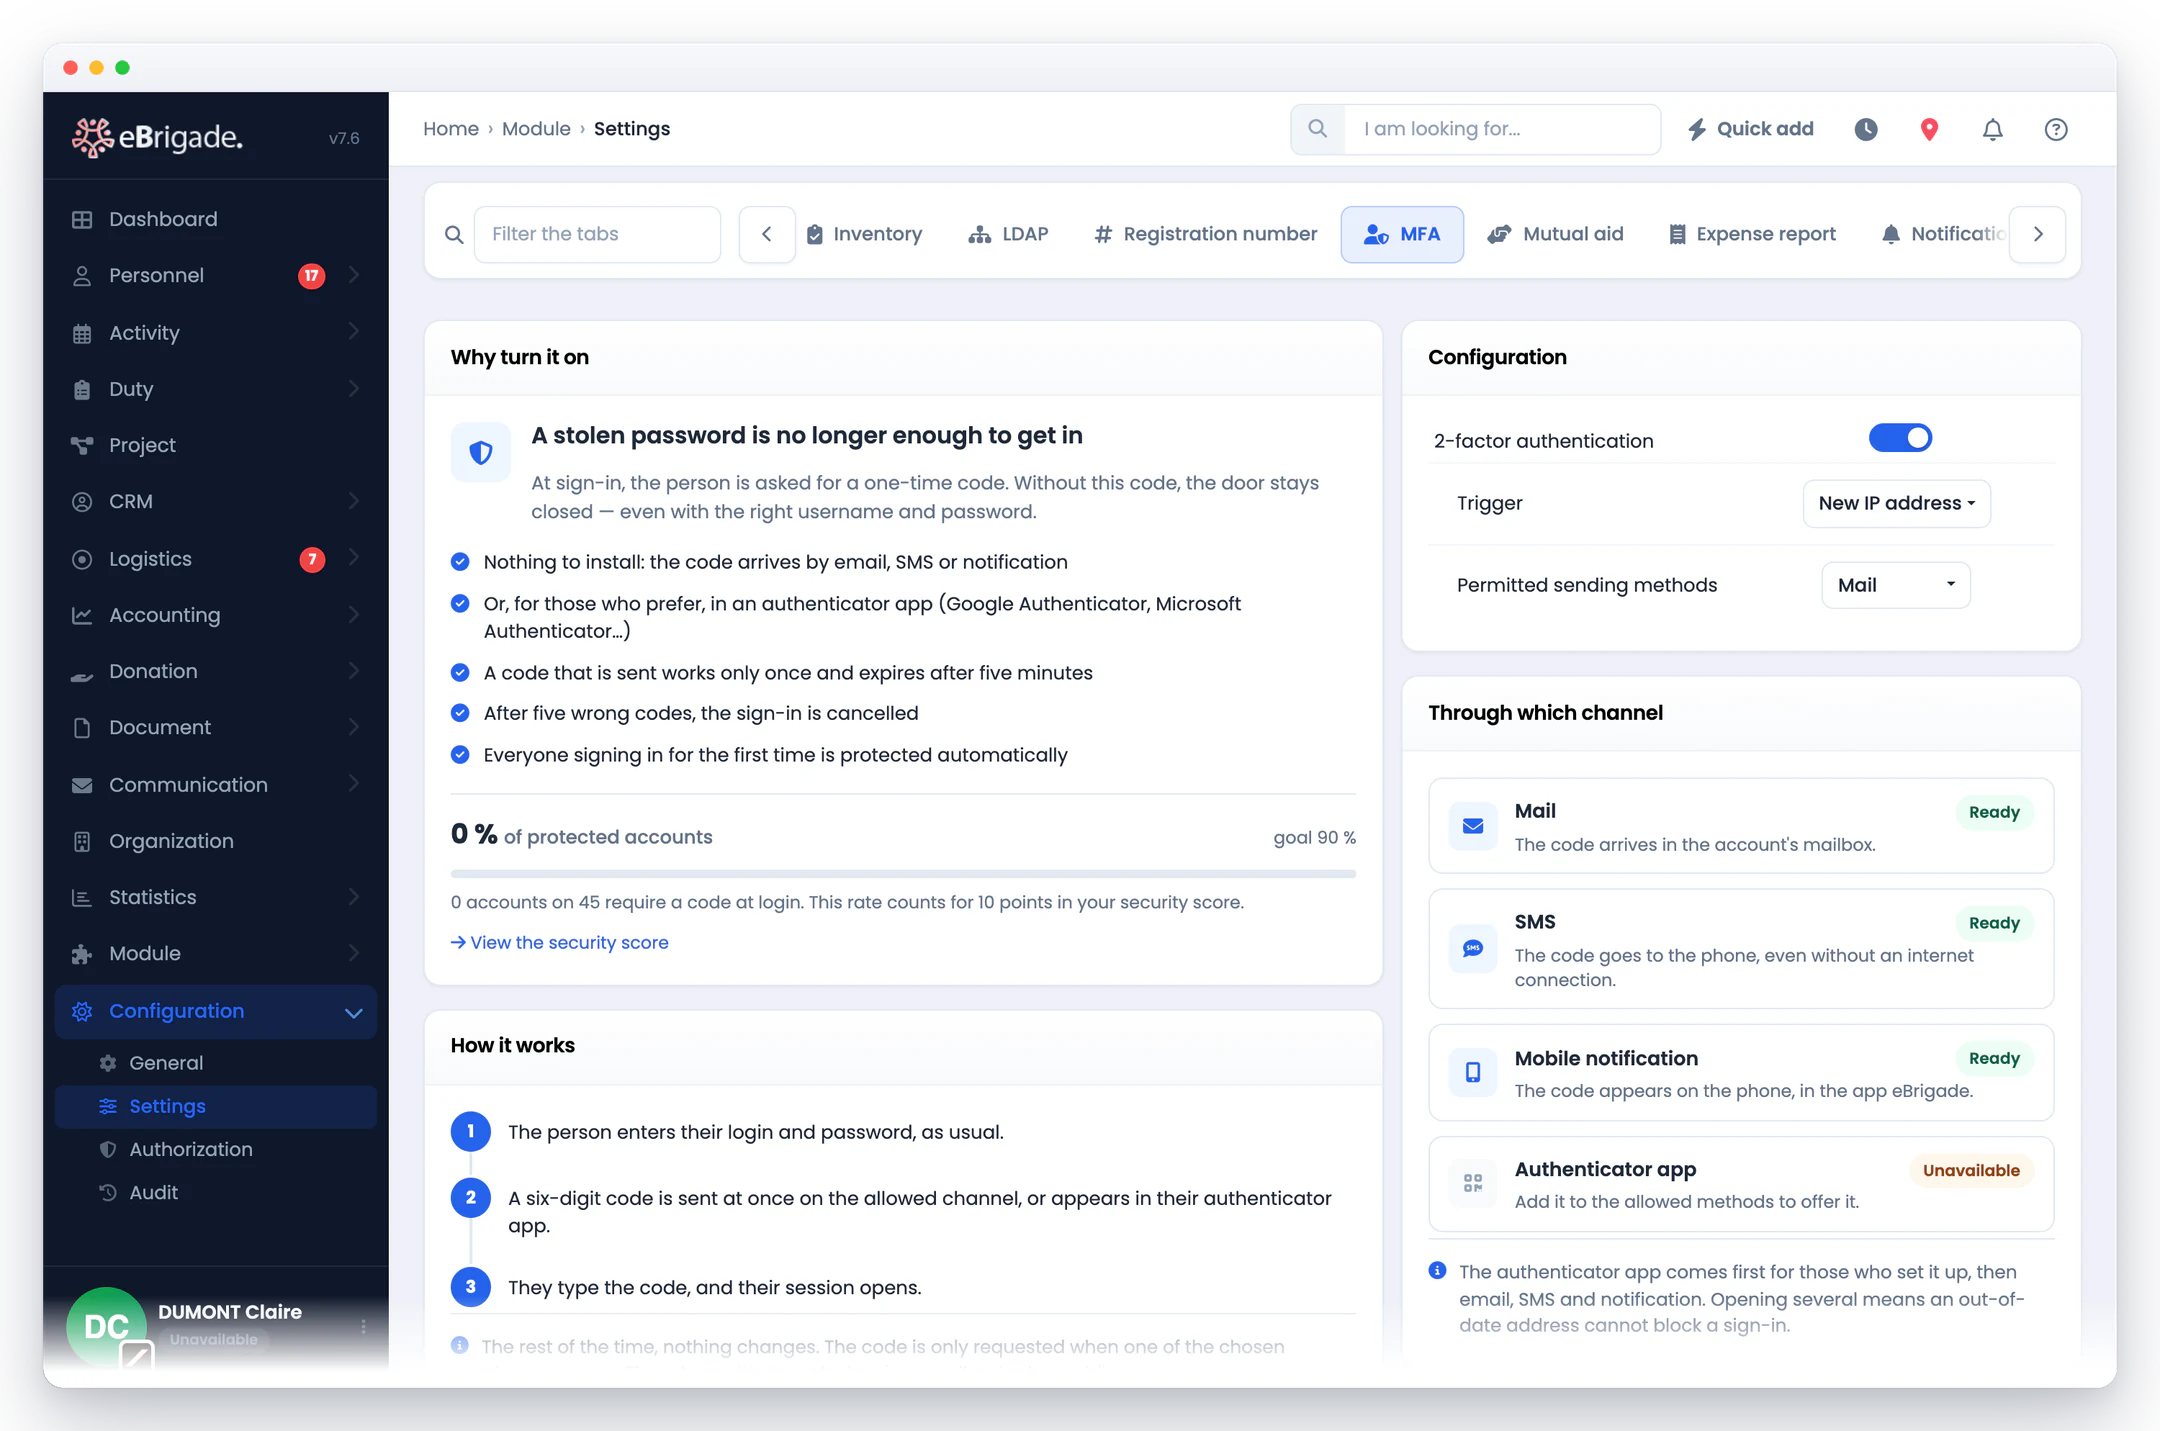
Passo dopo passo
- Definisca i canali autorizzati
Dalla scheda di configurazione del modulo (riservata all'abilitazione 14), scegliete i metodi ammessi: email (sempre disponibile), SMS se il modulo SMS è attivo, notifica mobile se il modulo Notifiche è attivo, e app di autenticazione (Google Authenticator, Microsoft Authenticator…).
- Scelga gli eventi di attivazione
Per l'intera organizzazione, scegliete gli eventi che attivano la verifica: nuovo dispositivo, nuovo indirizzo IP, accesso da un paese estero o un codice ogni N accessi (da 1 a 50). Ogni account è protetto fin dal primo accesso.
- I membri inseriscono un codice monouso
Quando scatta la verifica, la persona inserisce il codice della propria app di autenticazione, oppure quello che eBrigade le invia tramite il canale scelto (valido 5 minuti). L'accesso viene concesso solo dopo l'inserimento del codice.
- Gli accessi affidabili restano fluidi
Gli indirizzi IP già usati dal membro del personale, incrociati con il log di audit, vengono riconosciuti come noti: da una posizione abituale non viene chiesta una nuova verifica, riducendo gli attriti quotidiani.
Domande frequenti
Come viene inviato il codice di verifica?
Tramite l'app di autenticazione della persona, se ne ha configurata una (Google Authenticator, Microsoft Authenticator, FreeOTP…), altrimenti via email. Se il modulo SMS è attivo, il codice può arrivare anche via SMS; se il modulo Notifiche è attivo, tramite notifica nell'app mobile eBrigade. L'amministratore sceglie i canali consentiti, con l'email sempre disponibile.
Il codice viene richiesto a ogni accesso?
No. La verifica si attiva secondo le regole fissate per tutta l’organizzazione: nuovo dispositivo, nuovo indirizzo IP, accesso da un paese estero (rilevato tramite geolocalizzazione) o un codice ogni N accessi (da 1 a 50). Basta un solo criterio. Gli accessi da un indirizzo già convalidato non richiedono di nuovo il codice.
Le app TOTP come Google Authenticator sono supportate?
Sì. Ogni persona collega la propria app di autenticazione (Google Authenticator, Microsoft Authenticator, FreeOTP, 2FAS…) da Il mio profilo › Password, scansionando un QR code. I codici vengono poi generati sul telefono, anche senza rete, e ogni codice è utilizzabile una sola volta. Telefono dimenticato: si può comunque ricevere un codice via email.
Chi può configurare l'autenticazione a due fattori?
Le impostazioni dell'organizzazione sono riservate agli utenti con abilitazione 14: dalla scheda impostazioni, l'amministratore attiva l'autenticazione a due fattori, sceglie i criteri di attivazione e la frequenza e definisce i canali consentiti. Ognuno gestisce la propria app di autenticazione dal proprio profilo.
Per quanto tempo resta valido il codice?
Un codice inviato via email, SMS o notifica è valido 5 minuti e utilizzabile una sola volta; si può reinviare dalla schermata di inserimento. Il codice di un'app di autenticazione cambia ogni 30 secondi. Dopo cinque codici errati l'accesso viene annullato.
L'autenticazione a due fattori funziona con SSO e LDAP?
Sì. Si applica dopo la password, l’accesso con Google, l’SSO o la directory LDAP, sia sul web sia nell’app mobile. Il vostro provider di identità SSO può anche applicare la propria autenticazione a due fattori.