

eBrigade-Modul API
eBrigade mit Ihrem Informationssystem verbinden
Schluss mit dem erneuten Erfassen von Personal, Dienstplänen und Qualifikationen von einem Tool ins andere. Die eBrigade-API stellt Ihre Daten über dokumentierte, per Schlüssel gesicherte Ein- und Ausgangs-Feeds bereit: Ihr HR-System, Ihre Lohnsoftware oder Ihr internes Portal synchronisieren sich automatisch, ohne individuelle Entwicklung auf eBrigade-Seite.
Ohne Aufpreis in jedem eBrigade-Tarif enthalten, 30 Tage kostenlos testen ohne Kreditkarte.
Illustration · Beispieldaten
Was ist das eBrigade-Modul API?
Import-/Export-API-Schlüssel, REST-API v2 sowie ein- und ausgehende Datenfeeds, um eBrigade mit Ihrem Informationssystem zu verbinden. Ohne Aufpreis in jedem eBrigade-Tarif enthalten.
Warum die API nutzen?
Ihre eBrigade-Daten bleiben von Ihren anderen Tools getrennt: HR-System, Lohnsoftware, Fachanwendung oder Webportal. Jeder manuelle Excel-Export, jede erneute Eingabe einer Person oder Qualifikation kostet Zeit und führt irgendwann zu Abweichungen zwischen Ihren Datenbeständen. Ohne programmatischen Zugriff haben Ihre IT-Teams keine verlässliche Möglichkeit, eBrigade mit Ihrem führenden Informationssystem abzugleichen.
Was die API in eBrigade ändert
Die API stellt Ihr Personal, Ihre Aktivitäten und Teilnahmen, Ihre Qualifikationen und deren Ablaufdaten, Ihre Organisationen, Ihre Anmeldungen, Ihre Verfügbarkeiten und Abwesenheiten, Ihre Zeiterfassungen, Ihre Fahrzeuge und Ihr Material über standardisierte Feeds bereit. Ihre Entwickler lesen diese Daten (GET) und spielen Daten aus Ihren Drittsystemen zurück (POST) – mit einem einfachen Schlüssel. Die REST-API v2 liefert konsistentes, paginiertes, selbstdokumentiertes JSON; jeder Aufruf wird gezählt, begrenzt und in einem Nutzungs-Dashboard ausgewiesen, und der Zugriff lässt sich auf Ihre eigenen IP-Adressen beschränken.
Was Sie mit API tun können
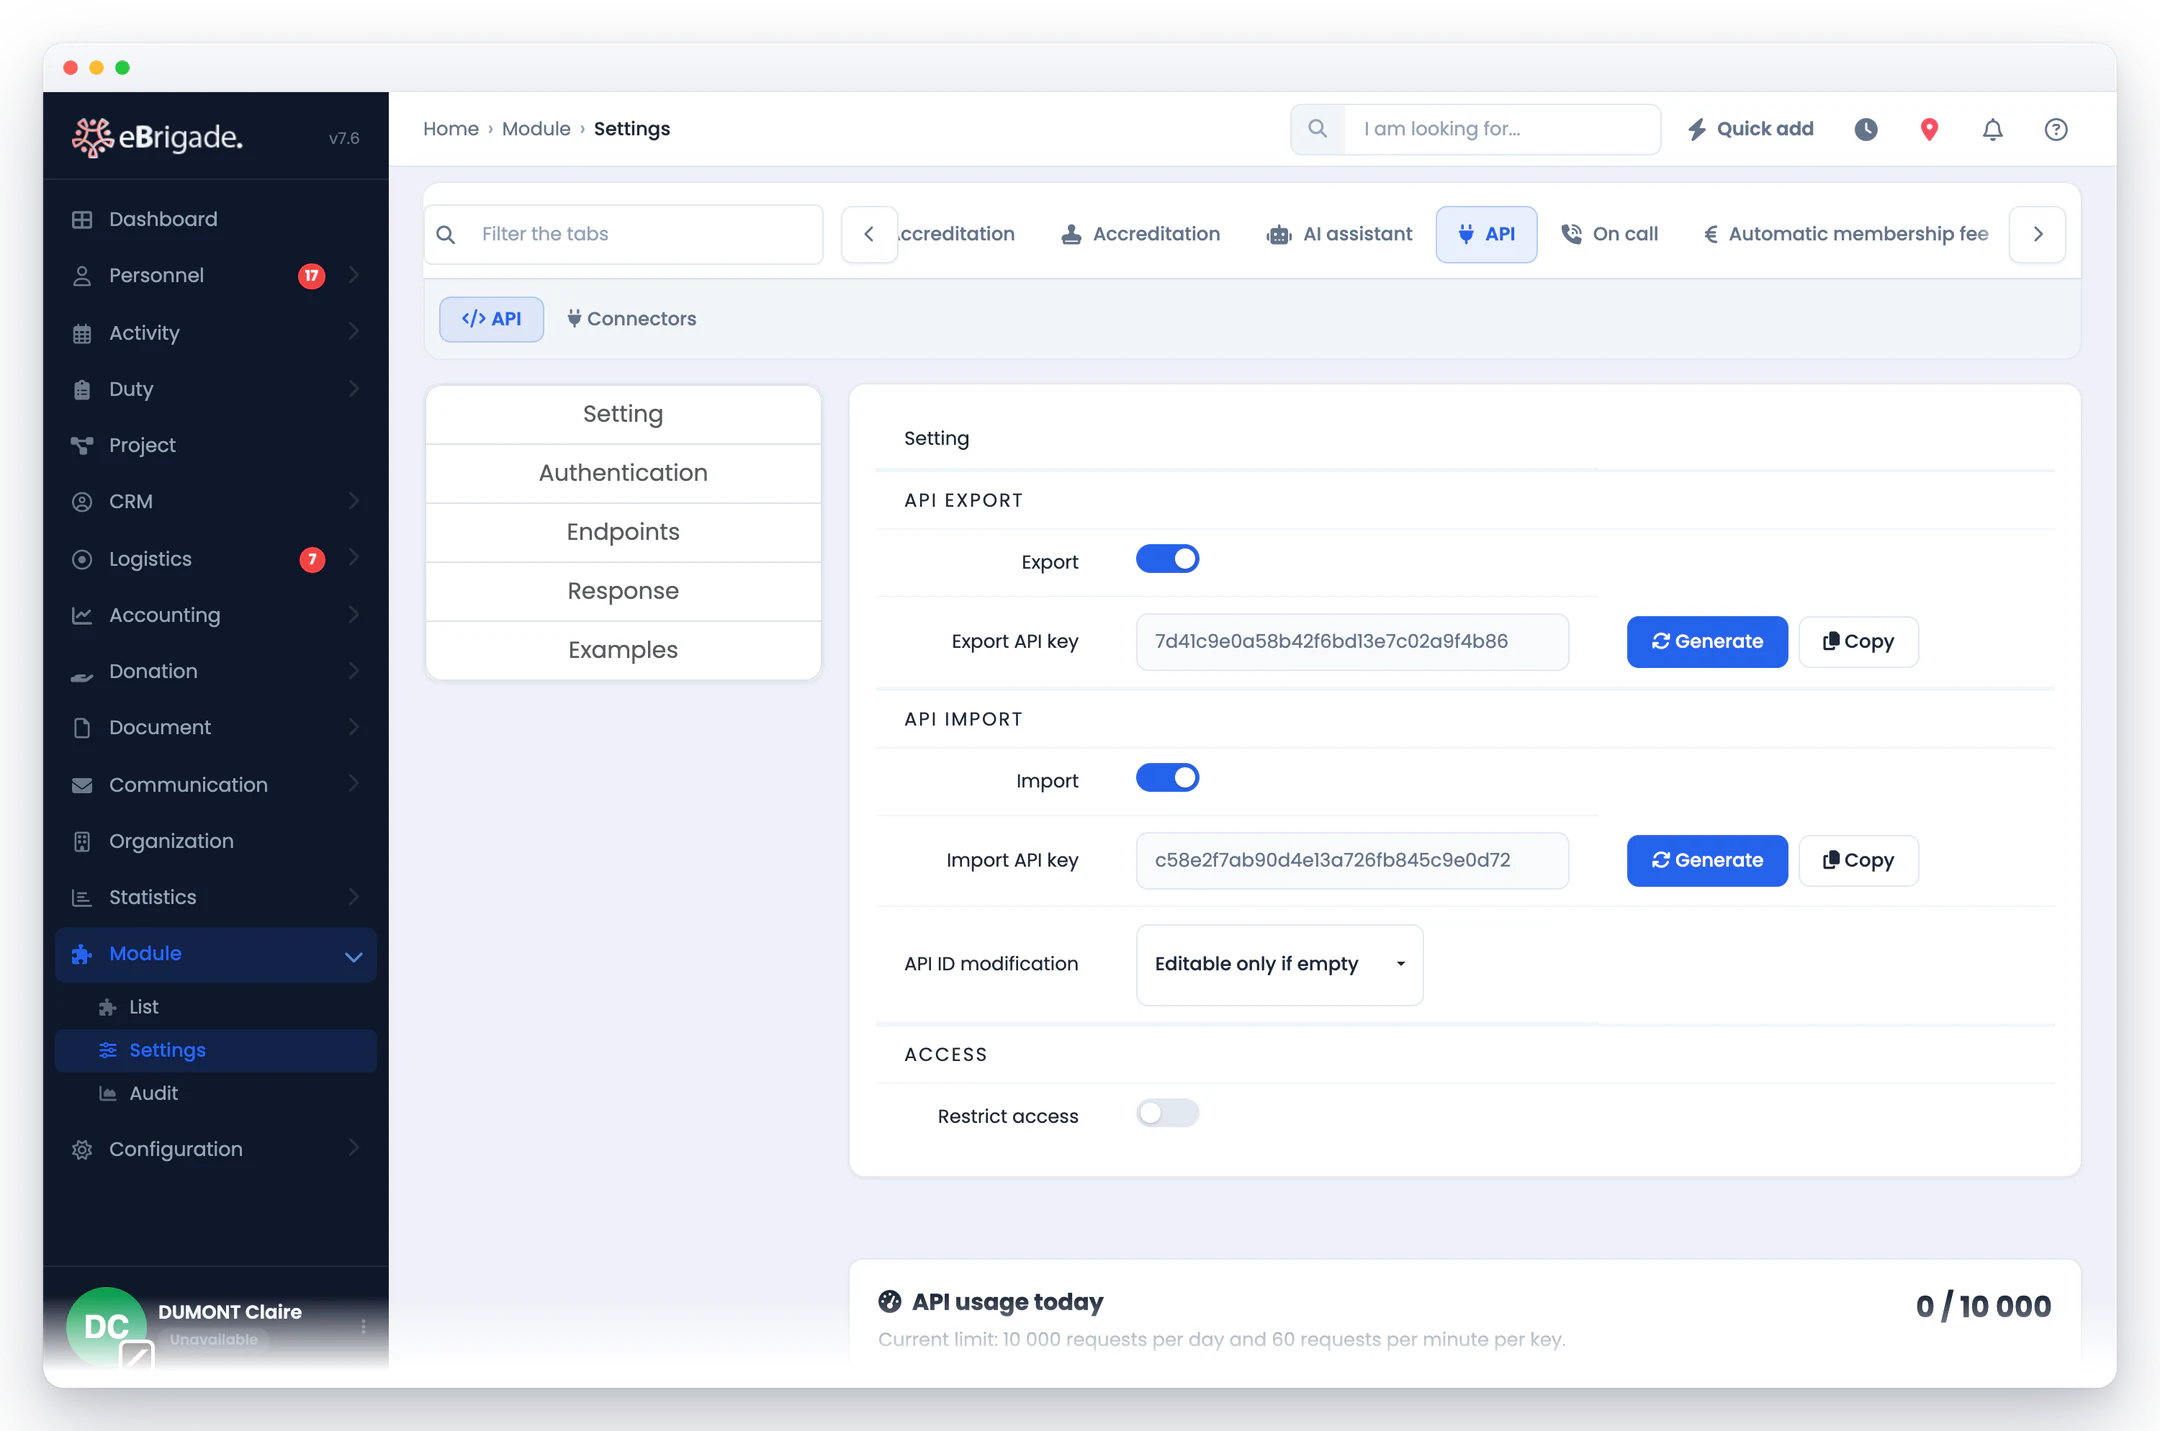
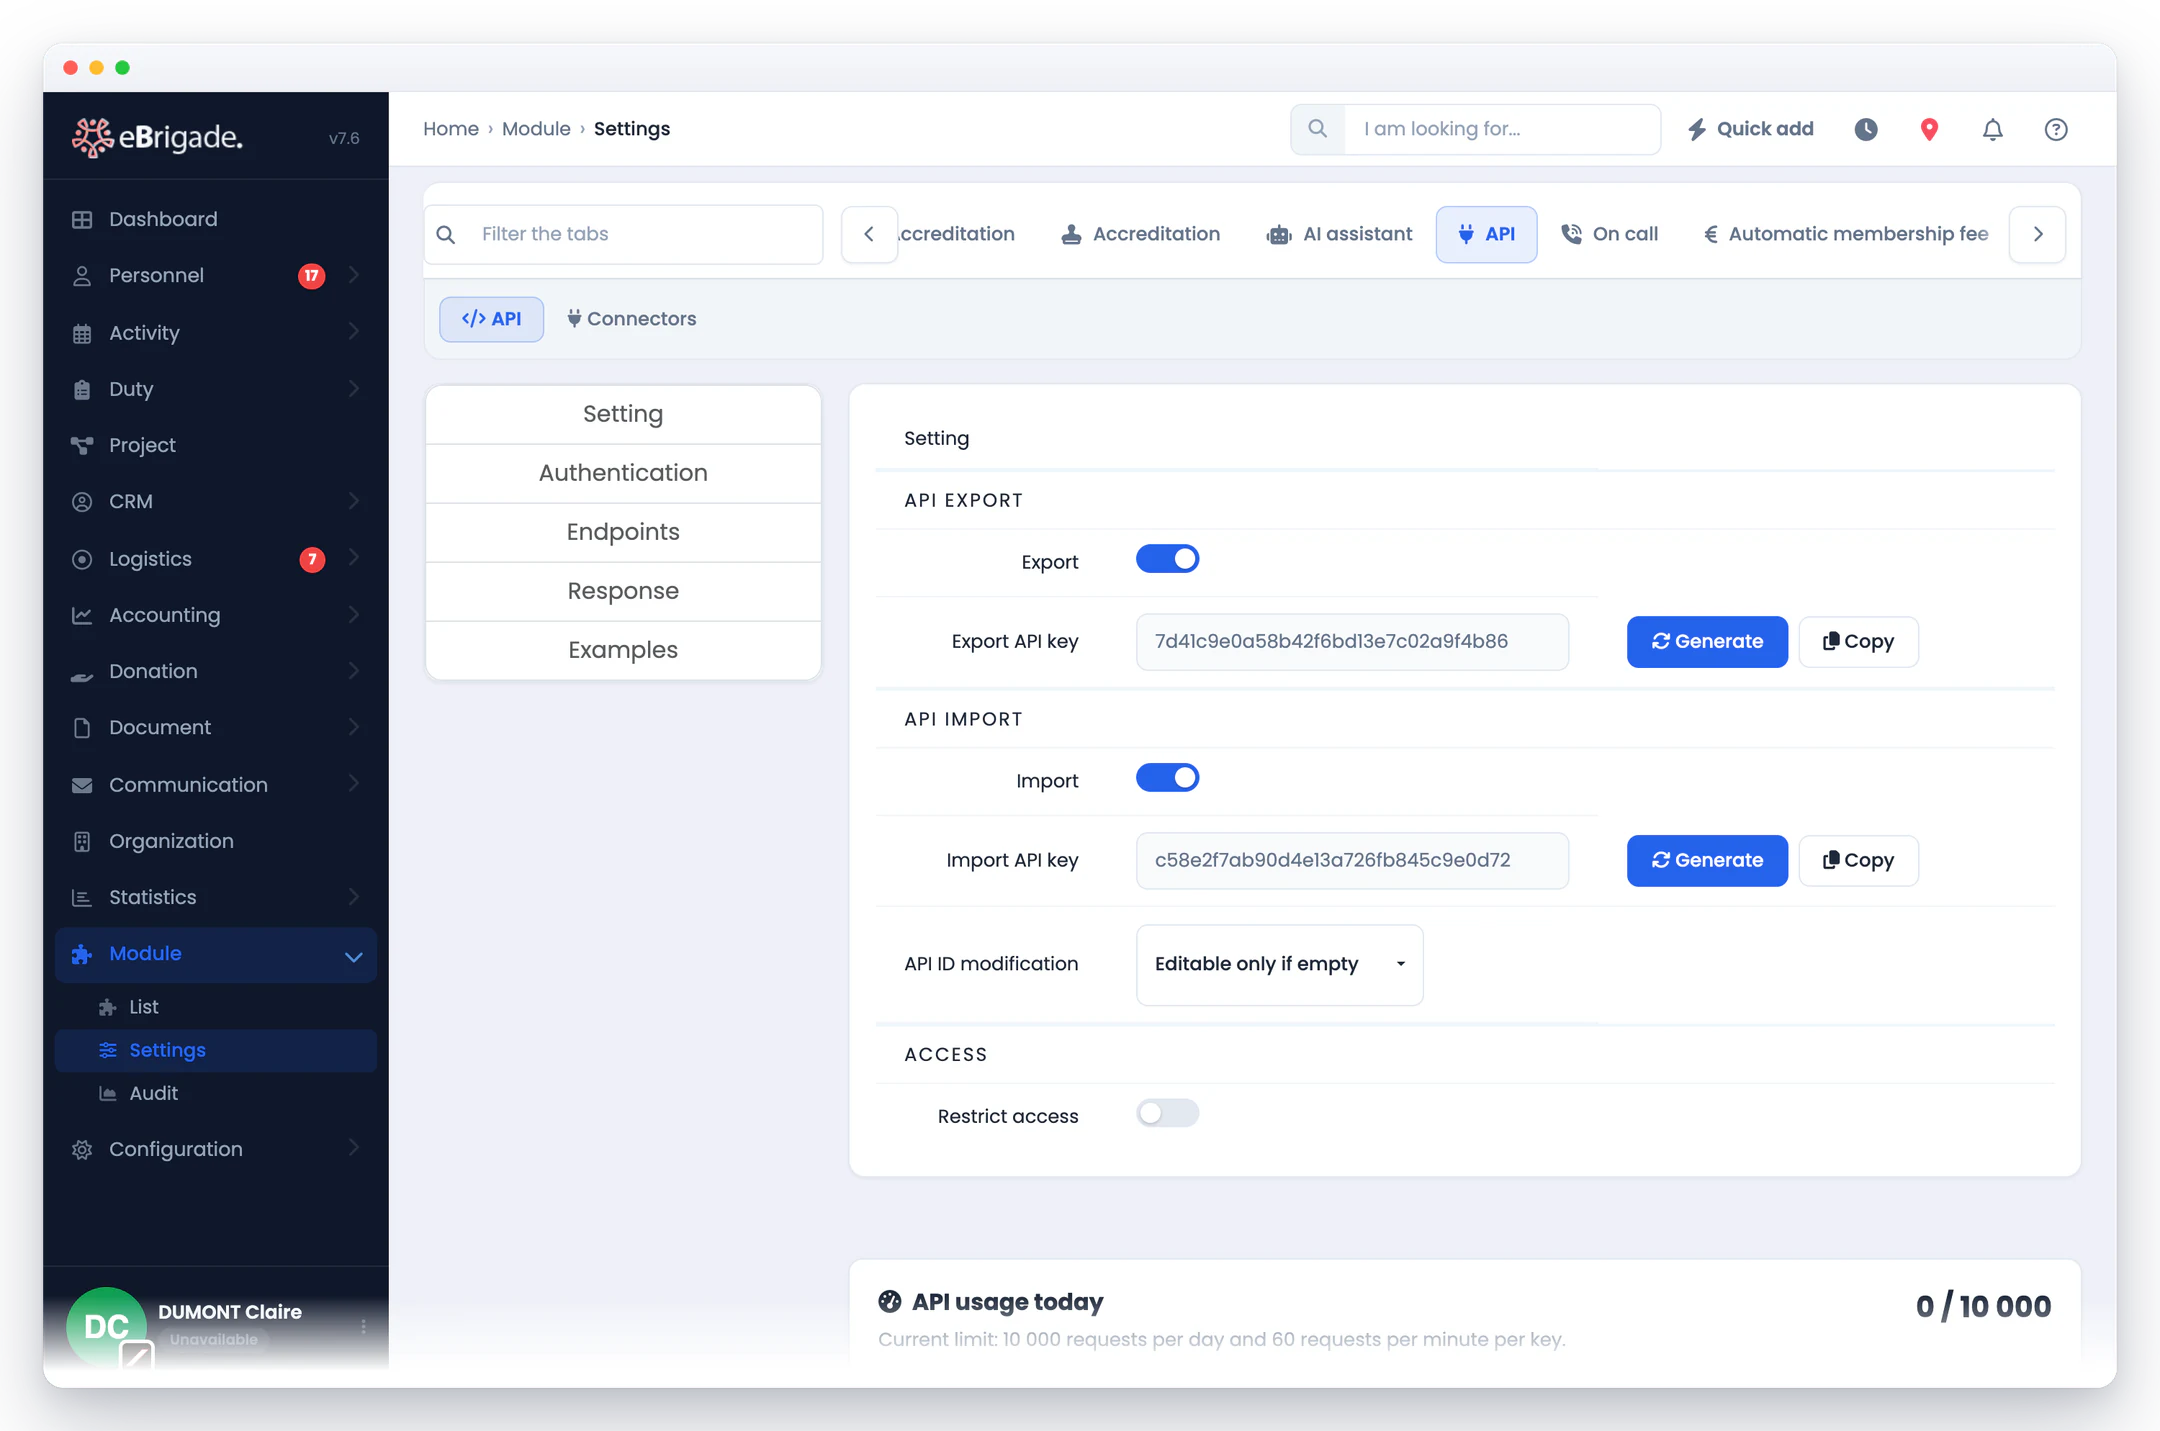
Zwei getrennte Schlüssel – einer für eingehende Feeds (Import), einer für ausgehende Feeds (Export) – werden im Administrationsbereich mit einem Klick erzeugt und neu erzeugt. Das Neuerzeugen eines kompromittierten Schlüssels macht den alten sofort ungültig, ohne den anderen Feed zu beeinträchtigen.
Übertragen Sie Personal, Aktivitäten/Schulungen und Qualifikationen aus Ihrem HR-System oder Stammverzeichnis an eBrigade. Der Import beherrscht Aktualisierung und Neuanlage (create_if_not_exists) sowie den Abgleich per interner oder externer ID (use_external_id), inklusive UUIDs.
Stellen Sie schreibgeschützt bereit: Personal, Aktivitäten und Teilnahmen in einem Zeitraum, das Qualifikationsverzeichnis und die Ablaufdaten jeder Person, Ihre Organisationen, Anmeldungen zu kostenpflichtigen Aktivitäten, Verfügbarkeiten, Abwesenheiten und Stempelzeiten sowie Ihre Fahrzeuge und Ihr Material. Ideal für Lohnabrechnung, Reporting oder ein Business-Intelligence-Dashboard.
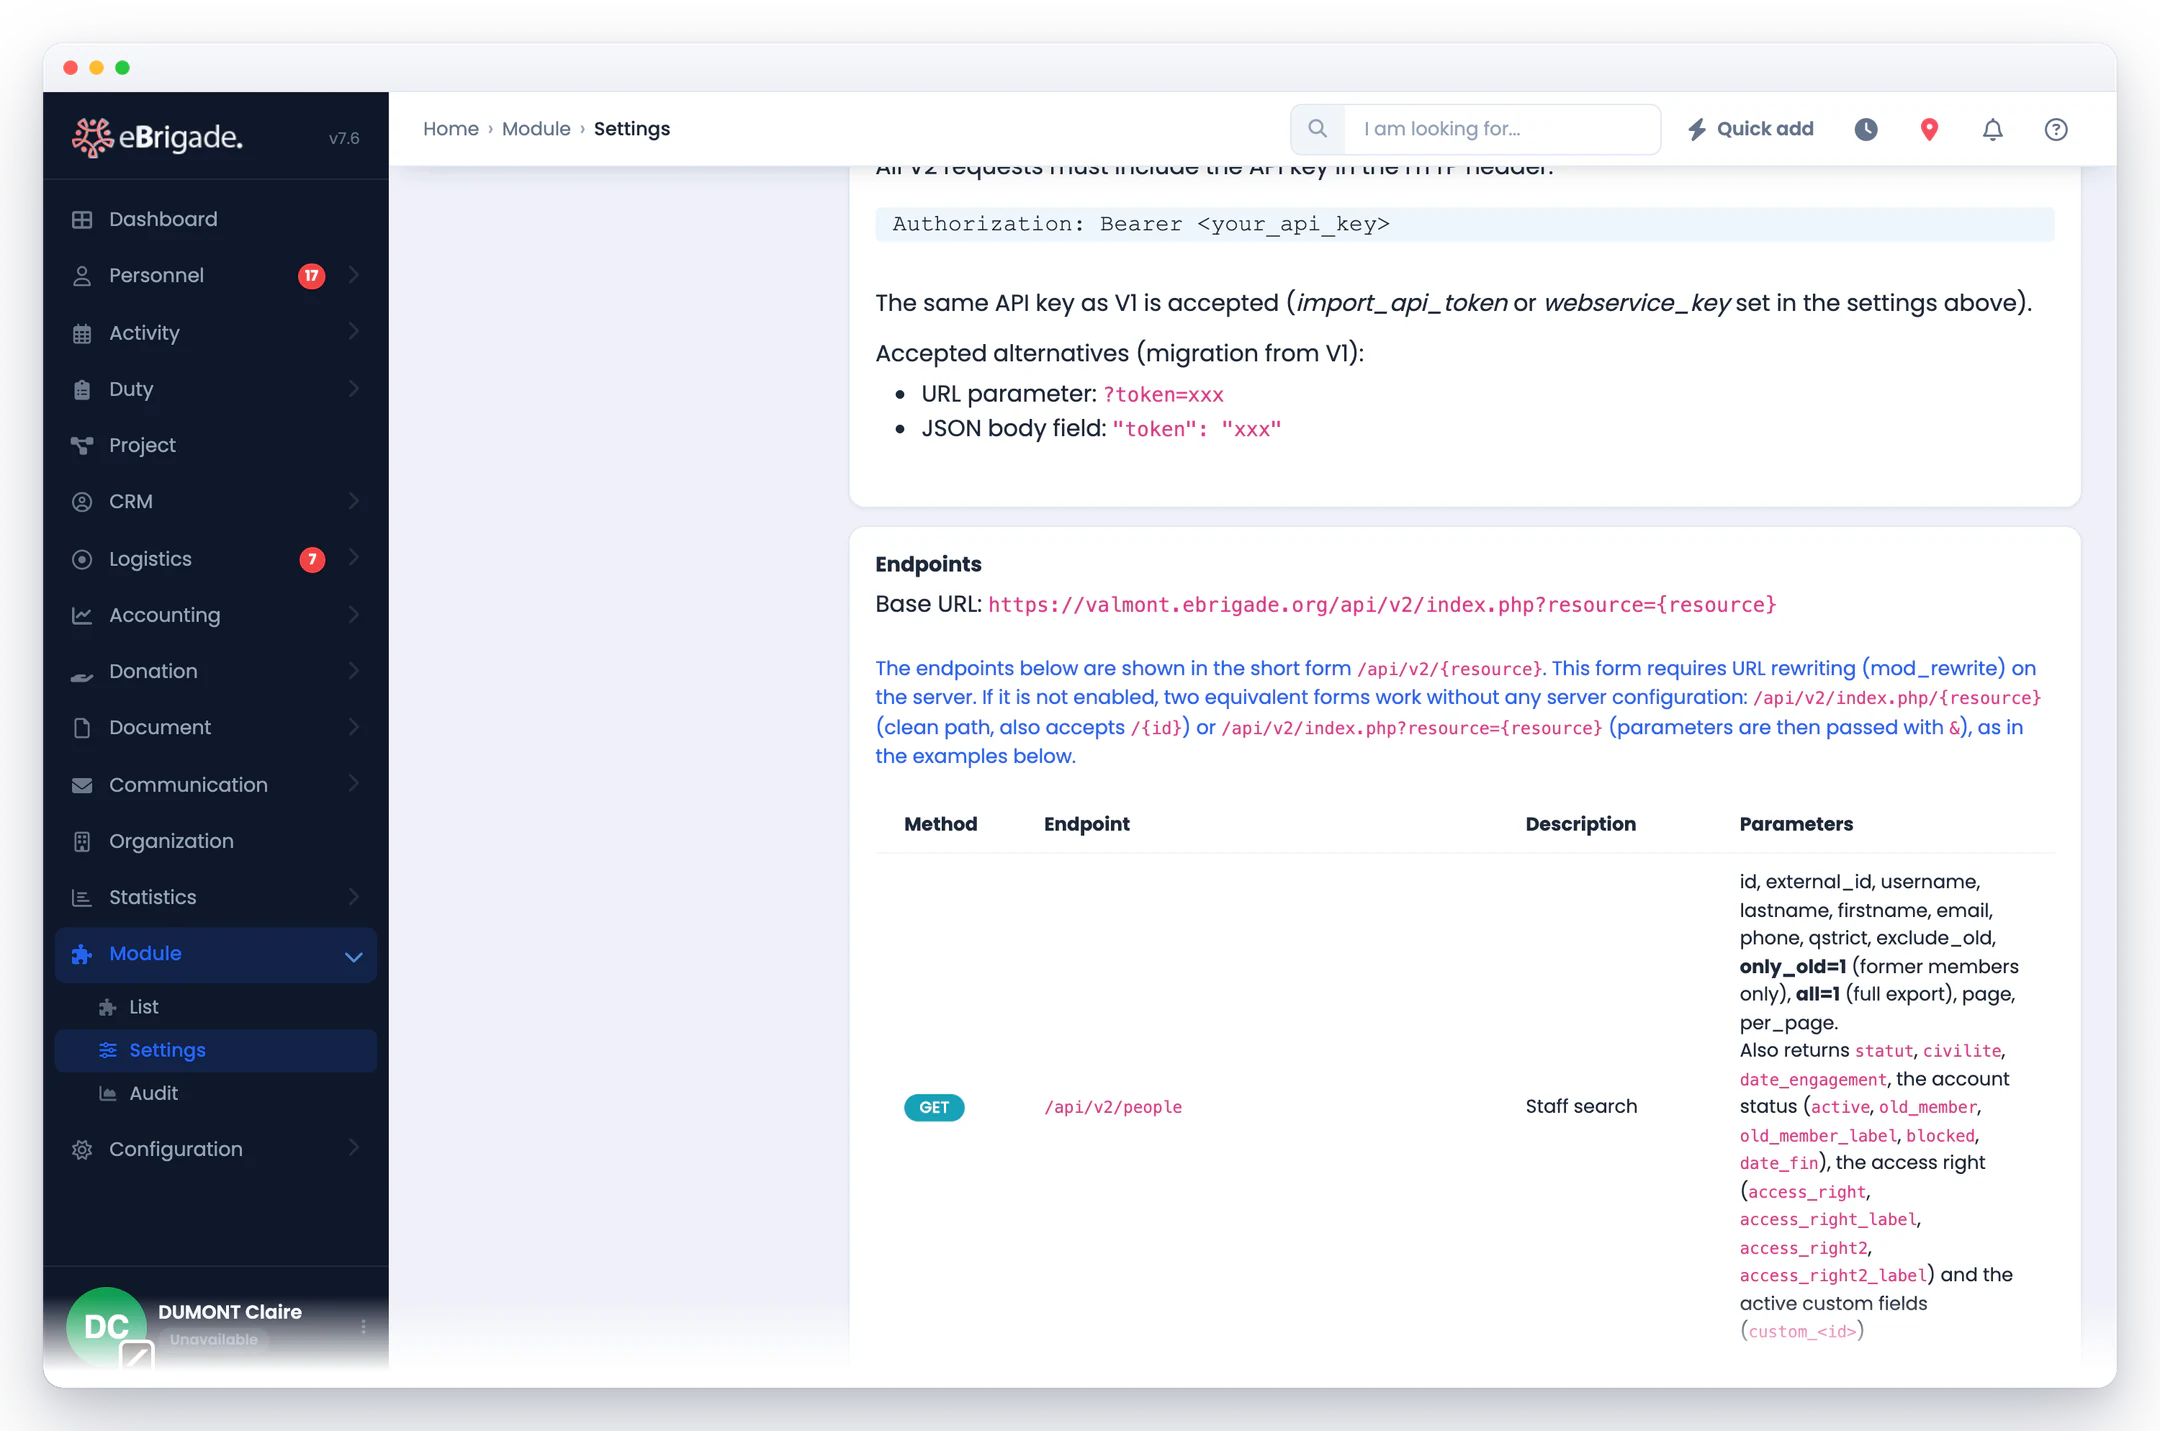
Authentifizierung über den Header Authorization: Bearer, einheitliche JSON-Antworten {success, data, meta}, Paginierung (page, per_page), Teilaktualisierung eines Datensatzes per PATCH, CORS-Header und eindeutige HTTP-Codes. Endpunkte, Parameter und cURL-Beispiele sind direkt in der Oberfläche dokumentiert, ohne externe Dokumentation.
Die Instanz ist begrenzt (standardmäßig 10.000 Anfragen/Tag und 60 Anfragen/Minute pro Schlüssel), mit X-RateLimit-Headern und einer HTTP-429-Antwort bei Überschreitung. Ein Dashboard zeigt die Anfragen des Tages, das verbleibende Kontingent, den zuletzt aufgerufenen Endpunkt und den Zeitpunkt des letzten Aufrufs.
Aktivieren Sie die IP-Filterung, um nur Aufrufe von berechtigten Servern zu akzeptieren: Jede Anfrage von einer IP außerhalb der Freigabeliste wird abgelehnt (HTTP 403), auch mit gültigem Schlüssel.
Außerdem: Neue exportierte Daten · Connector-Bibliothek
API in der App
Screenshots der echten Anwendung, keine Mock-ups.
Schritt für Schritt
- Ihre API-Schlüssel erzeugen
Aktivieren Sie im Administrationsbereich die Export-API und erzeugen Sie Exportschlüssel und Import-Token mit einem Klick. Sie können sie jederzeit neu erzeugen, um den Zugriff zu widerrufen.
- Zugang absichern und testen
Aktivieren Sie bei Bedarf die Beschränkung auf eine Positivliste von IP-Adressen und testen Sie Ihre Aufrufe anschließend mit den cURL-Beispielen, die in der Oberfläche für jeden Endpunkt bereitstehen (Personen, Veranstaltungen, Kompetenzen, Gliederungen, Anmeldungen).
- Tools verbinden und überwachen
Ihr Informationssystem fragt Daten über die dokumentierten Schnittstellen ab (GET) oder überträgt sie (POST). Das Nutzungs-Dashboard zeigt die Anfragen des Tages, das verbleibende Kontingent und den letzten Aufruf, damit Sie Ihre Integrationen im Blick behalten.
Häufig gestellte Fragen
Kann ein externes Tool ins Einsatztagebuch schreiben?
Ja. Die API v2 nimmt eine Meldung im Einsatztagebuch einer Aktivität entgegen (POST /api/v2/events/{id}/logbook): Text, Titel, Uhrzeit, Wichtigkeit und der Name des Tools, der als Absender angezeigt wird. Eine Referenzkennung macht den Aufruf idempotent: Dieselbe zweimal gesendete Meldung erzeugt nur eine Zeile. Das Tagebuch wird unter derselben Adresse mit einem „since“-Filter ausgelesen. Für das Schreiben muss die Import-API aktiviert sein.
Auf welche Datentypen kann über die API zugegriffen werden?
Lesezugriff (ausgehende Datenflüsse): Personal, Aktivitäten und Einsätze über einen Zeitraum, Qualifikationsverzeichnis und Ablaufdaten erworbener Qualifikationen, Organisationen, Anmeldungen zu kostenpflichtigen Aktivitäten, Verfügbarkeiten, Abwesenheiten, Stempelzeiten, Fuhrpark und Ausrüstung. Schreibzugriff (eingehende Datenflüsse): Import und Aktualisierung von Personal (ganzer Datensatz oder nur gesendete Felder, mit PATCH), Import von Aktivitäten/Schulungen und Zuweisung von Qualifikationen.
Wie viele API-Schlüssel können angelegt werden?
Die API basiert auf zwei Schlüsseln: einem für den Export (ausgehende Feeds) und einem Token für den Import (eingehende Feeds). Beide werden im Verwaltungsbereich unabhängig voneinander erzeugt und erneuert. In der API v2 kann ein einziger Schlüssel über den Header Authorization: Bearer beide Zwecke erfüllen.
Gibt es eine moderne REST-API, oder muss man das alte Format nutzen?
Version 2: Die alte Version 1 wird nicht mehr angeboten, ihre Endpunkte bleiben nur für bestehende Integrationen erhalten. API v2 bringt Bearer-Authentifizierung, standardisiertes JSON {success, data, meta}, Paginierung, CORS-Header und eindeutige HTTP-Codes, bleibt dabei abwärtskompatibel zu den bestehenden v1-Endpunkten.
Gibt es Ratenbegrenzungen?
Ja. Standardmäßig ist die Instanz auf 10.000 Anfragen pro Tag und jeder Schlüssel auf 60 Anfragen pro Minute begrenzt. Antworten enthalten X-RateLimit-Header und liefern bei Überschreitung den HTTP-Code 429. Ein Nutzungs-Dashboard zeigt Ihren Verbrauch in Echtzeit.
Wie ist der Zugriff auf die API abgesichert?
Zusätzlich zum Schlüssel können Sie eine Beschränkung auf eine Liste erlaubter IP-Adressen aktivieren: Jeder Aufruf von einer IP außerhalb der Liste wird abgelehnt (HTTP 403). Die Authentifizierung erfolgt vorzugsweise über einen Bearer-Header statt im Klartext in der URL.