
SSO dell'organizzazione
Colleghi la directory della Sua organizzazione tramite OpenID Connect o SAML 2.0. Mantenga insieme impostazioni di connessione, test e regole di accesso.
 Microsoft Entra ID
 Okta
 Keycloak

I Suoi account abituali, un accesso semplice a eBrigade
Due schede in Accesso e identificazione: “SSO organizzazione” per la sua directory e “Libreria” per Google e gli altri provider. Google resta incluso e disponibile senza SSO; i nuovi provider sono facoltativi e disattivati per impostazione predefinita.
Primo mese del modulo gratuito: fatturato dal 31° giorno solo se lo mantenete, disattivabile in qualsiasi momento.
Illustrazione · dati di esempio
Da 501 contatti, il vostro piano include moduli a pagamento a scelta: 1 fino a 1.000 contatti, 2 fino a 1.500, 3 fino a 2.000 e così via, fino a tutti oltre 30.000. Single sign-on (SSO) può essere uno di questi, se non l'avete mai sottoscritto prima.Vedi i piani →
Autenticazione OIDC / OAuth2 o SAML 2.0: il Suo personale accede a eBrigade con l’account aziendale che già possiede. È disponibile come opzione, così ogni organizzazione può attivarla secondo le proprie esigenze.
In una grande organizzazione, un corpo dei vigili del fuoco (SDIS) o un ente locale, il personale ha già un account aziendale. Imporre un nome utente e una password eBrigade in più significa più password dimenticate, più reimpostazioni e più lavoro per l’IT, senza contare gli accessi che restano aperti dopo una partenza finché l’account eBrigade non viene disattivato a mano.
L'SSO delega l'autenticazione al vostro provider di identità con OpenID Connect / OAuth2 o SAML 2.0. Un pulsante di accesso dedicato, che personalizzate (etichetta, immagine, colore), reindirizza il collaboratore al vostro directory; al ritorno, eBrigade lo associa al suo account esistente tramite email o UPN (Azure AD). Nessuna password eBrigade da ricordare e piena visibilità sui metodi di accesso consentiti.
Accesso e identificazione ha due schede: SSO organizzazione per il vostro directory e Libreria per i metodi di accesso individuali e l'identificazione facoltativa nei moduli.
Colleghi la directory della Sua organizzazione tramite OpenID Connect o SAML 2.0. Mantenga insieme impostazioni di connessione, test e regole di accesso.
Microsoft Entra IDOktaKeycloakTrovate Google e i provider opzionali in un unico catalogo. Ogni scheda mostra il proprio stato e una guida dedicata. I provider opzionali hanno impostazioni proprie. Scegliete separatamente come usare ciascun provider all'accesso e nel reclutamento.
Google resta attivo e bloccato. I cinque nuovi provider sono disattivati per impostazione predefinita.
Otto guide nell’applicazione: una per l’SSO, una per la libreria e una per ciascun provider.
Incluso per tutti, anche senza SSO aziendale.
Account personali e di lavoro.
Accedete con un Account Apple.
Professionisti sanitari, tramite CPS o e-CPS.

Dipendenti pubblici, previa verifica dei requisiti.
Identità individuale, soggetta all’approvazione del servizio.
Ogni modulo di candidatura sceglie quali metodi proporre, Google compreso. I candidati possono sempre compilare il modulo a mano. L'identificazione non sostituisce mai il vostro esame della candidatura.
Il connettore SSO si basa sul flusso OpenID Connect / OAuth2 (authorization code), compatibile con Azure AD (Entra ID), Keycloak, Okta e la maggior parte dei provider di identità aziendali conformi a questo standard.
Il pulsante SSO mostrato nella pagina di accesso è completamente configurabile: etichetta, immagine e colore, in linea con l’identità visiva della vostra organizzazione. Un messaggio personalizzato guida gli utenti solo SSO quando richiedono una password dimenticata.
All'accesso, eBrigade associa l'utente al suo account esistente tramite l'indirizzo email o lo User Principal Name (UPN) di Azure AD. Per impostazione predefinita è richiesta una scheda esistente. La creazione di un account al primo accesso SSO resta un'opzione separata da attivare e configurare.
Per ogni stato del membro, consentite o vietate l'accesso nativo eBrigade e/o l'accesso SSO. Così potete imporre l'SSO al personale strutturato lasciando l'accesso locale ai profili che non hanno un account nella directory.
In “SSO dell’organizzazione”, configuri la Sua directory tramite OpenID Connect o SAML. In “Libreria”, trova tutti e sei i provider con logo, stato e guide; i provider opzionali hanno ciascuno le proprie impostazioni. Otto guide dedicate coprono l’SSO, la libreria e ogni provider.
Microsoft, Apple, Pro Santé Connect (e-CPS), ProConnect e FranceConnect possono essere proposti per l’accesso o il reclutamento, secondo le Sue scelte. Ogni modulo seleziona i propri provider. Test ed eventuali approvazioni richieste vanno completati prima di aprirli agli utenti.
Schermate dell'applicazione reale, non mock-up.
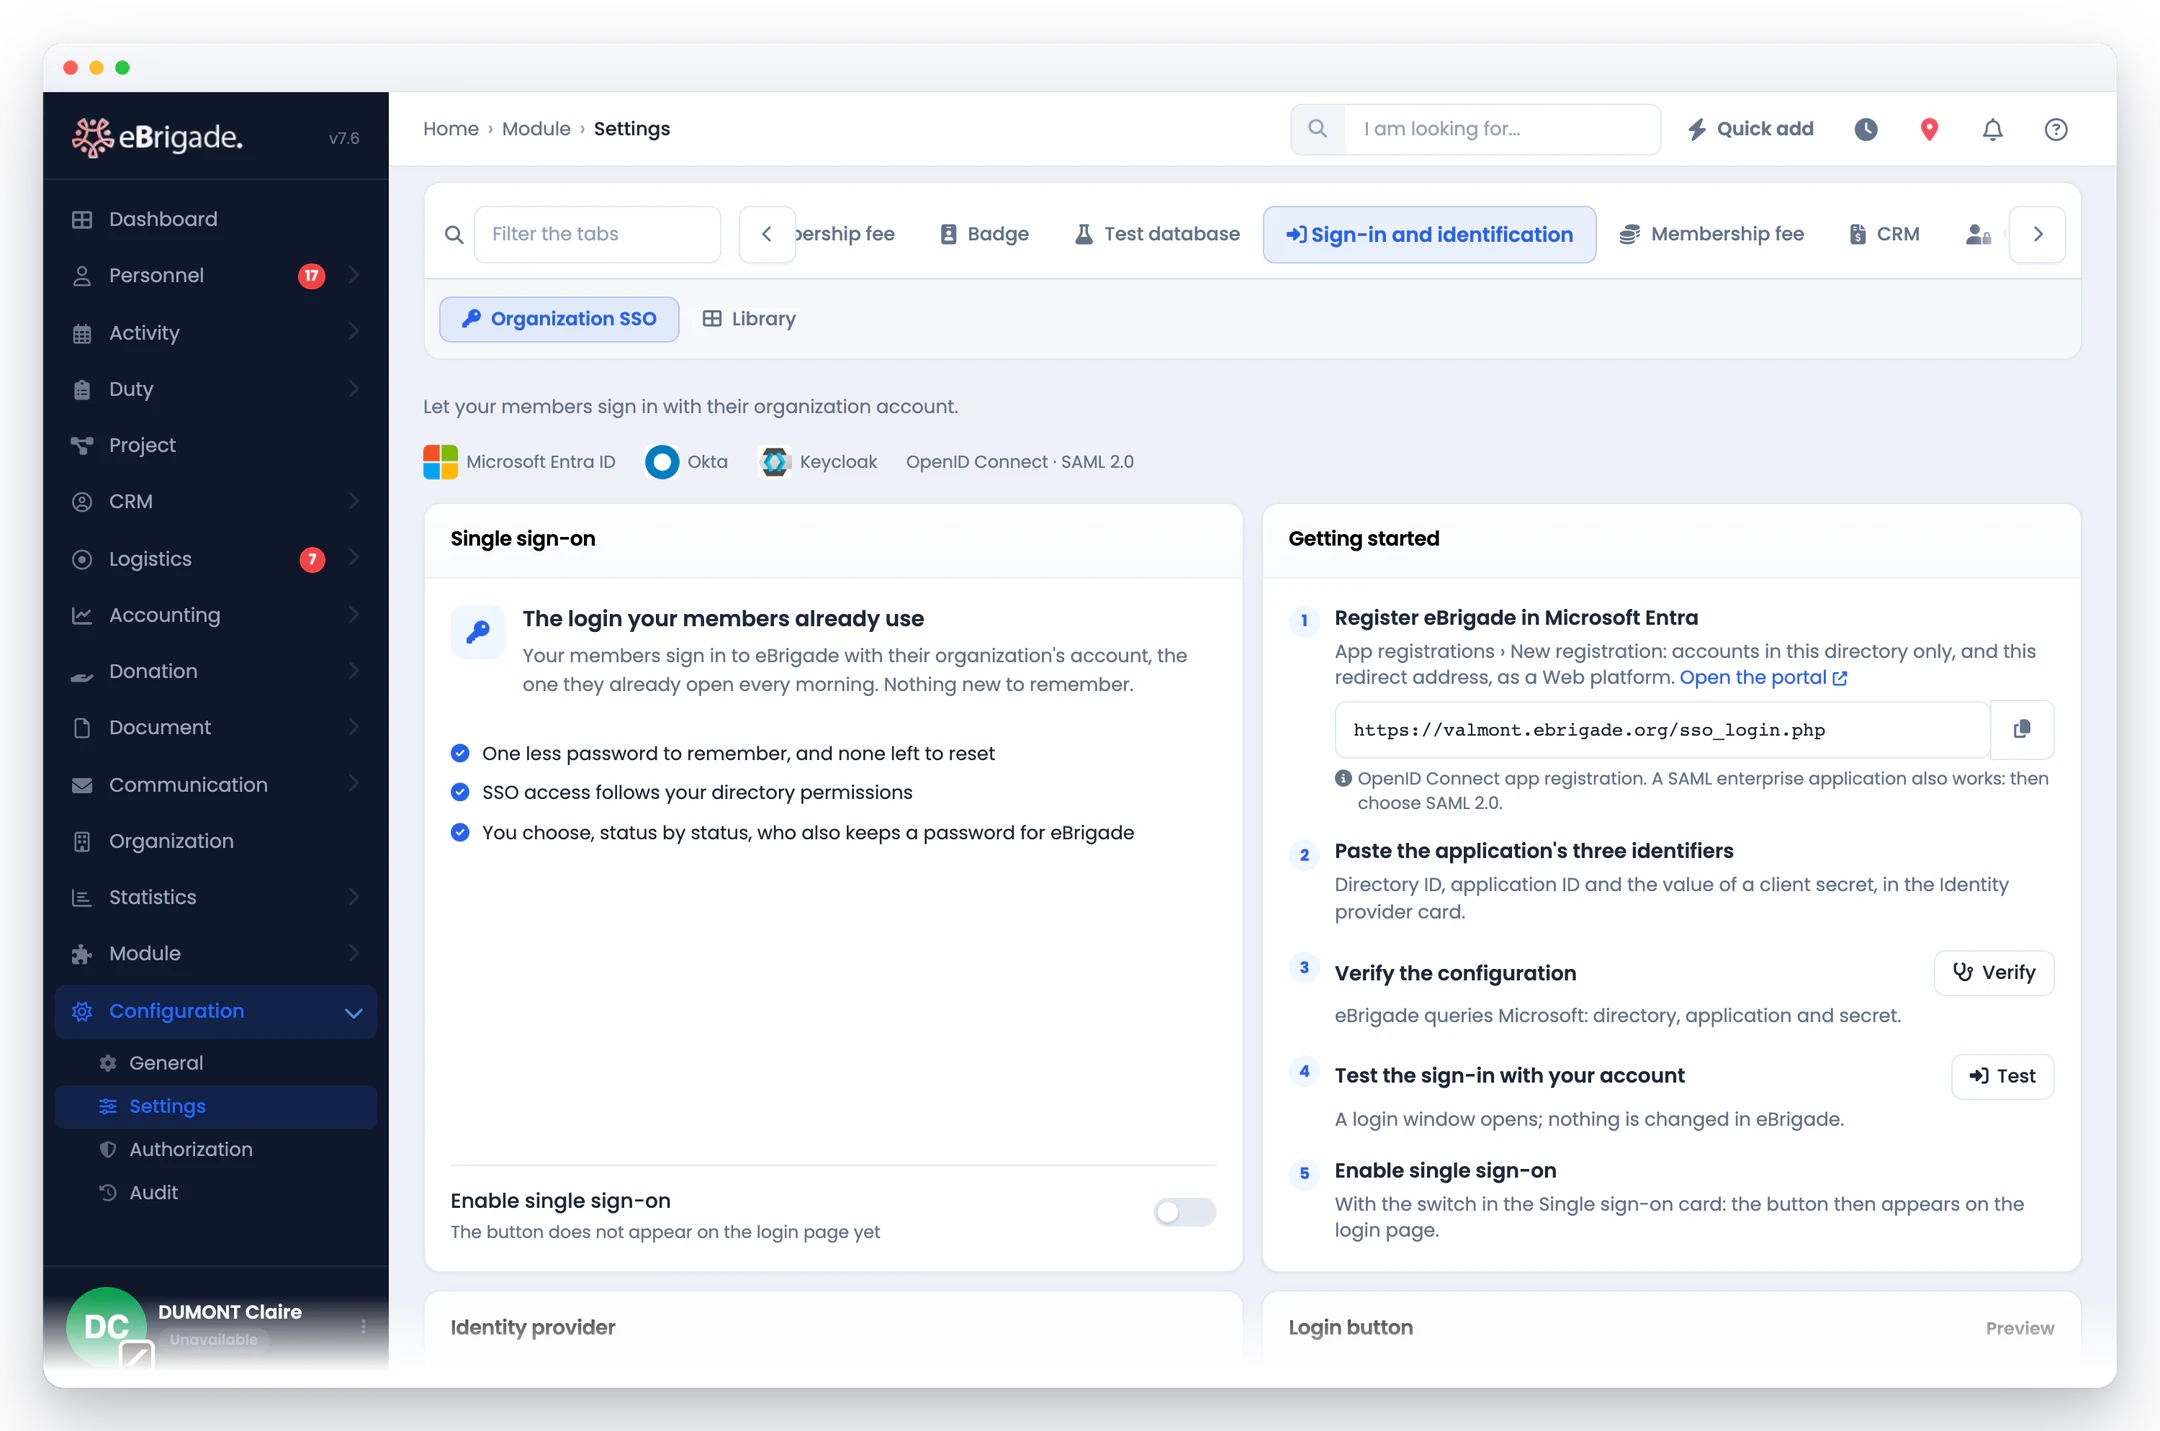
Apra Accesso e identificazione › SSO dell’organizzazione, scelga il protocollo e segua la guida di configurazione per collegare la Sua directory. La scheda separata Libreria gestisce i metodi di accesso individuali e l’identificazione facoltativa per il reclutamento.
Definite etichetta, immagine e colore del pulsante SSO mostrato nella pagina di accesso, oltre al messaggio mostrato agli utenti solo SSO al posto di "password dimenticata". Scegliete inoltre, stato per stato, se è consentito l'accesso nativo eBrigade e/o l'SSO.
Il collaboratore clicca sul pulsante SSO, si autentica con la vostra directory ed eBrigade lo associa al suo account esistente tramite UPN o email. Alla connessione SSO si applica la policy della directory. Gli account eBrigade e gli altri metodi di accesso restano gestiti in eBrigade.
No. L’accesso con Google è incluso per tutti e resta disponibile anche con il modulo SSO disattivato. Nella scheda Libreria il suo interruttore appare attivo e bloccato. La scheda SSO dell’organizzazione mantiene separate le impostazioni della Sua directory.
La scheda Libreria riunisce Google, Microsoft, Apple, Pro Santé Connect (con e-CPS), ProConnect e FranceConnect. Ognuno ha la propria guida. I cinque nuovi fornitori si configurano singolarmente e sono disattivati per impostazione predefinita. Scegliete separatamente se compaiono all’accesso e se sono disponibili per il reclutamento; ogni modulo sceglie poi quali proporre. Prima dell’attivazione servono le credenziali del fornitore, i test ed eventuali approvazioni richieste.
No. Può precompilare le informazioni e collegare l’account scelto alla candidatura. I candidati possono sempre compilare il modulo a mano; fasi di reclutamento, documenti richiesti e regole di approvazione restano valide.
Due protocolli, scelti nelle impostazioni del modulo. OpenID Connect / OAuth2 (authorization code flow): Microsoft Entra ID (Azure AD), Keycloak, Google Workspace, Okta e la maggior parte delle soluzioni aziendali. SAML 2.0: ADFS, Okta, Shibboleth e la federazione RENATER — eBrigade le fornisce Entity ID, indirizzo di ritorno (ACS) e metadati da consegnare al suo provider, e si configura da solo a partire dai metadati del provider. Le risposte SAML devono essere firmate; il logout unico SAML (SLO) non è supportato.
Sì, se lo attivate. Per impostazione predefinita, l'SSO associa l'operatore alla sua scheda esistente tramite UPN o email. L'opzione “Crea l'account al primo accesso” crea la scheda nell'organizzazione e con lo stato da voi scelti, con il profilo Utente, a partire da nome e cognome inviati dal vostro provider. Uscite e cambi di gruppo non vengono sincronizzati: non si tratta di SCIM.
Sì. Sono livelli complementari: la sincronizzazione LDAP o la creazione dell’account al primo accesso SSO popolano gli account, l’SSO delega l’autenticazione e l’MFA aggiunge un ulteriore passaggio di verifica.