
تسجيل دخول موحّد (SSO) للمؤسسة
اربطوا دليل منظمتكم عبر OpenID Connect أو SAML 2.0. واجمعوا إعدادات الاتصال والاختبارات وقواعد الوصول في مكان واحد.
 Microsoft Entra ID
 Okta
 Keycloak

حساباتكم المعتادة، دخول سهل إلى eBrigade
تبويبان في تسجيل الدخول والتعريف: «SSO الجهة» لدليلكم، و«المكتبة» لـ Google والمزوّدين الآخرين. يبقى Google مضمَّنًا ومتاحًا دون SSO؛ والمزوّدون الجدد اختياريون ومعطّلون افتراضيًا.
الشهر الأول من الوحدة مجاني: تُفوتر من اليوم 31 فقط إن احتفظتم بها، ويمكن إيقافها في أي وقت.
توضيح · بيانات نموذجية
ابتداءً من 501 جهة اتصال، تشمل باقتكم وحدات مدفوعة من اختياركم: 1 حتى 1,000 جهة اتصال، 2 حتى 1,500، 3 حتى 2,000، وهكذا، حتى جميعها بعد 30,000. يمكن أن تكون الدخول الموحد (SSO) إحداها، إن لم تكونوا قد اشتركتم فيها من قبل.عرض الباقات ←
مصادقة OIDC / OAuth2 أو SAML 2.0: يسجّل موظفوكم الدخول إلى eBrigade بحساب شركتهم الحالي. وهي متاحة كخيار لتفعّلها كل منظمة حسب حاجتها.
في منظمة كبيرة أو جهاز إطفاء وإنقاذ (SDIS) أو جماعة محلية، يملك موظفوكم بالفعل حساباً مؤسسياً. وإلزامهم باسم مستخدم وكلمة مرور إضافيين لـ eBrigade يعني مزيداً من كلمات المرور المنسية وعمليات إعادة التعيين والعمل لفريق تقنية المعلومات — ناهيك عن وصول يبقى مفتوحاً بعد مغادرة الشخص حتى يُعطَّل حسابه في eBrigade يدوياً.
يفوّض SSO المصادقة إلى مزوّد الهوية لديكم عبر OpenID Connect / OAuth2 أو SAML 2.0. يُعيد زر دخول مخصص، تخصّصونه (التسمية والصورة واللون)، الموظف إلى دليلكم؛ وعند عودته يربطه eBrigade بحسابه الحالي عبر بريده الإلكتروني أو UPN الخاص به (Azure AD). لا كلمة مرور eBrigade يجب تذكّرها، ورؤية واضحة لطرق الدخول المسموح بها.
تحتوي شاشة الدخول والتعريف على تبويبين: SSO المؤسسة لدليلكم، والمكتبة لطرق الدخول الفردية والتعريف الاختياري في النماذج.
اربطوا دليل منظمتكم عبر OpenID Connect أو SAML 2.0. واجمعوا إعدادات الاتصال والاختبارات وقواعد الوصول في مكان واحد.
Microsoft Entra IDOktaKeycloakGoogle والمزوّدون الاختياريون في كتالوج واحد. تعرض كل بطاقة حالتها ودليلًا مخصصًا. للمزوّدين الاختياريين إعداداتهم الخاصة. اختاروا بشكل منفصل استخدام كل مزوّد عند تسجيل الدخول وفي التوظيف.
يبقى Google مفعّلًا ومقفلًا. والمزوّدون الخمسة الجدد معطّلون افتراضيًا.
ثمانية أدلة داخل التطبيق: دليل لتسجيل الدخول الموحّد SSO، ودليل للمكتبة، ودليل لكل مزوّد.
مضمّن للجميع، حتى دون SSO المؤسسي.
الحسابات الشخصية وحسابات العمل.
تسجيل الدخول بحساب Apple.
مهنيو الصحة، عبر بطاقة CPS أو e-CPS.

موظفو القطاع العام، بشرط الأهلية.
هوية فردية، رهناً بموافقة الجهة.
يختار كل نموذج طلب الوسائل التي يقترحها، ومنها Google. ويمكن للمتقدمين دائمًا ملء النموذج يدويًا. ولا يحل التعريف أبدًا محل مراجعتكم للطلب.
يعتمد موصل SSO على تدفق OpenID Connect / OAuth2 (رمز التفويض)، وهو متوافق مع Azure AD (Entra ID) وKeycloak وOkta ومعظم مزوّدي الهوية المؤسسيين الملتزمين بهذا المعيار.
زر SSO المعروض في صفحة تسجيل الدخول قابل للتخصيص بالكامل: التسمية والصورة واللون، ليتوافق مع الهوية البصرية لمنظمتكم. وتُرشد رسالة مخصصة مستخدمي SSO فقط عند طلبهم استعادة كلمة مرور منسية.
عند تسجيل الدخول، يطابق eBrigade المستخدم مع حسابه القائم عبر بريده الإلكتروني أو اسم المستخدم الرئيسي (UPN) في Azure AD. افتراضياً يُشترط وجود سجل قائم. أما إنشاء حساب عند أول دخول عبر SSO فهو خيار منفصل يُفعَّل ويُضبط.
لكل صفة عضو، تسمحون أو تمنعون تسجيل الدخول الأصلي في eBrigade و/أو تسجيل الدخول الموحد SSO. وهكذا تفرضون SSO على الموظفين الدائمين مع إبقاء الدخول المحلي للملفات التي لا حساب لها في الدليل.
في «SSO المنظمة»، اضبطوا دليلكم عبر OpenID Connect أو SAML. وفي «المكتبة»، تجدون المزوّدين الستة مع شعار كل منهم وحالته وأدلته؛ ولكل مزوّد اختياري إعداداته الخاصة. ثمانية أدلة مخصصة تغطي SSO والمكتبة وكل مزوّد.
يمكن عرض Microsoft وApple وPro Santé Connect (e-CPS) وProConnect وFranceConnect لتسجيل الدخول أو التوظيف، بحسب اختياراتكم. يختار كل نموذج مزوّديه. يجب إتمام الاختبارات وأي موافقات مطلوبة قبل فتحها للمستخدمين.
لقطات شاشة من التطبيق الحقيقي، وليست نماذج تصميم.
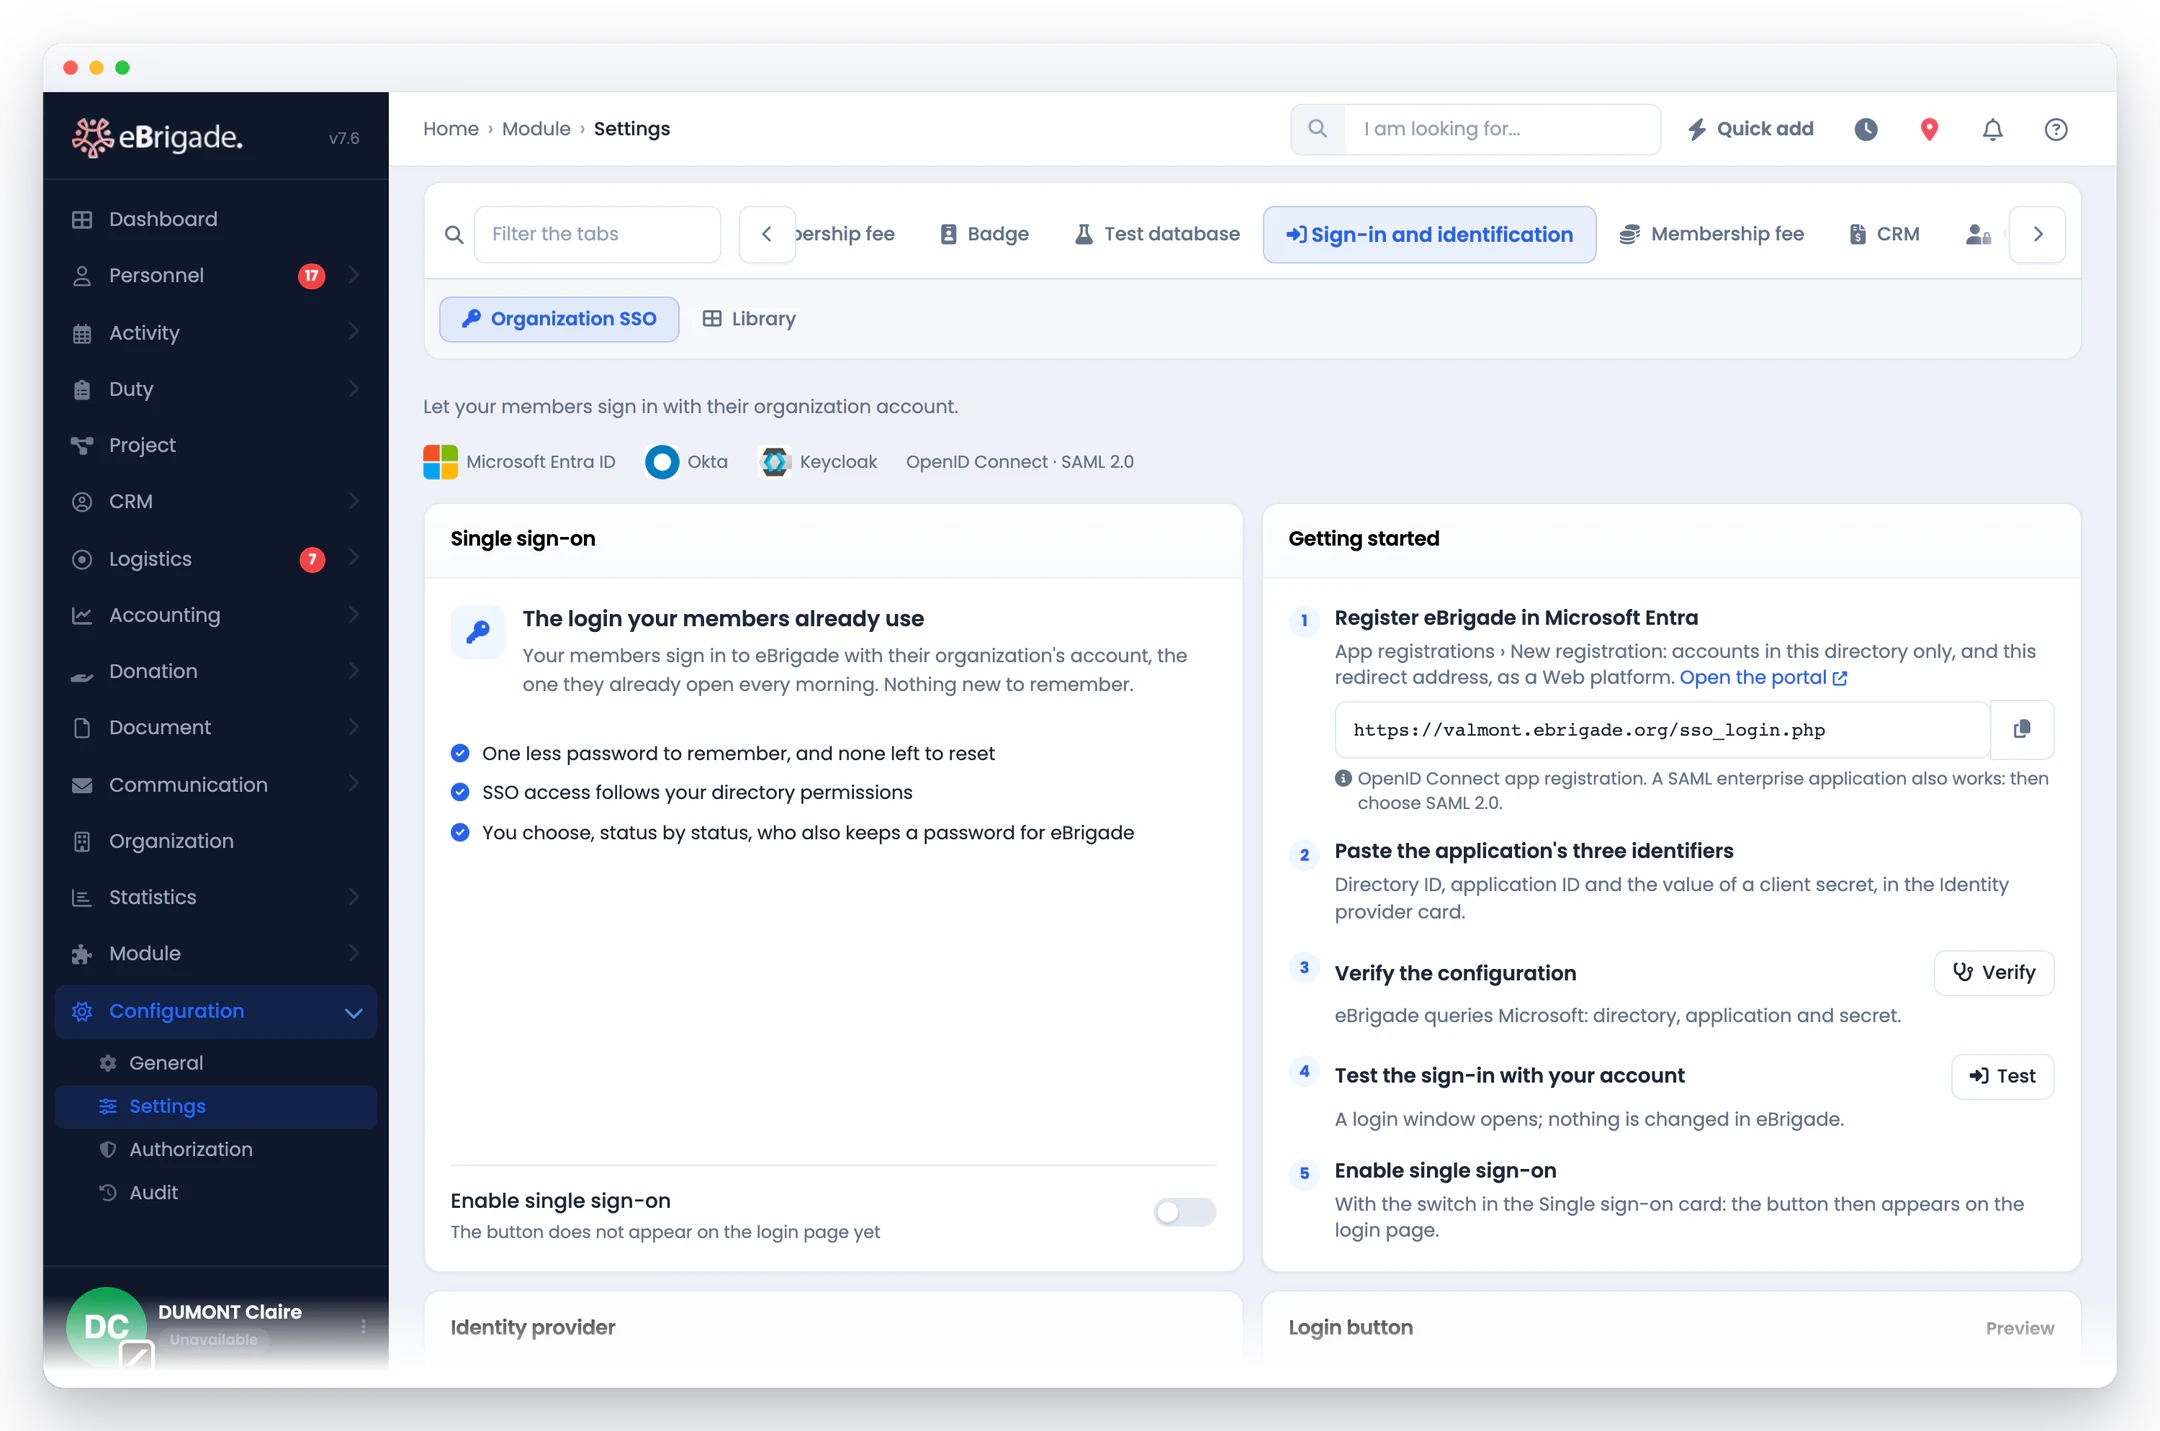
افتحوا «تسجيل الدخول والتعريف › SSO المنظمة»، واختاروا البروتوكول، ثم اتبعوا دليل الإعداد لربط دليلكم. ويدير تبويب «المكتبة» المنفصل طرق تسجيل الدخول الفردية والتعريف الاختياري للتوظيف.
حدّدوا تسمية زر SSO وصورته ولونه على صفحة الدخول، والرسالة المعروضة لمستخدمي SSO فقط بدلًا من «نسيت كلمة المرور». واختاروا كذلك، صفةً بصفة، ما إذا كان الدخول الأصلي إلى eBrigade و/أو SSO مسموحًا.
ينقر الموظف على زر SSO ويصادق عبر دليلكم، فيربطه eBrigade بحسابه القائم من خلال UPN أو البريد الإلكتروني. تُطبَّق سياسة الدليل على اتصال SSO هذا، بينما تبقى حسابات eBrigade وطرق الوصول الأخرى مُدارة داخل eBrigade.
لا. تسجيل الدخول عبر Google مشمول للجميع ويبقى متاحًا حتى عند تعطيل وحدة SSO. في تبويب «المكتبة»، يظهر مفتاحه مفعّلًا ومقفلًا. ويحتفظ تبويب «SSO المنظمة» بإعدادات دليلكم بشكل منفصل.
يجمع تبويب المكتبة Google وMicrosoft وApple وPro Santé Connect (مع e-CPS) وProConnect وFranceConnect. ولكلٍّ منها دليله الخاص. ويُعدّ المزوّدون الخمسة الجدد كلٌّ على حدة، وهم معطّلون افتراضيًا. اختاروا بشكل منفصل ظهورهم عند تسجيل الدخول وإتاحتهم للتوظيف؛ ثم يختار كل نموذج ما يعرضه منهم. ويلزم توفر بيانات اعتماد المزوّد والاختبار وأي موافقات مطلوبة قبل التفعيل.
لا. يمكنه تعبئة المعلومات مسبقًا وربط الحساب المختار بالطلب. ويستطيع المتقدمون دائمًا ملء النموذج يدويًا؛ وتبقى مراحل التوظيف والمستندات المطلوبة وقواعد الموافقة سارية.
بروتوكولان يُختاران في إعدادات الوحدة. OpenID Connect / OAuth2 (تدفق رمز التفويض): Microsoft Entra ID (Azure AD) وKeycloak وGoogle Workspace وOkta ومعظم حلول المؤسسات. SAML 2.0: ADFS وOkta وShibboleth واتحاد RENATER — يزوّدكم eBrigade بـ Entity ID الخاص به وعنوان العودة (ACS) والبيانات الوصفية لتسليمها إلى مزوّدكم، ويملأ إعداداته تلقائيًا من البيانات الوصفية للمزوّد. يجب أن تكون استجابات SAML موقّعة؛ ولا يُدعم تسجيل الخروج الموحّد (SLO) في SAML.
نعم، إن فعّلتم ذلك. افتراضيًا، يطابق SSO الموظف مع سجله القائم، عبر UPN أو البريد الإلكتروني. أما خيار «إنشاء حساب عند أول تسجيل دخول» فينشئ السجل في الجهة والحالة اللتين تختارونهما، بملف المستخدم، انطلاقًا من الاسم الأول واسم العائلة اللذين يرسلهما مزوّدكم. لا تُزامَن المغادرات وتغييرات المجموعات: فهذا ليس SCIM.
نعم. إنها طبقات متكاملة: تتولى مزامنة LDAP أو إنشاء الحساب عند أول تسجيل دخول عبر SSO تعبئة الحسابات، ويتولى SSO المصادقة، بينما تضيف المصادقة متعددة العوامل (MFA) خطوة تحقق إضافية.