
SSO οργανισμού
Συνδέστε τον κατάλογο του οργανισμού σας μέσω OpenID Connect ή SAML 2.0. Κρατήστε μαζί τις ρυθμίσεις σύνδεσης, τις δοκιμές και τους κανόνες πρόσβασης.
 Microsoft Entra ID
 Okta
 Keycloak

Οι γνώριμοι λογαριασμοί σας, απλή πρόσβαση στο eBrigade
Δύο καρτέλες στη Σύνδεση και ταυτοποίηση: «SSO οργανισμού» για τον κατάλογό σας και «Βιβλιοθήκη» για τη Google και τους άλλους παρόχους. Η Google παραμένει διαθέσιμη χωρίς SSO· οι νέοι πάροχοι είναι προαιρετικοί και απενεργοποιημένοι εξ ορισμού.
Πρώτος μήνας της ενότητας δωρεάν: χρέωση από την 31η ημέρα μόνο αν τη διατηρήσετε, απενεργοποίηση ανά πάσα στιγμή.
Εικονογράφηση · δείγμα δεδομένων
Από 501 επαφές, το πακέτο σας περιλαμβάνει επί πληρωμή πρόσθετα της επιλογής σας: 1 έως 1.000 επαφές, 2 έως 1.500, 3 έως 2.000 και ούτω καθεξής, μέχρι όλα πάνω από 30.000. Το Ενιαία σύνδεση (SSO) μπορεί να είναι ένα από αυτά, αν δεν το έχετε εγγραφεί ποτέ στο παρελθόν.Δείτε τα πακέτα →
Ταυτοποίηση OIDC / OAuth2 ή SAML 2.0: το προσωπικό σας συνδέεται στο eBrigade με τον υπάρχοντα εταιρικό λογαριασμό του. Διατίθεται ως επιλογή, ώστε κάθε οργανισμός να την ενεργοποιεί ανάλογα με τις ανάγκες του.
Σε έναν μεγάλο οργανισμό, μια πυροσβεστική υπηρεσία (SDIS) ή έναν δήμο, το προσωπικό σας έχει ήδη εταιρικό λογαριασμό. Ένα επιπλέον όνομα χρήστη και κωδικός eBrigade σημαίνει περισσότερους ξεχασμένους κωδικούς, περισσότερες επαναφορές και περισσότερη δουλειά για το IT — χωρίς να αναφέρουμε την πρόσβαση που μένει ανοιχτή μετά την αποχώρηση κάποιου, μέχρι να απενεργοποιηθεί χειροκίνητα ο λογαριασμός eBrigade.
Το SSO αναθέτει την ταυτοποίηση στον πάροχο ταυτότητάς σας μέσω OpenID Connect / OAuth2 ή SAML 2.0. Ένα αποκλειστικό κουμπί σύνδεσης, που προσαρμόζετε (ετικέτα, εικόνα, χρώμα), ανακατευθύνει το μέλος του προσωπικού στον κατάλογό σας· κατά την επιστροφή, το eBrigade το αντιστοιχίζει στον υπάρχοντα λογαριασμό του μέσω email ή UPN (Azure AD). Κανένας κωδικός eBrigade για απομνημόνευση και σαφής εικόνα των επιτρεπόμενων μεθόδων σύνδεσης.
Η Σύνδεση και ταυτοποίηση έχει δύο καρτέλες: SSO οργανισμού για τον κατάλογό σας και Βιβλιοθήκη για τις ατομικές μεθόδους σύνδεσης και την προαιρετική ταυτοποίηση σε φόρμες.
Συνδέστε τον κατάλογο του οργανισμού σας μέσω OpenID Connect ή SAML 2.0. Κρατήστε μαζί τις ρυθμίσεις σύνδεσης, τις δοκιμές και τους κανόνες πρόσβασης.
Microsoft Entra IDOktaKeycloakΒρείτε το Google και τους προαιρετικούς παρόχους σε έναν κατάλογο. Κάθε κάρτα δείχνει την κατάστασή της και έναν ειδικό οδηγό. Οι προαιρετικοί πάροχοι έχουν τις δικές τους ρυθμίσεις. Επιλέξτε χωριστά πώς χρησιμοποιείται κάθε πάροχος στη σύνδεση και στις προσλήψεις.
Το Google παραμένει ενεργό και κλειδωμένο. Οι πέντε νέοι πάροχοι είναι απενεργοποιημένοι από προεπιλογή.
Οκτώ οδηγοί μέσα στην εφαρμογή: ένας για το SSO, ένας για τη βιβλιοθήκη και ένας για κάθε πάροχο.
Περιλαμβάνεται για όλους, ακόμη και χωρίς εταιρικό SSO.
Προσωπικοί και επαγγελματικοί λογαριασμοί.
Σύνδεση με λογαριασμό Apple.
Επαγγελματίες υγείας, μέσω CPS ή e-CPS.

Δημόσιοι υπάλληλοι, υπό προϋποθέσεις επιλεξιμότητας.
Ατομική ταυτότητα, υπό την έγκριση της υπηρεσίας.
Κάθε φόρμα αίτησης επιλέγει ποιες μεθόδους προσφέρει, μεταξύ αυτών και το Google. Οι υποψήφιοι μπορούν πάντα να συμπληρώσουν τη φόρμα χειροκίνητα. Η ταυτοποίηση δεν αντικαθιστά ποτέ την εξέταση της αίτησης από εσάς.
Ο σύνδεσμος SSO βασίζεται στη ροή OpenID Connect / OAuth2 (authorization code), συμβατή με Azure AD (Entra ID), Keycloak, Okta και τους περισσότερους εταιρικούς παρόχους ταυτότητας που τηρούν το πρότυπο.
Το κουμπί SSO στη σελίδα σύνδεσης είναι πλήρως παραμετροποιήσιμο: ετικέτα, εικόνα και χρώμα, σύμφωνα με την οπτική ταυτότητα του οργανισμού σας. Ένα προσαρμοσμένο μήνυμα καθοδηγεί τους χρήστες μόνο-SSO όταν ζητούν επαναφορά κωδικού.
Κατά τη σύνδεση, το eBrigade αντιστοιχίζει τον χρήστη με τον υπάρχοντα λογαριασμό του μέσω email ή του Azure AD User Principal Name (UPN). Από προεπιλογή απαιτείται υπάρχουσα καρτέλα. Η δημιουργία λογαριασμού κατά την πρώτη σύνδεση SSO παραμένει ξεχωριστή επιλογή που ενεργοποιείται και ρυθμίζεται.
Για κάθε κατάσταση μέλους, επιτρέπετε ή απαγορεύετε την εγγενή σύνδεση eBrigade και/ή τη σύνδεση SSO. Έτσι απαιτείτε SSO για το μόνιμο προσωπικό αφήνοντας τοπική πρόσβαση για προφίλ χωρίς λογαριασμό στον κατάλογο.
Στο «SSO οργανισμού», ρυθμίστε τον κατάλογό σας μέσω OpenID Connect ή SAML. Στη «Βιβλιοθήκη», βρείτε και τους έξι παρόχους με λογότυπο, κατάσταση και οδηγούς· οι προαιρετικοί πάροχοι έχουν ο καθένας τις δικές του ρυθμίσεις. Οκτώ ειδικοί οδηγοί καλύπτουν το SSO, τη βιβλιοθήκη και κάθε πάροχο.
Microsoft, Apple, Pro Santé Connect (e-CPS), ProConnect και FranceConnect μπορούν να προσφέρονται για σύνδεση ή πρόσληψη, ανάλογα με τις επιλογές σας. Κάθε φόρμα επιλέγει τους παρόχους της. Οι δοκιμές και οι τυχόν απαιτούμενες εγκρίσεις πρέπει να ολοκληρωθούν πριν ανοίξουν στους χρήστες.
Στιγμιότυπα της πραγματικής εφαρμογής, όχι μακέτες.
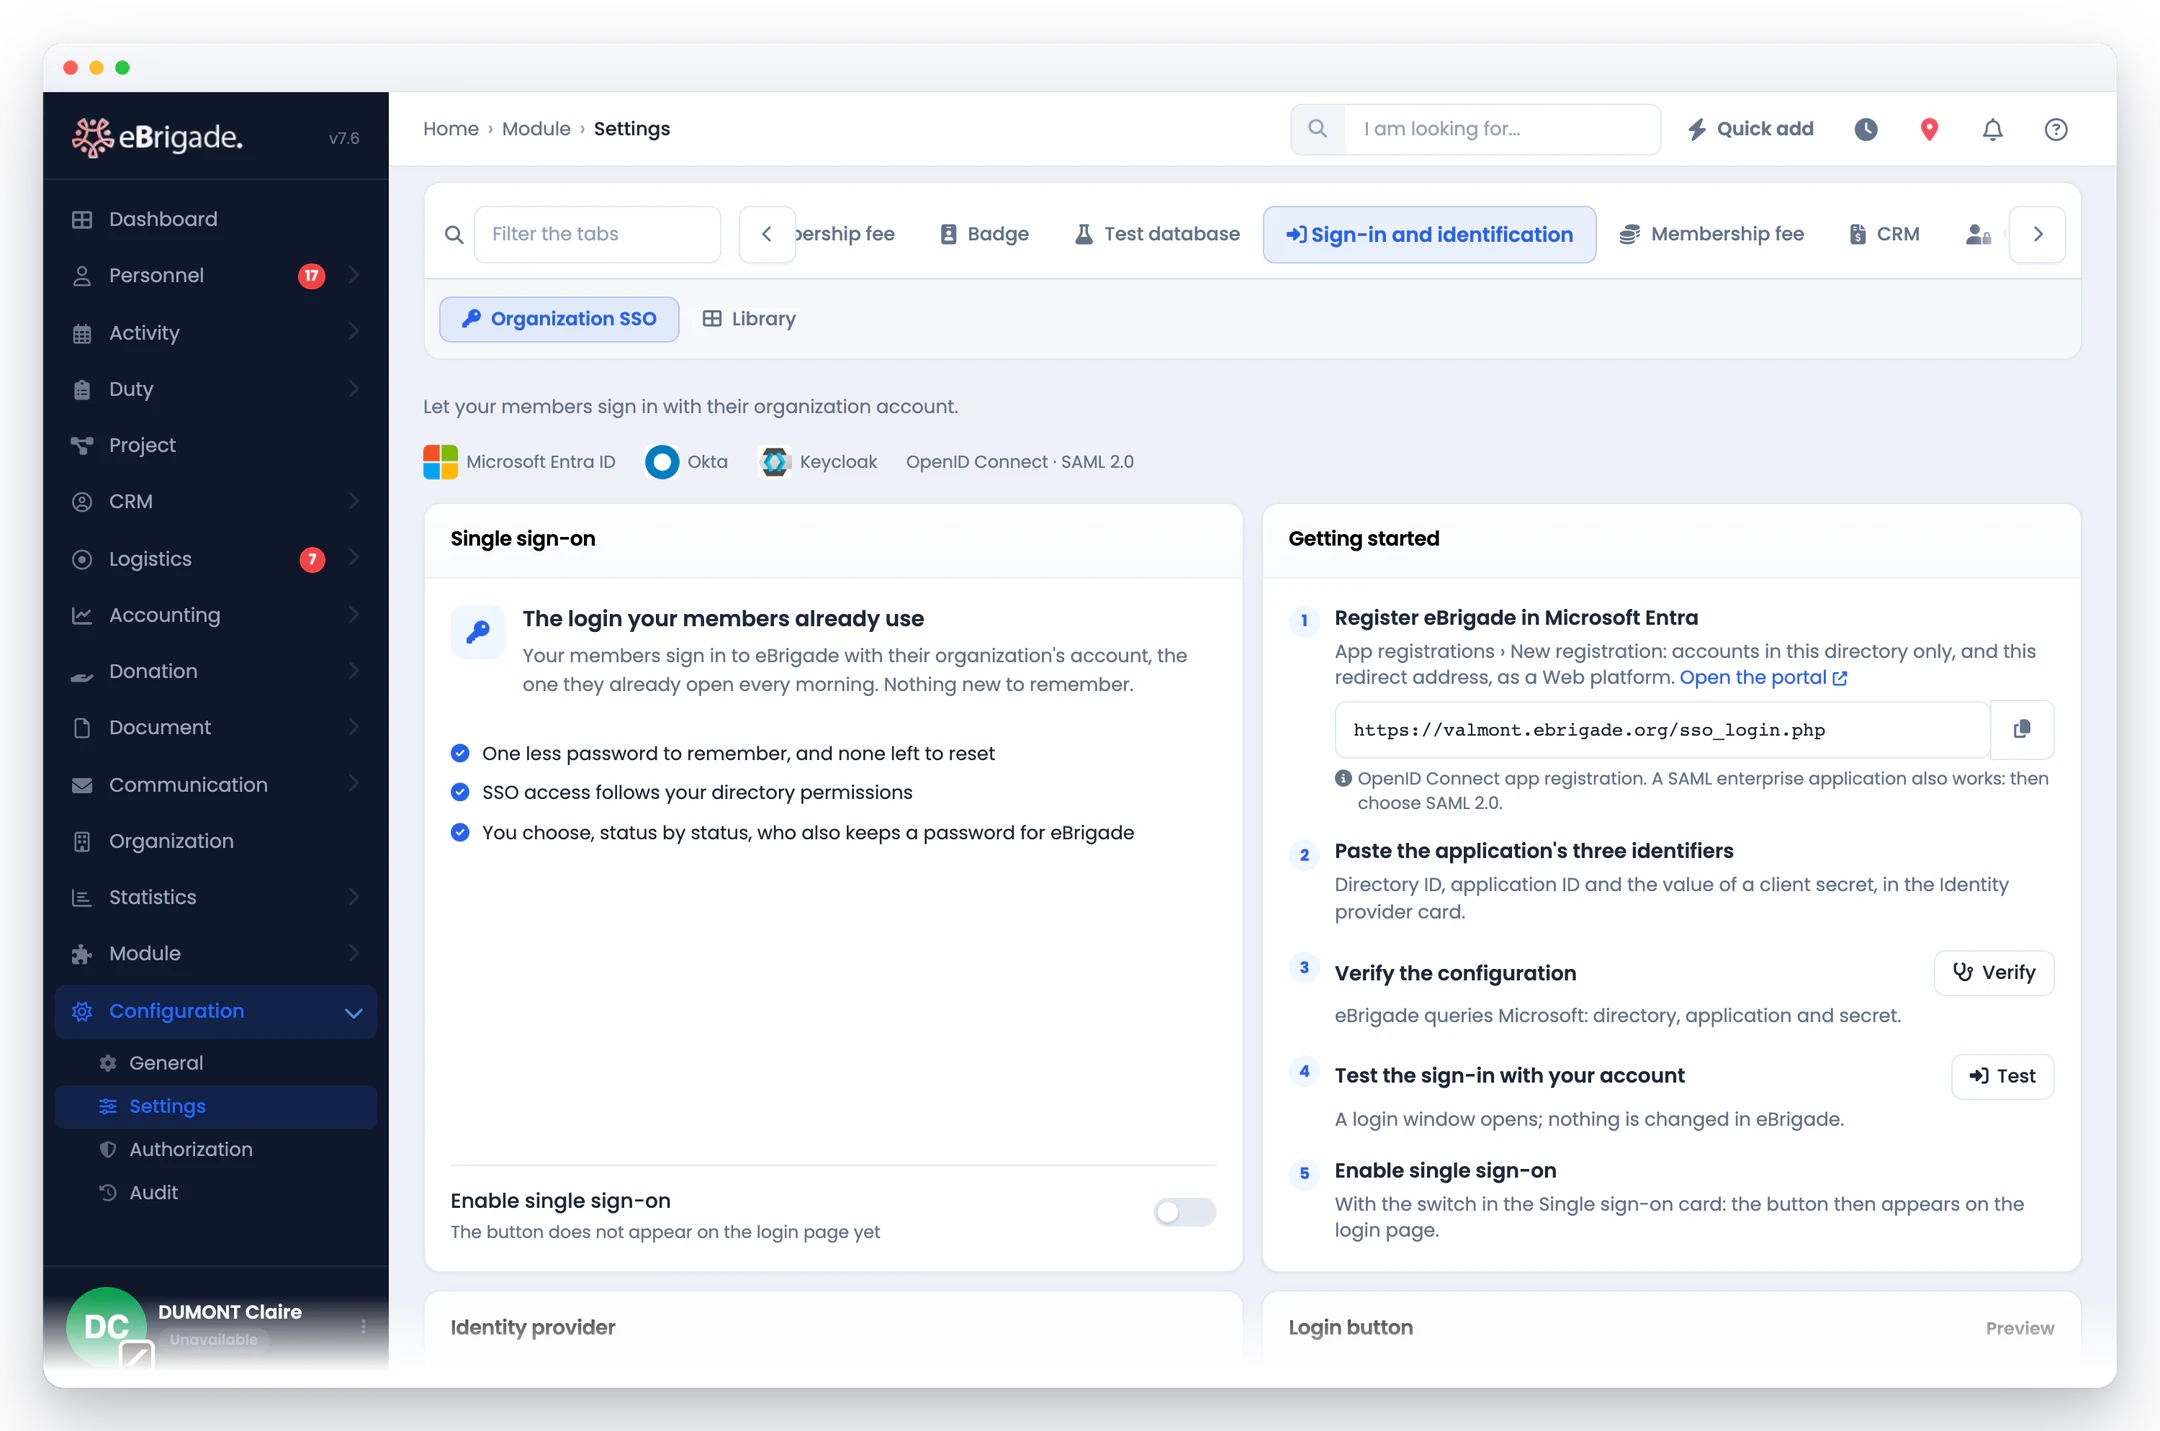
Ανοίξτε το Σύνδεση και ταυτοποίηση › SSO οργανισμού, επιλέξτε πρωτόκολλο και ακολουθήστε τον οδηγό ρύθμισης για να συνδέσετε τον κατάλογό σας. Η ξεχωριστή καρτέλα Βιβλιοθήκη διαχειρίζεται τις ατομικές μεθόδους σύνδεσης και την προαιρετική ταυτοποίηση για τις προσλήψεις.
Ορίστε την ετικέτα, την εικόνα και το χρώμα του κουμπιού SSO στη σελίδα σύνδεσης, καθώς και το μήνυμα που βλέπουν οι χρήστες μόνο-SSO στη θέση του «ξεχάσατε τον κωδικό». Επιλέξτε επίσης, ανά ιδιότητα, αν επιτρέπεται η εγγενής σύνδεση eBrigade ή/και το SSO.
Ο εργαζόμενος πατά το κουμπί SSO, ταυτοποιείται στον κατάλογό σας και το eBrigade τον αντιστοιχίζει στον υπάρχοντα λογαριασμό του μέσω UPN ή email. Η πολιτική του καταλόγου ισχύει για αυτή τη σύνδεση SSO. Οι λογαριασμοί eBrigade και οι άλλοι τρόποι πρόσβασης παραμένουν υπό διαχείριση στο eBrigade.
Όχι. Η σύνδεση μέσω Google περιλαμβάνεται για όλους και παραμένει διαθέσιμη ακόμη και όταν η μονάδα SSO είναι απενεργοποιημένη. Στην καρτέλα Βιβλιοθήκη, ο διακόπτης της εμφανίζεται ενεργός και κλειδωμένος. Η καρτέλα SSO οργανισμού κρατά χωριστά τις ρυθμίσεις του καταλόγου σας.
Η καρτέλα Βιβλιοθήκη συγκεντρώνει Google, Microsoft, Apple, Pro Santé Connect (με e-CPS), ProConnect και FranceConnect. Ο καθένας έχει τον δικό του οδηγό. Οι πέντε νέοι πάροχοι ρυθμίζονται ξεχωριστά και είναι απενεργοποιημένοι από προεπιλογή. Επιλέγετε χωριστά αν εμφανίζονται στη σύνδεση και αν είναι διαθέσιμοι για προσλήψεις· κάθε φόρμα επιλέγει έπειτα ποιους προσφέρει. Πριν από την ενεργοποίηση απαιτούνται τα διαπιστευτήρια του παρόχου, δοκιμές και τυχόν εγκρίσεις.
Όχι. Μπορεί να προσυμπληρώσει στοιχεία και να συνδέσει τον επιλεγμένο λογαριασμό με την αίτηση. Οι υποψήφιοι μπορούν πάντα να συμπληρώσουν τη φόρμα χειροκίνητα· τα στάδια πρόσληψης, τα απαιτούμενα έγγραφα και οι κανόνες έγκρισης εξακολουθούν να ισχύουν.
Δύο πρωτόκολλα, που επιλέγονται στις ρυθμίσεις της ενότητας. OpenID Connect / OAuth2 (ροή authorization code): Microsoft Entra ID (Azure AD), Keycloak, Google Workspace, Okta και οι περισσότερες εταιρικές λύσεις. SAML 2.0: ADFS, Okta, Shibboleth και η ομοσπονδία RENATER — το eBrigade σάς δίνει το Entity ID του, τη διεύθυνση επιστροφής (ACS) και τα metadata του για τον πάροχό σας, και συμπληρώνεται αυτόματα από τα metadata του παρόχου. Οι αποκρίσεις SAML πρέπει να είναι υπογεγραμμένες· η ενιαία αποσύνδεση SAML (SLO) δεν υποστηρίζεται.
Ναι, αν το ενεργοποιήσετε. Από προεπιλογή, το SSO αντιστοιχίζει το μέλος του προσωπικού με την υπάρχουσα καρτέλα του, μέσω UPN ή email. Η επιλογή «Δημιουργία λογαριασμού στην πρώτη σύνδεση» δημιουργεί την καρτέλα στον οργανισμό και την κατάσταση που επιλέγετε, με προφίλ Χρήστη, από το όνομα και το επώνυμο που στέλνει ο πάροχός σας. Αποχωρήσεις και αλλαγές ομάδων δεν συγχρονίζονται: δεν πρόκειται για SCIM.
Ναι. Πρόκειται για συμπληρωματικά επίπεδα: ο συγχρονισμός LDAP ή η δημιουργία λογαριασμού στην πρώτη σύνδεση SSO τροφοδοτούν τους λογαριασμούς, το SSO αναλαμβάνει τον έλεγχο ταυτότητας και το MFA προσθέτει ένα επιπλέον βήμα επαλήθευσης.