
SSO voor de organisatie
Koppel de directory van uw organisatie via OpenID Connect of SAML 2.0. Houd de verbindingsinstellingen, tests en toegangsregels bij elkaar.
 Microsoft Entra ID
 Okta
 Keycloak

Uw vertrouwde accounts, eenvoudige toegang tot eBrigade
Twee tabbladen in Aanmelding en identificatie: „SSO organisatie” voor uw directory en „Bibliotheek” voor Google en andere providers. Google blijft inbegrepen en beschikbaar zonder SSO; nieuwe providers zijn optioneel en standaard uitgeschakeld.
Eerste maand van de module gratis: pas gefactureerd vanaf dag 31 als u hem houdt, op elk moment uit te schakelen.
Illustratie · voorbeeldgegevens
Vanaf 501 contacten bevat uw abonnement betaalde modules naar keuze: 1 tot 1.000 contacten, 2 tot 1.500, 3 tot 2.000, enzovoort, tot alle modules boven 30.000. Single sign-on (SSO) kan daar één van zijn, als u er nooit eerder op geabonneerd was.Pakketten bekijken →
OIDC / OAuth2- of SAML 2.0-authenticatie: uw medewerkers loggen in op eBrigade met hun bestaande bedrijfsaccount. Beschikbaar als optie, zodat elke organisatie het naar behoefte kan inschakelen.
In een grote organisatie, een brandweerdienst (SDIS) of een gemeente hebben uw medewerkers al een bedrijfsaccount. Een extra gebruikersnaam en wachtwoord voor eBrigade betekent meer vergeten wachtwoorden, meer resets en meer werk voor uw IT-afdeling — en toegang die na vertrek open blijft tot het eBrigade-account handmatig wordt uitgeschakeld.
SSO laat de authenticatie over aan uw identiteitsprovider via OpenID Connect / OAuth2 of SAML 2.0. Een eigen inlogknop, die u aanpast (label, afbeelding, kleur), stuurt de medewerker naar uw directory; bij terugkeer koppelt eBrigade hem aan zijn bestaande account via e-mailadres of UPN (Azure AD). Geen eBrigade-wachtwoord om te onthouden, en helder zicht op welke inlogmethoden zijn toegestaan.
Inloggen en identificatie heeft twee tabbladen: SSO van de organisatie voor uw directory, en Bibliotheek voor individuele inlogmethoden en optionele identificatie in formulieren.
Koppel de directory van uw organisatie via OpenID Connect of SAML 2.0. Houd de verbindingsinstellingen, tests en toegangsregels bij elkaar.
Microsoft Entra IDOktaKeycloakVind Google en de optionele aanbieders in één catalogus. Elke kaart toont de status en een eigen handleiding. Optionele aanbieders hebben eigen instellingen. Kies per aanbieder apart hoe die wordt gebruikt bij het aanmelden en bij werving.
Google blijft ingeschakeld en vergrendeld. De vijf nieuwe aanbieders staan standaard uit.
Acht handleidingen in de applicatie: één voor SSO, één voor de bibliotheek en één per provider.
Inbegrepen voor iedereen, ook zonder enterprise-SSO.
Privé- en werkaccounts.
Inloggen met een Apple-account.
Zorgprofessionals, via CPS of e-CPS.

Overheidspersoneel, onder voorbehoud van toelating.
Individuele identiteit, onder voorbehoud van goedkeuring door de dienst.
Per aanmeldformulier kiest u welke methoden worden aangeboden, waaronder Google. Aanvragers kunnen het formulier altijd handmatig invullen. Identificatie vervangt nooit uw beoordeling van een aanvraag.
De SSO-connector is gebaseerd op de OpenID Connect / OAuth2-flow (authorization code) en werkt met Azure AD (Entra ID), Keycloak, Okta en de meeste zakelijke identity providers die deze standaard volgen.
De SSO-knop op de inlogpagina is volledig instelbaar: label, afbeelding en kleur, passend bij de huisstijl van uw organisatie. Een eigen bericht helpt SSO-gebruikers wanneer zij een vergeten wachtwoord aanvragen.
Bij het aanmelden koppelt eBrigade de gebruiker aan zijn bestaande account via het e-mailadres of de Azure AD User Principal Name (UPN). Standaard is een bestaand dossier vereist. Een account aanmaken bij de eerste SSO-aanmelding is een aparte optie die u kunt inschakelen en instellen.
Per ledenstatus staat u native aanmelding bij eBrigade en/of SSO-aanmelding toe of niet. Zo kunt u SSO verplichten voor vast personeel en lokale toegang laten voor profielen zonder account in de directory.
Configureer in “SSO organisatie” uw directory via OpenID Connect of SAML. In “Bibliotheek” vindt u alle zes providers met logo, status en handleidingen; optionele providers hebben elk hun eigen instellingen. Acht handleidingen behandelen SSO, de bibliotheek en elke provider.
Microsoft, Apple, Pro Santé Connect (e-CPS), ProConnect en FranceConnect kunnen worden aangeboden voor inloggen of werving, naar uw keuze. Elk formulier kiest zijn aanbieders. Tests en eventuele vereiste goedkeuringen moeten zijn afgerond voordat ze voor gebruikers worden opengesteld.
Schermafbeeldingen van de echte applicatie, geen mock-ups.
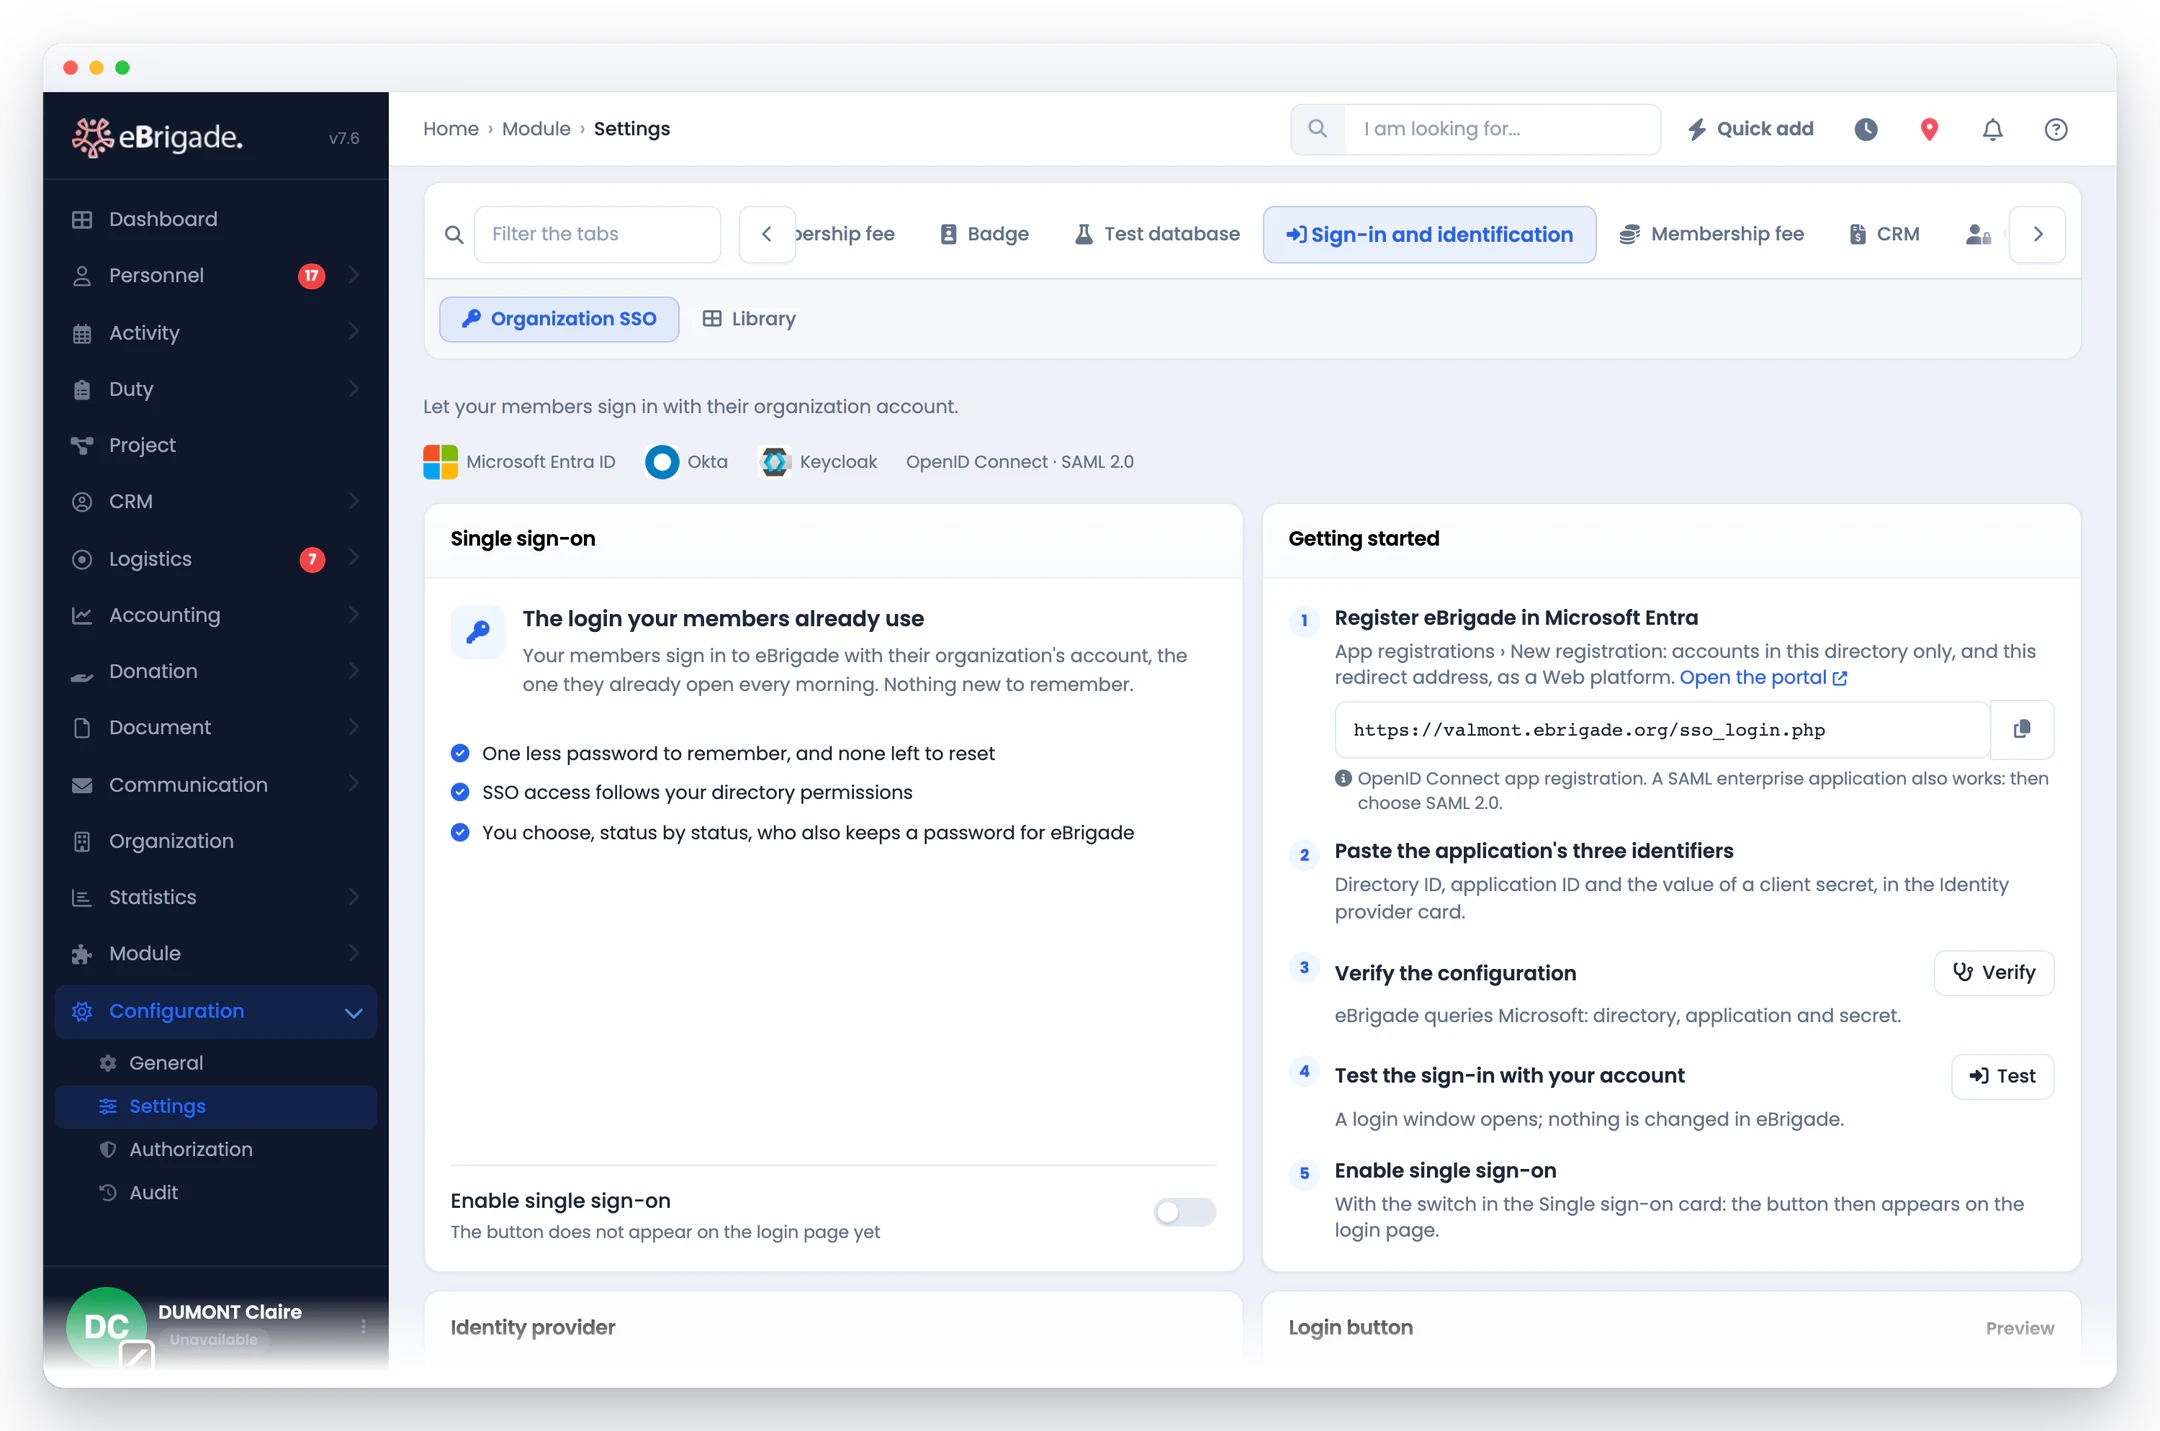
Open Inloggen en identificatie › SSO organisatie, kies uw protocol en volg de installatiehandleiding om uw directory te koppelen. Het aparte tabblad Bibliotheek beheert individuele inlogmethoden en optionele identificatie voor werving.
Stel label, afbeelding en kleur in van de SSO-knop op de inlogpagina, en het bericht dat SSO-gebruikers zien in plaats van “wachtwoord vergeten”. Kies ook per status of inloggen via eBrigade en/of SSO is toegestaan.
De medewerker klikt op de SSO-knop, meldt zich aan bij uw directory en eBrigade koppelt hem via zijn UPN of e-mailadres aan zijn bestaande account. Het beleid van de directory geldt voor deze SSO-verbinding. eBrigade-accounts en hun andere toegangsmethoden blijven in eBrigade beheerd.
Nee. Inloggen met Google is voor iedereen inbegrepen en blijft beschikbaar, ook als de SSO-module is uitgeschakeld. In het tabblad Bibliotheek staat de schakelaar aan en vergrendeld. Het tabblad SSO organisatie houdt uw directory-instellingen gescheiden.
Het tabblad Bibliotheek bundelt Google, Microsoft, Apple, Pro Santé Connect (met e-CPS), ProConnect en FranceConnect, elk met een eigen handleiding. De vijf nieuwe providers worden afzonderlijk geconfigureerd en staan standaard uit. Kies apart of ze bij het inloggen verschijnen en of ze beschikbaar zijn voor werving; elk formulier kiest vervolgens welke het aanbiedt. Inloggegevens van de provider, testen en eventuele goedkeuringen zijn vereist vóór activering.
Nee. Het kan gegevens vooraf invullen en het gekozen account aan de aanvraag koppelen. Kandidaten kunnen het formulier altijd handmatig invullen; wervingsstappen, vereiste documenten en goedkeuringsregels blijven gelden.
Twee protocollen, te kiezen in de module-instellingen. OpenID Connect / OAuth2 (authorization code flow): Microsoft Entra ID (Azure AD), Keycloak, Google Workspace, Okta en de meeste zakelijke oplossingen. SAML 2.0: ADFS, Okta, Shibboleth en de RENATER-federatie — eBrigade geeft u zijn Entity ID, zijn retouradres (ACS) en zijn metadata voor uw provider, en vult zichzelf in vanuit de metadata van de provider. SAML-antwoorden moeten ondertekend zijn; SAML single logout (SLO) wordt niet ondersteund.
Ja, als u het inschakelt. Standaard koppelt SSO de medewerker aan zijn bestaande dossier, via UPN of e-mail. De optie „Account aanmaken bij eerste aanmelding” maakt het dossier aan in de organisatie en status die u kiest, met het profiel Gebruiker, op basis van de voor- en achternaam die uw provider doorgeeft. Vertrek en groepswijzigingen worden niet gesynchroniseerd: dit is geen SCIM.
Ja. Het zijn complementaire lagen: LDAP-synchronisatie of het aanmaken van een account bij de eerste SSO-aanmelding vullen de accounts, SSO verzorgt de authenticatie en MFA voegt een extra verificatiestap toe.