
SSO da organização
Ligue o diretório da sua organização via OpenID Connect ou SAML 2.0. Mantenha juntos os parâmetros de ligação, os testes e as regras de acesso.
 Microsoft Entra ID
 Okta
 Keycloak

As contas de sempre, acesso simples ao eBrigade
Dois separadores em Início de sessão e identificação: «SSO da organização» para o seu diretório e «Biblioteca» para a Google e os outros fornecedores. A Google continua incluída e disponível sem SSO; os novos fornecedores são opcionais e estão desativados por defeito.
Primeiro mês do módulo grátis: faturado a partir do 31.º dia apenas se o mantiver, desative-o quando quiser.
Ilustração · dados de exemplo
A partir de 501 contactos, o seu plano inclui módulos pagos à sua escolha: 1 até 1000 contactos, 2 até 1500, 3 até 2000, e assim sucessivamente, até todos acima de 30 000. Autenticação única (SSO) pode ser um deles, se nunca o tiver subscrito antes.Ver os planos →
Autenticação OIDC / OAuth2 ou SAML 2.0: os seus colaboradores iniciam sessão no eBrigade com a conta empresarial que já têm. Disponível como opção, para que cada organização a ative conforme as suas necessidades.
Numa grande organização, num corpo de bombeiros (SDIS) ou numa autarquia, o seu pessoal já tem uma conta da empresa. Obrigá-lo a usar mais um nome de utilizador e palavra-passe do eBrigade significa mais palavras-passe esquecidas, mais reposições e mais trabalho para a equipa de informática — sem falar dos acessos que ficam abertos após uma saída até a conta eBrigade ser desativada à mão.
O SSO delega a autenticação no seu fornecedor de identidade com OpenID Connect / OAuth2 ou SAML 2.0. Um botão de acesso dedicado, que personaliza (texto, imagem, cor), redireciona o colaborador para o seu diretório; no regresso, o eBrigade associa-o à conta existente através do e-mail ou do UPN (Azure AD). Nenhuma palavra-passe eBrigade para memorizar, e total visibilidade sobre os métodos de acesso autorizados.
Acesso e identificação tem dois separadores: SSO da organização, para o seu diretório, e Biblioteca, para os métodos de acesso individuais e a identificação opcional nos formulários.
Ligue o diretório da sua organização via OpenID Connect ou SAML 2.0. Mantenha juntos os parâmetros de ligação, os testes e as regras de acesso.
Microsoft Entra IDOktaKeycloakEncontre o Google e os fornecedores opcionais num único catálogo. Cada cartão mostra o seu estado e um guia próprio. Os fornecedores opcionais têm definições próprias. Escolha separadamente como cada fornecedor é usado no início de sessão e no recrutamento.
O Google mantém-se ativo e bloqueado. Os cinco novos fornecedores vêm desativados por defeito.
Oito guias na aplicação: um para o SSO, um para a biblioteca e um para cada fornecedor.
Incluído para todos, mesmo sem SSO empresarial.
Contas pessoais e profissionais.
Iniciar sessão com uma conta Apple.
Profissionais de saúde, via CPS ou e-CPS.

Funcionários públicos, sujeito a elegibilidade.
Identidade individual, sujeita a aprovação do serviço.
Cada formulário de candidatura escolhe os métodos a propor, incluindo a Google. Os candidatos podem sempre preencher o formulário manualmente. A identificação nunca substitui a sua análise da candidatura.
O conector SSO baseia-se no fluxo OpenID Connect / OAuth2 (authorization code), compatível com Azure AD (Entra ID), Keycloak, Okta e a maioria dos fornecedores de identidade empresariais que cumprem esta norma.
O botão SSO apresentado na página de início de sessão é totalmente configurável: texto, imagem e cor, de acordo com a identidade visual da sua organização. Uma mensagem personalizada orienta os utilizadores apenas SSO quando pedem uma palavra-passe esquecida.
No início de sessão, o eBrigade associa o utilizador à sua conta existente através do endereço de e-mail ou do User Principal Name (UPN) do Azure AD. Por predefinição, é exigida uma ficha existente. A criação de conta no primeiro acesso SSO continua a ser uma opção separada a ativar e configurar.
Para cada estatuto de membro, autoriza ou proíbe o início de sessão nativo eBrigade e/ou o início de sessão SSO. Assim pode exigir SSO aos efetivos permanentes e manter o acesso local para perfis sem conta no diretório.
Em «SSO da organização», configure o seu diretório via OpenID Connect ou SAML. Em «Biblioteca», encontre os seis fornecedores com logótipo, estado e guias; os fornecedores opcionais têm cada um as suas definições. Oito guias dedicados cobrem o SSO, a biblioteca e cada fornecedor.
Microsoft, Apple, Pro Santé Connect (e-CPS), ProConnect e FranceConnect podem ser propostos para o início de sessão ou o recrutamento, conforme as suas escolhas. Cada formulário seleciona os seus fornecedores. Os testes e eventuais aprovações necessárias devem estar concluídos antes de os abrir aos utilizadores.
Capturas de ecrã da aplicação real, não maquetas.
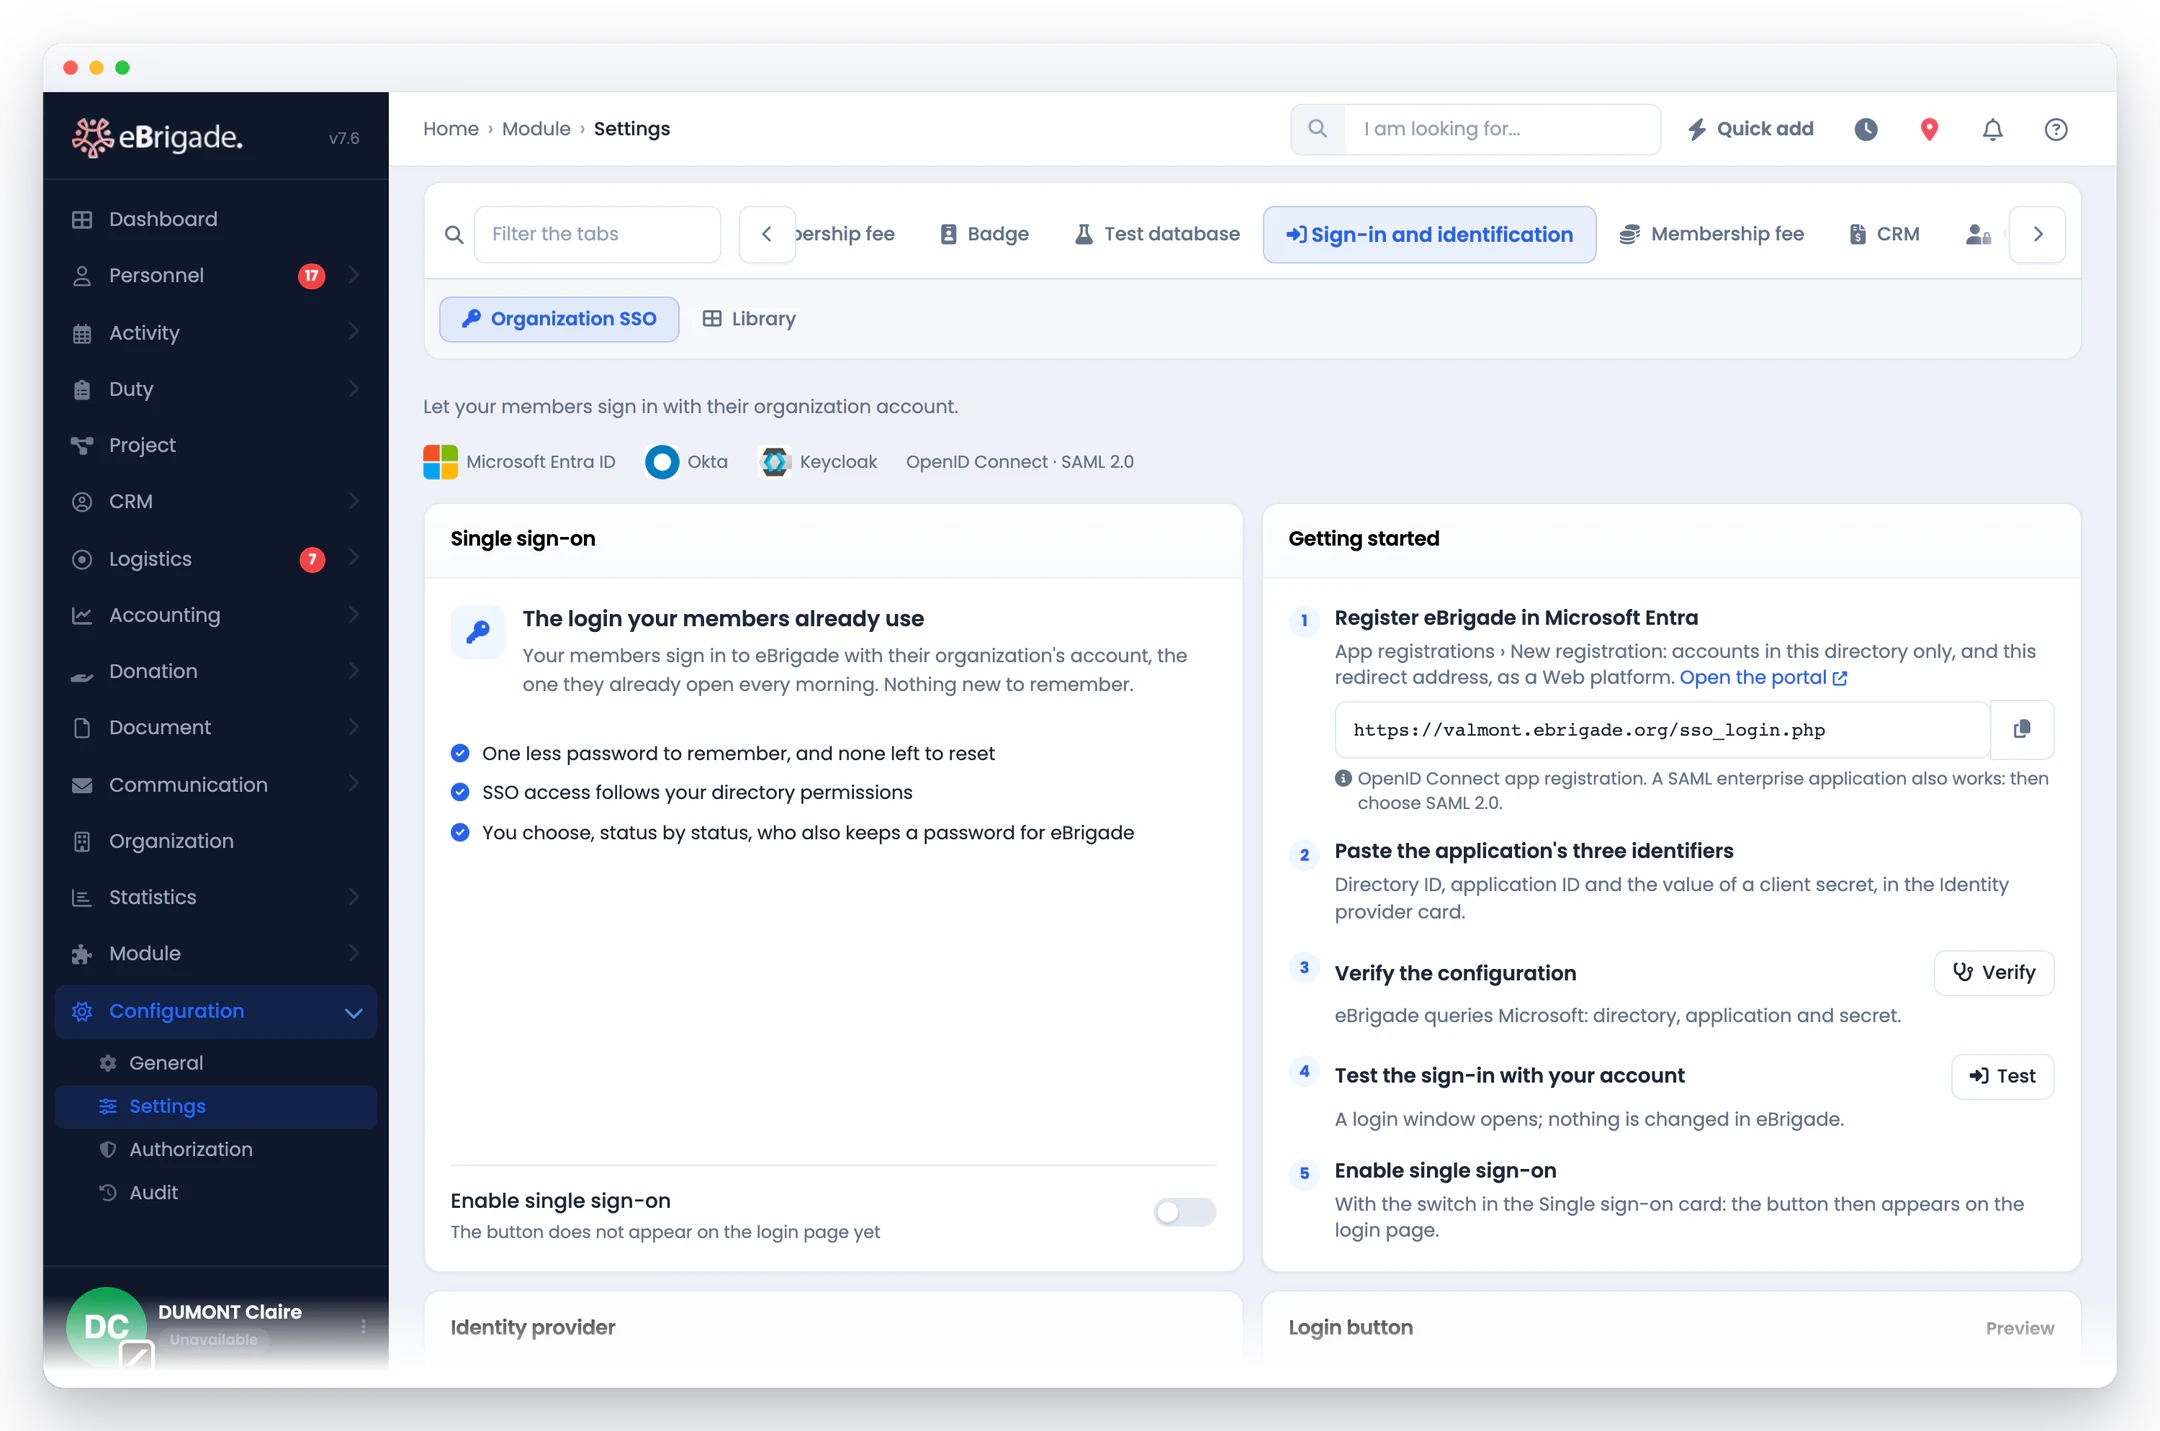
Abra Início de sessão e identificação › SSO da organização, escolha o protocolo e siga o guia de configuração para ligar o seu diretório. O separador Biblioteca, à parte, gere os métodos de início de sessão individuais e a identificação opcional para recrutamento.
Defina o texto, a imagem e a cor do botão SSO apresentado na página de acesso, bem como a mensagem mostrada aos utilizadores só-SSO em vez de “palavra-passe esquecida”. Escolha também, estatuto a estatuto, se o acesso nativo eBrigade e/ou o SSO são permitidos.
O colaborador clica no botão SSO, autentica-se no seu diretório e o eBrigade associa-o à conta existente através do UPN ou do email. A política do diretório aplica-se a esta ligação SSO. As contas eBrigade e os seus outros métodos de acesso continuam a ser geridos no eBrigade.
Não. O início de sessão com Google está incluído para todos e continua disponível mesmo com o módulo SSO desativado. No separador Biblioteca, o seu interruptor aparece ligado e bloqueado. O separador SSO da organização mantém à parte as definições do seu diretório.
O separador Biblioteca reúne Google, Microsoft, Apple, Pro Santé Connect (com e-CPS), ProConnect e FranceConnect. Cada um tem o seu guia. Os cinco novos fornecedores são configurados individualmente e estão desativados por defeito. Escolha separadamente se aparecem no início de sessão e se estão disponíveis para o recrutamento; cada formulário escolhe depois quais oferece. São necessárias as credenciais do fornecedor, testes e eventuais aprovações antes da ativação.
Não. Pode pré-preencher informações e associar a conta selecionada à candidatura. Os candidatos podem sempre preencher o formulário manualmente; as etapas de recrutamento, os documentos exigidos e as regras de aprovação continuam a aplicar-se.
Dois protocolos, escolhidos nas definições do módulo. OpenID Connect / OAuth2 (fluxo authorization code): Microsoft Entra ID (Azure AD), Keycloak, Google Workspace, Okta e a maioria das soluções empresariais. SAML 2.0: ADFS, Okta, Shibboleth e a federação RENATER — o eBrigade fornece-lhe o seu Entity ID, o endereço de retorno (ACS) e os metadados para entregar ao seu fornecedor, e configura-se a partir dos metadados do fornecedor. As respostas SAML têm de ser assinadas; o logout único SAML (SLO) não é suportado.
Sim, se o ativar. Por predefinição, o SSO associa o colaborador à sua ficha existente, pelo UPN ou email. A opção “Criar conta no primeiro início de sessão” cria a ficha na organização e no estatuto que escolher, com o perfil Utilizador, a partir do nome e apelido enviados pelo seu fornecedor. Saídas e mudanças de grupo não são sincronizadas: isto não é SCIM.
Sim. São camadas complementares: a sincronização LDAP ou a criação de conta no primeiro início de sessão SSO alimentam as contas, o SSO delega a autenticação e a MFA acrescenta um passo de verificação adicional.