
SSO de la organización
Conecte el directorio de su organización mediante OpenID Connect o SAML 2.0. Mantenga juntos sus parámetros de conexión, pruebas y reglas de acceso.
 Microsoft Entra ID
 Okta
 Keycloak

Sus cuentas de siempre, un acceso sencillo a eBrigade
Dos pestañas en Inicio de sesión e identificación: «SSO de la organización» para su directorio y «Biblioteca» para Google y los demás proveedores. Google sigue incluido y disponible sin SSO; los nuevos proveedores son opcionales y están desactivados por defecto.
Primer mes del módulo gratis: se factura a partir del día 31 solo si lo conserva; desactívelo cuando quiera.
Ilustración · datos de ejemplo
A partir de 501 contactos, su plan incluye módulos de pago a su elección: 1 hasta 1.000 contactos, 2 hasta 1.500, 3 hasta 2.000, y así sucesivamente, hasta todos más allá de 30.000. Inicio de sesión único (SSO) puede ser uno de ellos si nunca se ha suscrito antes.Ver los planes →
Autenticación OIDC / OAuth2 o SAML 2.0: su personal inicia sesión en eBrigade con su cuenta corporativa existente. Está disponible como opción, para que cada organización la active según sus necesidades.
En una gran organización, un servicio de bomberos (SDIS) o una administración local, su personal ya tiene una cuenta corporativa. Obligarles a usar otro usuario y contraseña de eBrigade supone más olvidos, más restablecimientos y más trabajo para su equipo de TI, por no hablar de accesos que siguen abiertos tras una baja hasta que alguien desactiva a mano la cuenta de eBrigade.
El SSO delega la autenticación en su proveedor de identidad mediante OpenID Connect / OAuth2 o SAML 2.0. Un botón de acceso específico, que usted personaliza (texto, imagen, color), redirige al empleado a su directorio; a su regreso, eBrigade lo asocia a su cuenta existente mediante su correo o su UPN (Azure AD). Sin contraseña de eBrigade que recordar y con una visión clara de los métodos de acceso permitidos.
Acceso e identificación tiene dos pestañas: SSO de organización, para su directorio, y Biblioteca, para los métodos de acceso individuales y la identificación opcional en formularios.
Conecte el directorio de su organización mediante OpenID Connect o SAML 2.0. Mantenga juntos sus parámetros de conexión, pruebas y reglas de acceso.
Microsoft Entra IDOktaKeycloakEncuentre Google y los proveedores opcionales en un único catálogo. Cada tarjeta muestra su estado y una guía propia. Los proveedores opcionales tienen sus propios ajustes. Elija por separado cómo se usa cada proveedor en el inicio de sesión y en la selección de personal.
Google permanece activado y bloqueado. Los cinco nuevos proveedores están desactivados por defecto.
Ocho guías en la aplicación: una para el SSO, una para la biblioteca y una por proveedor.
Incluido para todos, incluso sin SSO empresarial.
Cuentas personales y profesionales.
Inicie sesión con una cuenta de Apple.
Profesionales sanitarios, mediante CPS o e-CPS.

Personal del sector público, según requisitos.
Identidad individual, sujeta a la aprobación del servicio.
Cada formulario de solicitud elige qué métodos ofrece, Google incluido. Los solicitantes siempre pueden rellenar el formulario a mano. La identificación nunca sustituye su revisión de la solicitud.
El conector SSO se basa en el flujo OpenID Connect / OAuth2 (authorization code), compatible con Azure AD (Entra ID), Keycloak, Okta y la mayoría de los proveedores de identidad empresariales que cumplen este estándar.
El botón SSO de la página de inicio de sesión es totalmente configurable: texto, imagen y color, para adaptarlo a la identidad visual de su organización. Un mensaje personalizado orienta a los usuarios solo SSO cuando solicitan recuperar la contraseña.
Al iniciar sesión, eBrigade vincula al usuario con su cuenta existente mediante su dirección de email o su User Principal Name (UPN) de Azure AD. Por defecto se exige una ficha existente. La creación de cuenta en el primer acceso SSO es una opción aparte que hay que activar y configurar.
Para cada situación de miembro, permite o prohíbe el inicio de sesión nativo de eBrigade y/o el inicio de sesión SSO. Así puede exigir SSO al personal fijo y mantener el acceso local para los perfiles que no tienen cuenta en el directorio.
En «SSO de la organización», configure su directorio mediante OpenID Connect o SAML. En «Biblioteca», encontrará los seis proveedores con su logotipo, estado y guías; los proveedores opcionales tienen cada uno su configuración. Ocho guías dedicadas cubren el SSO, la biblioteca y cada proveedor.
Microsoft, Apple, Pro Santé Connect (e-CPS), ProConnect y FranceConnect pueden ofrecerse para el inicio de sesión o la selección, según sus elecciones. Cada formulario elige sus proveedores. Las pruebas y las aprobaciones necesarias deben completarse antes de abrirlos a los usuarios.
Capturas de la aplicación real, no maquetas.
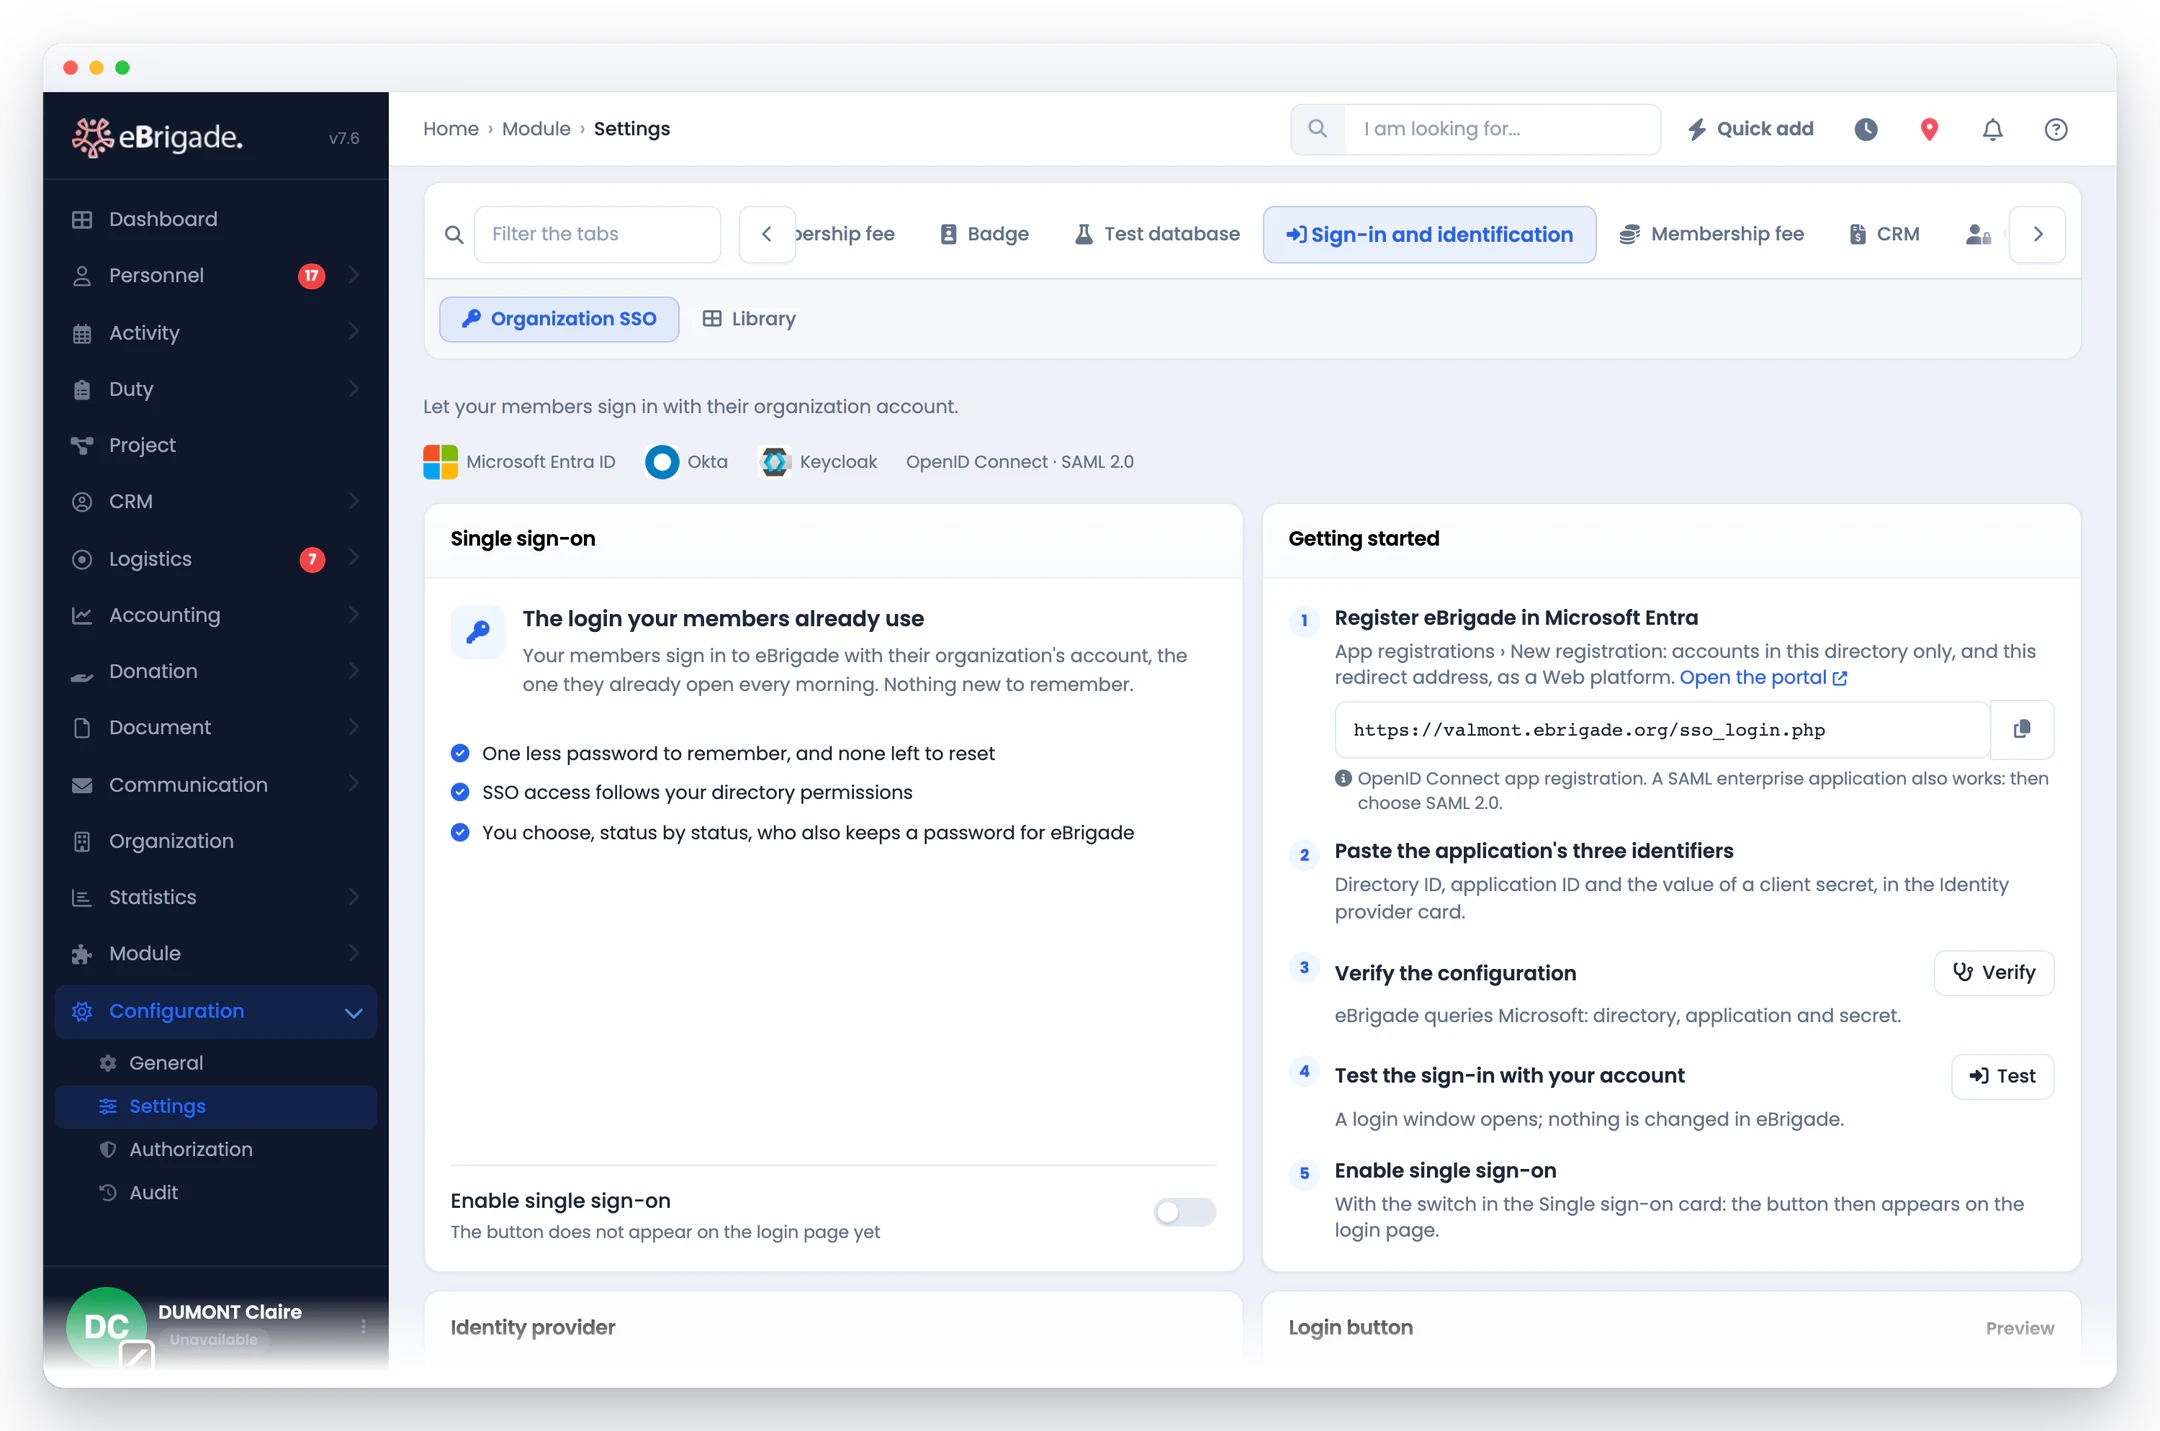
Abra Inicio de sesión e identificación › SSO de la organización, elija su protocolo y siga la guía de configuración para conectar su directorio. La pestaña Biblioteca, aparte, gestiona los métodos de acceso individuales y la identificación opcional para la selección.
Defina el texto, la imagen y el color del botón SSO de la página de acceso, así como el mensaje mostrado a los usuarios solo SSO en lugar de «¿Ha olvidado su contraseña?». Elija también, estado por estado, si se permite el acceso nativo de eBrigade y/o el SSO.
El empleado pulsa el botón SSO, se autentica en su directorio y eBrigade lo asocia a su cuenta existente mediante su UPN o su correo electrónico. La política del directorio se aplica a esta conexión SSO. Las cuentas de eBrigade y sus demás métodos de acceso se siguen gestionando en eBrigade.
No. El inicio de sesión con Google está incluido para todos y sigue disponible aunque el módulo SSO esté desactivado. En la pestaña Biblioteca, su interruptor aparece activado y bloqueado. La pestaña SSO de la organización mantiene aparte los ajustes de su directorio.
La pestaña Biblioteca reúne Google, Microsoft, Apple, Pro Santé Connect (con e-CPS), ProConnect y FranceConnect. Cada uno tiene su propia guía. Los cinco nuevos proveedores se configuran por separado y están desactivados por defecto. Elija por separado si aparecen en el inicio de sesión y si están disponibles para la captación; cada formulario elige después cuáles ofrecer. Antes de activarlos se necesitan las credenciales del proveedor, pruebas y las aprobaciones que correspondan.
No. Puede rellenar datos por adelantado y vincular la cuenta seleccionada a la candidatura. Los candidatos siempre pueden rellenar el formulario a mano; las etapas de selección, los documentos requeridos y las reglas de validación se siguen aplicando.
Dos protocolos, a elegir en la configuración del módulo. OpenID Connect / OAuth2 (flujo de código de autorización): Microsoft Entra ID (Azure AD), Keycloak, Google Workspace, Okta y la mayoría de soluciones empresariales. SAML 2.0: ADFS, Okta, Shibboleth y la federación RENATER; eBrigade le proporciona su Entity ID, su dirección de retorno (ACS) y sus metadatos para entregarlos a su proveedor, y se configura solo a partir de los metadatos del proveedor. Las respuestas SAML deben estar firmadas; el cierre de sesión único SAML (SLO) no está soportado.
Sí, si lo activa. Por defecto, el SSO asocia al empleado con su ficha existente, por su UPN o su correo. La opción «Crear la cuenta en el primer inicio de sesión» crea la ficha en la organización y el estado que usted elija, con el perfil Usuario, a partir del nombre y apellidos enviados por su proveedor. Las bajas y los cambios de grupo no se sincronizan: no es SCIM.
Sí. Son capas complementarias: la sincronización LDAP o la creación de cuentas en el primer inicio de sesión SSO alimentan las cuentas, el SSO delega la autenticación y el MFA añade un paso de verificación adicional.