

Modulo Cybersicurezza di eBrigade
Il Suo livello di sicurezza, valutato su 100 e correggibile con un clic
Un'unica dashboard che verifica in continuo la sua configurazione, le dice esattamente cosa rafforzare per primo, mostra su una mappa del mondo da dove si connettono gli utenti e le permette di interrompere all'istante una sessione sospetta. Quanto basta per rispondere a un CISO o a un bando di gara senza preparare un solo documento.
Incluso senza costi aggiuntivi in tutti i piani eBrigade, prova di 30 giorni senza carta di credito.
Illustrazione · dati di esempio
Cos'è il modulo Cybersicurezza di eBrigade?
Una dashboard di sicurezza integrata: un punteggio su 100, raccomandazioni prioritarie risolvibili con un clic, sessioni attive bloccabili all'istante e una mappa del mondo che mostra da dove provengono gli accessi. È inclusa senza costi aggiuntivi in ogni piano eBrigade.
La sicurezza è qualcosa che si spera più che misurare
Quanti account hanno davvero attivato il secondo fattore? Le Sue password scadono? Quanti amministratori hanno pieni poteri? I log di audit sono conservati abbastanza a lungo per un’indagine? Senza una dashboard dedicata, queste risposte vanno ricostruite a mano, una schermata di configurazione alla volta, e il giorno in cui un direttore IT, un CISO o un bando di gara chiede la prova della Sua postura di sicurezza, non ha nulla da mostrare. Nel frattempo, un tentativo di accesso brute force o una sessione aperta su un computer compromesso passa inosservato.
Una vista operativa sulla sicurezza, senza console esterna né costi aggiuntivi
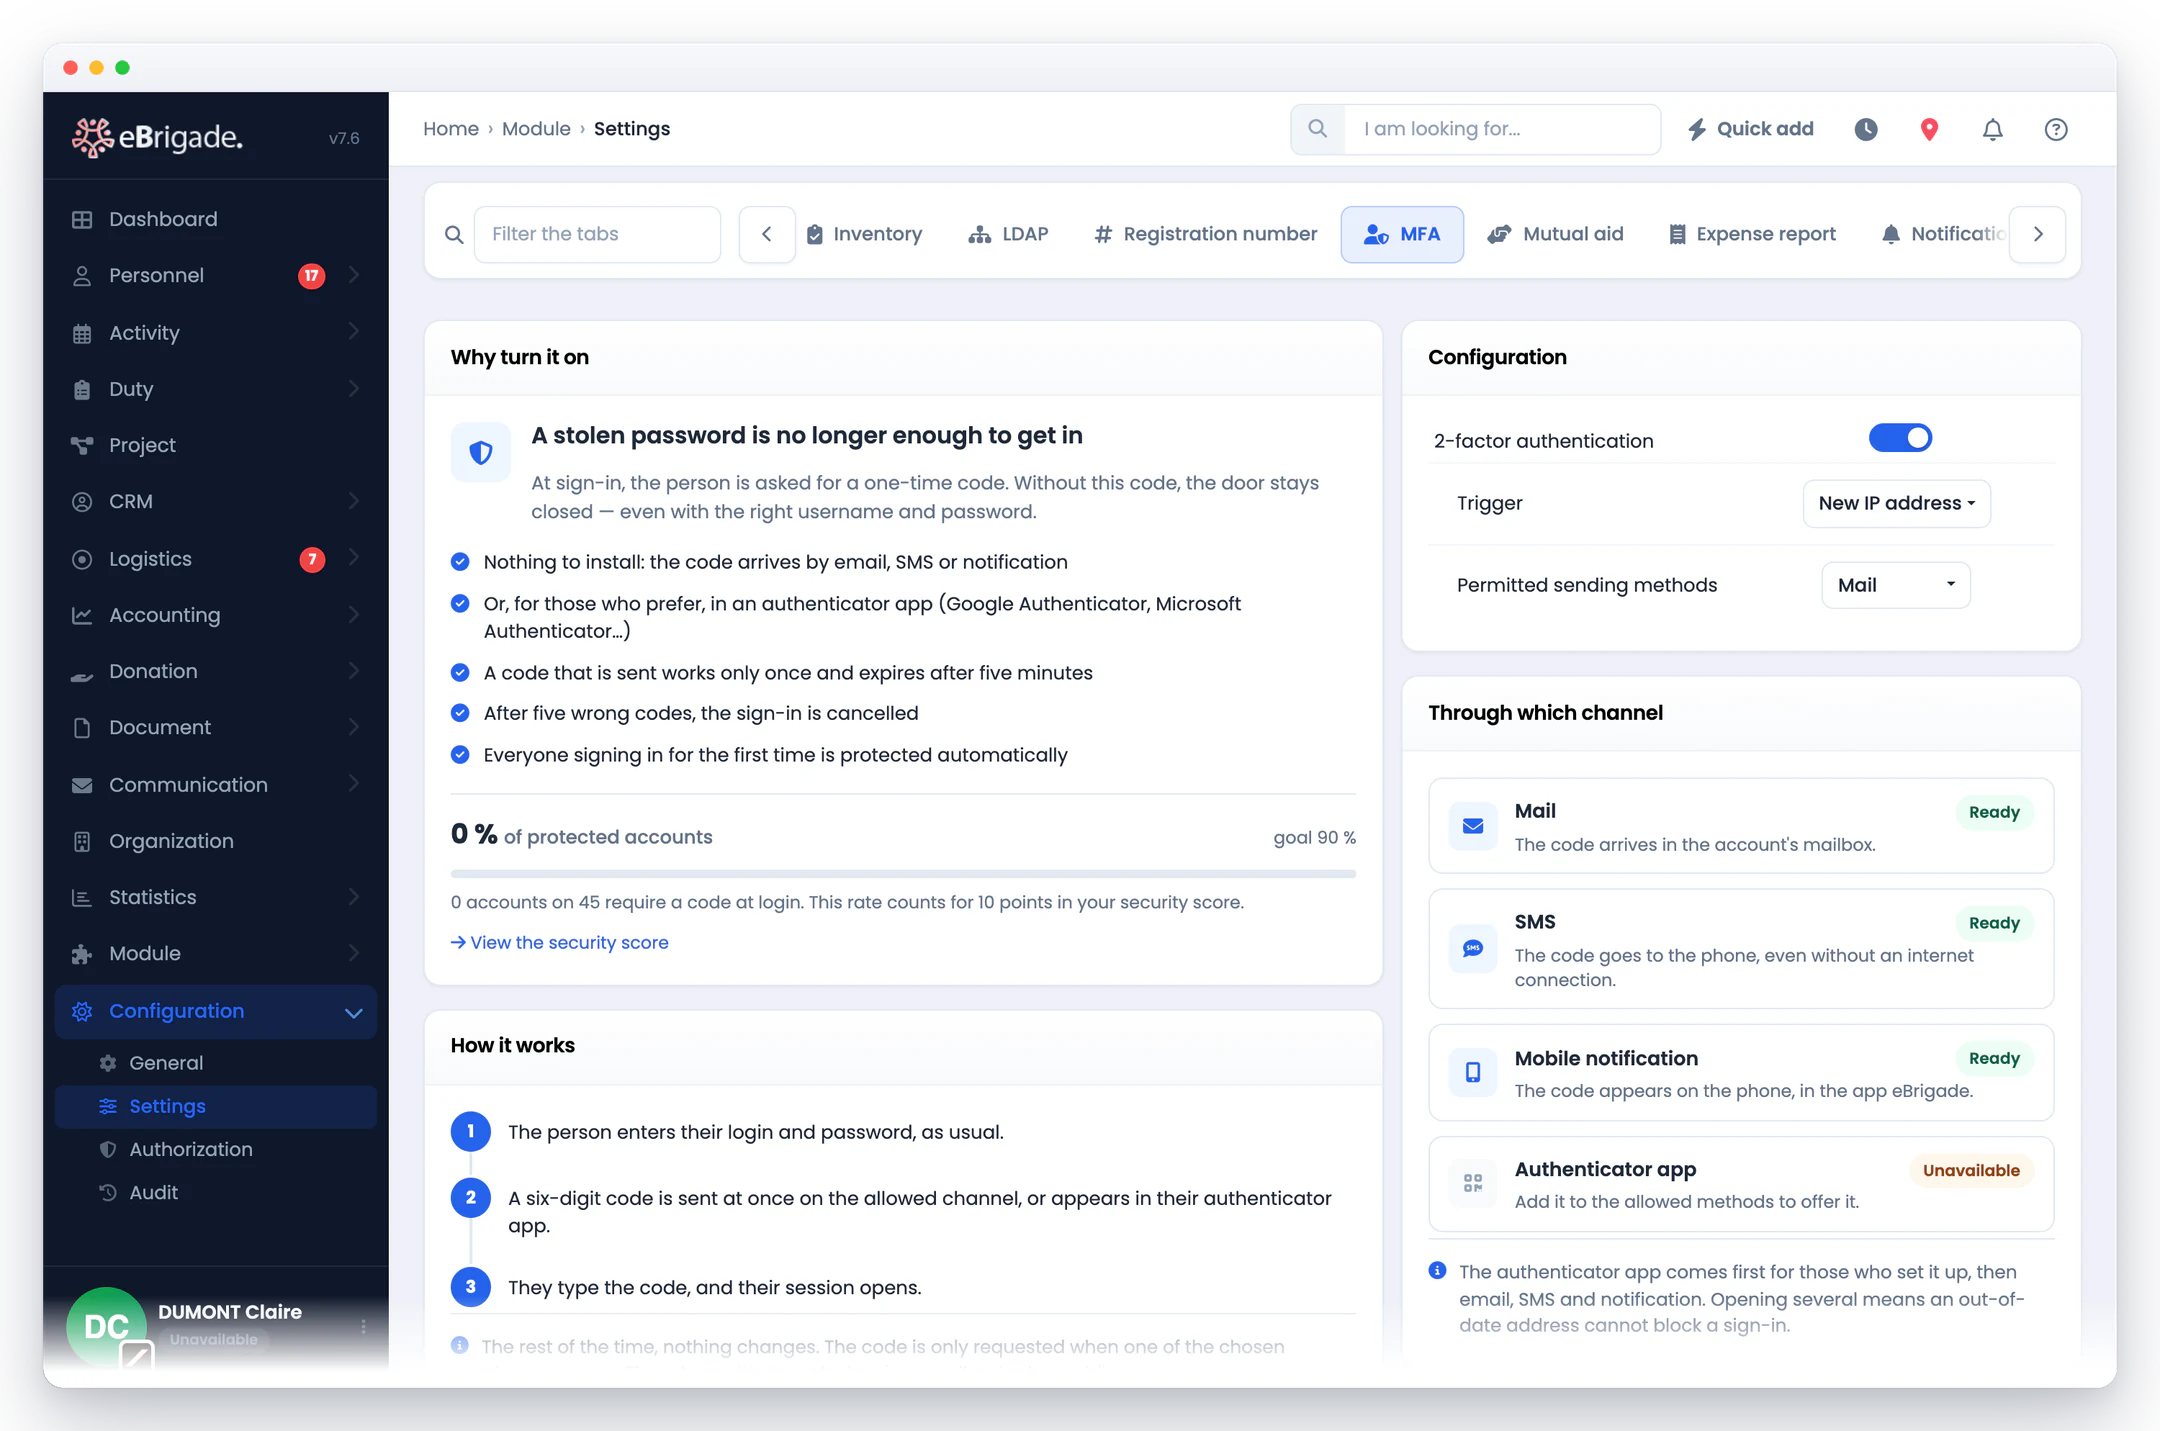
Il modulo riunisce, in un'unica schermata di eBrigade, l'audit della vostra configurazione, gli indicatori degli ultimi 30 giorni, la mappa degli accessi e il controllo delle sessioni attive. Ogni punto debole viene valutato, spiegato e accompagnato da un link diretto per correggerlo. Vedete a colpo d'occhio a che punto siete e cosa resta da rafforzare, e potete agire subito — bloccare un account, estendere l'MFA a tutti, allungare la conservazione dei log — senza lasciare la piattaforma.
Cosa si può fare con Cybersicurezza
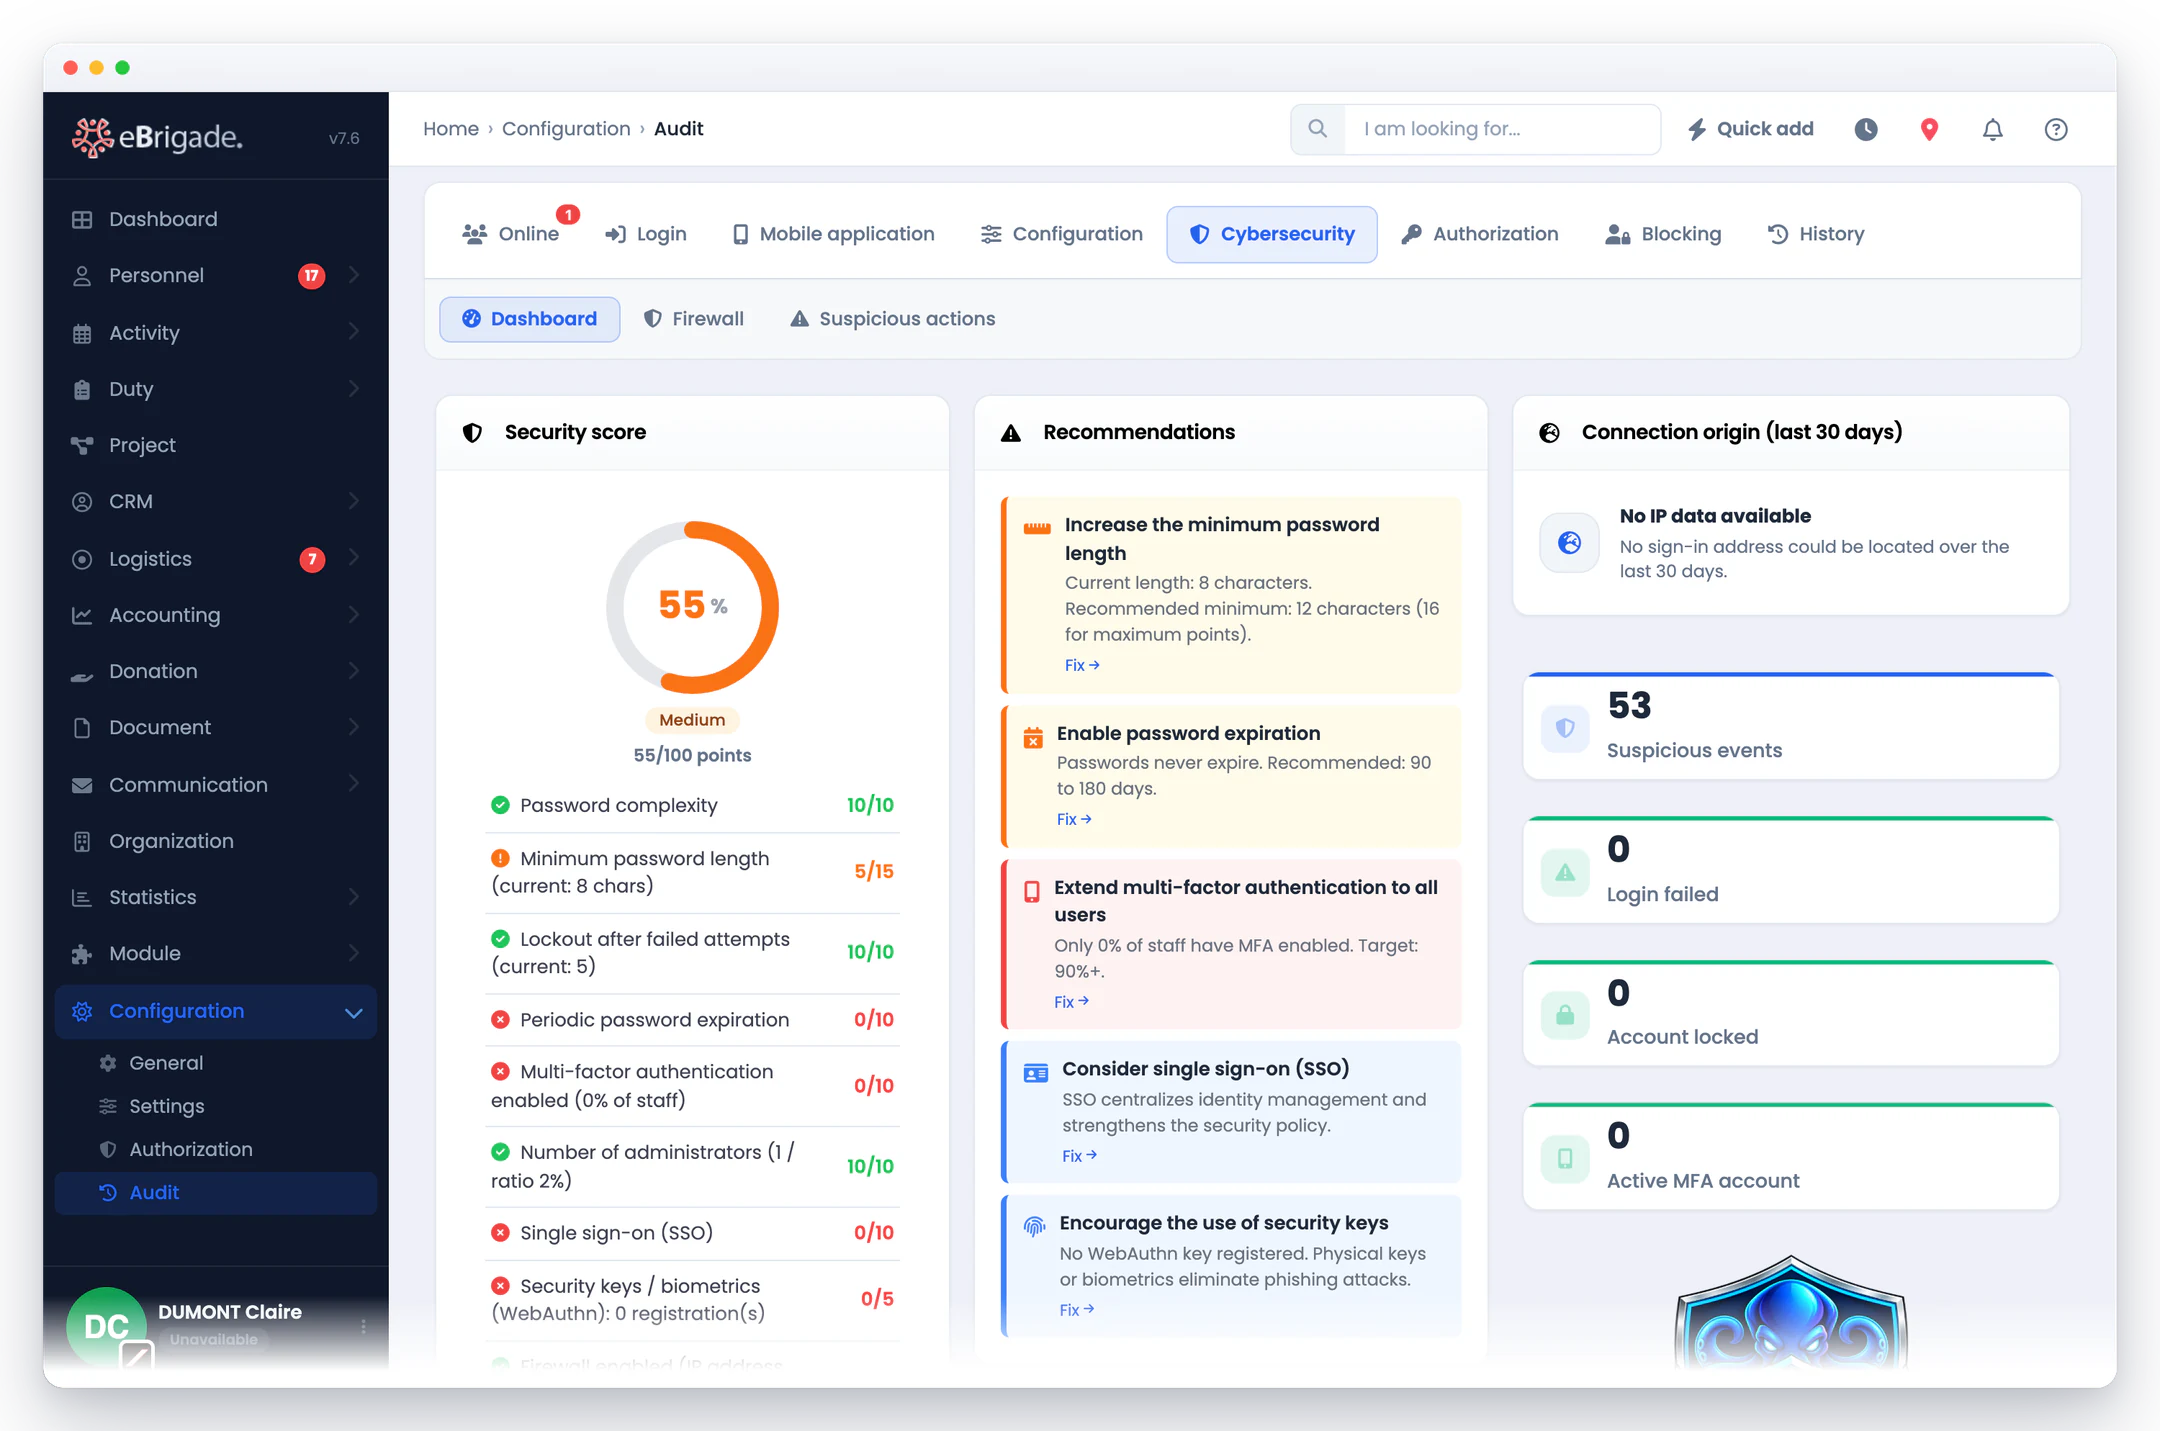
Otto criteri ponderati vengono valutati automaticamente — complessità (10) e lunghezza minima (15) della password, soglia di blocco dopo tentativi falliti (10), scadenza periodica (10), tasso di copertura MFA del personale (20), quota di account amministratore (10), SSO attivo (10), chiavi WebAuthn (5) e conservazione del registro di audit (10) — con dettaglio a spunte/croci e scala di punteggio per ogni riga.
Ogni punto debole genera una raccomandazione classificata come pericolo, avviso o informazione, spiegata in termini concreti (es. “solo il 60% del personale ha attivato l’MFA, obiettivo 90%”), con un link Correggi che porta alla schermata di configurazione esatta da modificare.
Gli indirizzi IP degli ultimi 30 giorni vengono geolocalizzati a blocchi tramite ip-api.com (con cache locale di 30 giorni), poi mostrati su una mappa Leaflet / OpenStreetMap. La dimensione di ogni punto riflette il volume di eventi, e un clic mostra città, paese e numero di accessi.
La vista degli utenti connessi elenca ogni sessione attiva con foto, inizio della connessione, ultima azione, sistema operativo, browser e indirizzo IP. Un solo pulsante blocca o sblocca un account all'istante: la sessione viene interrotta senza ritardo.
Dopo un numero configurabile di tentativi di accesso falliti, l'account interessato viene bloccato temporaneamente, poi sbloccato automaticamente dopo 30 minuti. La dashboard conta i tentativi falliti e gli account bloccati negli ultimi 30 giorni.
eBrigade supporta l'autenticazione WebAuthn (ES256 / P-256): Touch ID, Face ID, Windows Hello e chiavi di sicurezza fisiche USB/NFC. Le passkey sincronizzate (iCloud, gestori di password) sono riconosciute su più dispositivi, eliminando il rischio di phishing sugli account protetti.
E inoltre: Audit della configurazione, corretto con un clic
Cybersicurezza nell'app
Schermate dell'applicazione reale, non mock-up.
Passo dopo passo
- Verifichi il Suo punteggio di sicurezza
La dashboard calcola un punteggio su 100 a partire da 8 criteri ponderati (complessità e lunghezza della password, soglia di blocco, scadenza, tasso di copertura MFA, rapporto amministratori, SSO, chiavi WebAuthn, conservazione dei log) e mostra il dettaglio punto per punto con una spunta verde o una croce rossa per ogni criterio.
- Applicate le raccomandazioni prioritarie
Le vulnerabilità rilevate compaiono come raccomandazioni ordinate per gravità (pericolo, avviso, informazione), ciascuna spiegata in una frase e accompagnata da un link Correggi che porta direttamente alla schermata di impostazione giusta.
- Monitorare l’attività e la provenienza degli accessi
Quattro indicatori a 30 giorni (eventi sospetti, accessi falliti, account bloccati, account con MFA attiva) e una mappa mondiale degli IP geolocalizzati offrono una visione quasi in tempo reale di ciò che accade sulla vostra istanza.
- Riprendete il controllo delle sessioni
Dall'elenco degli utenti connessi vedete chi è online con sistema, browser e IP, e bloccate o sbloccate un account con un clic, con effetto immediato.
Domande frequenti
Come viene calcolato il punteggio di sicurezza?
Somma 8 criteri ponderati valutati automaticamente sulla Sua istanza: complessità delle password (10 punti), lunghezza minima (fino a 15), soglia di blocco dopo tentativi falliti (10), scadenza periodica (10), tasso di copertura MFA del personale (fino a 20), quota di account amministratore (10), SSO attivo (10), presenza di chiavi WebAuthn (5) e conservazione dei log di audit (10). Il totale, limitato a 100, è mostrato con il dettaglio punto per punto.
Il modulo blocca davvero una sessione in corso?
Sì. Dall’elenco degli utenti connessi vedete ogni sessione attiva (collaboratore, sistema, browser, IP, ultima azione), e un pulsante blocca subito l’account. L’utente non può più accedere né usare l’applicazione finché non lo sbloccate.
La geolocalizzazione IP è conforme al GDPR?
La mappa mostra una posizione approssimativa, a livello di città, ottenuta tramite il servizio ip-api.com e memorizzata in cache localmente. Serve a individuare un'origine di accesso insolita, non a tracciare un utente. La fonte è citata sotto la mappa, che viene visualizzata solo se le colonne di audit avanzato sono attive sulla vostra istanza.
Cosa sono gli “eventi sospetti” conteggiati su 30 giorni?
Sono voci del registro di audit della categoria sicurezza (in particolare accessi falliti e blocchi), aggregate su una finestra mobile di 30 giorni. La dashboard mostra anche il numero totale di tentativi di accesso falliti, il numero di account attualmente bloccati e il numero di account con MFA attiva.
Le passkey richiedono hardware particolare?
No. L’autenticazione WebAuthn funziona con la biometria già integrata nei dispositivi (Touch ID e Face ID su Apple, Windows Hello su PC) o con una chiave di sicurezza fisica USB/NFC. eBrigade supporta lo standard FIDO2 (ES256/P-256) e riconosce la stessa passkey sincronizzata su più dispositivi.
Il modulo Cybersicurezza è incluso in eBrigade?
Sì, è una delle funzionalità incluse. La dashboard si basa sui dati già presenti nella piattaforma (configurazione, log di audit, account, sessioni): più rafforzate le impostazioni e diffondete la MFA, più il vostro punteggio migliora — senza alcuna opzione da acquistare.