

Módulo de ciberseguridad de eBrigade
Su nivel de seguridad, puntuado sobre 100 y corregible con un clic
Un único panel que audita su configuración de forma continua, le dice exactamente qué reforzar primero, le muestra en un mapa mundial desde dónde se conectan sus usuarios y le permite cortar en el acto una sesión sospechosa. Suficiente para responder a un RSSI o a una licitación sin preparar un solo expediente.
Incluido sin coste adicional en todos los planes de eBrigade, prueba de 30 días sin tarjeta.
Ilustración · datos de ejemplo
¿Qué es el módulo Ciberseguridad de eBrigade?
Un panel de seguridad integrado: una puntuación sobre 100, recomendaciones priorizadas que se corrigen con un clic, sesiones activas que puede bloquear al instante y un mapa mundial que muestra desde dónde se conectan. Incluido sin coste adicional en todos los planes de eBrigade.
La seguridad se desea más de lo que se mide
¿Cuántas cuentas han activado realmente el segundo factor? ¿Caducan sus contraseñas? ¿Cuántos administradores tienen todos los permisos? ¿Conserva sus registros de auditoría el tiempo suficiente para una investigación? Sin un panel dedicado, estas respuestas hay que reconstruirlas a mano, pantalla de configuración por pantalla, y el día que una dirección de sistemas, un responsable de seguridad (CISO) o un pliego de licitación exige pruebas de su postura, no tiene nada que mostrar. Mientras tanto, un intento de acceso por fuerza bruta o una sesión abierta en un ordenador comprometido pasan desapercibidos.
Una visión operativa de la seguridad, sin consola externa ni coste adicional
El módulo reúne en una sola pantalla de eBrigade la auditoría de su configuración, los indicadores de los últimos 30 días, el mapa de conexiones y el control de las sesiones activas. Cada punto débil se puntúa, se explica y va acompañado de un enlace directo para corregirlo. Ve de un vistazo dónde está y qué falta por reforzar, y puede actuar de inmediato (bloquear una cuenta, generalizar el MFA, ampliar la conservación de registros) sin salir de la plataforma.
Lo que puede hacer con Ciberseguridad
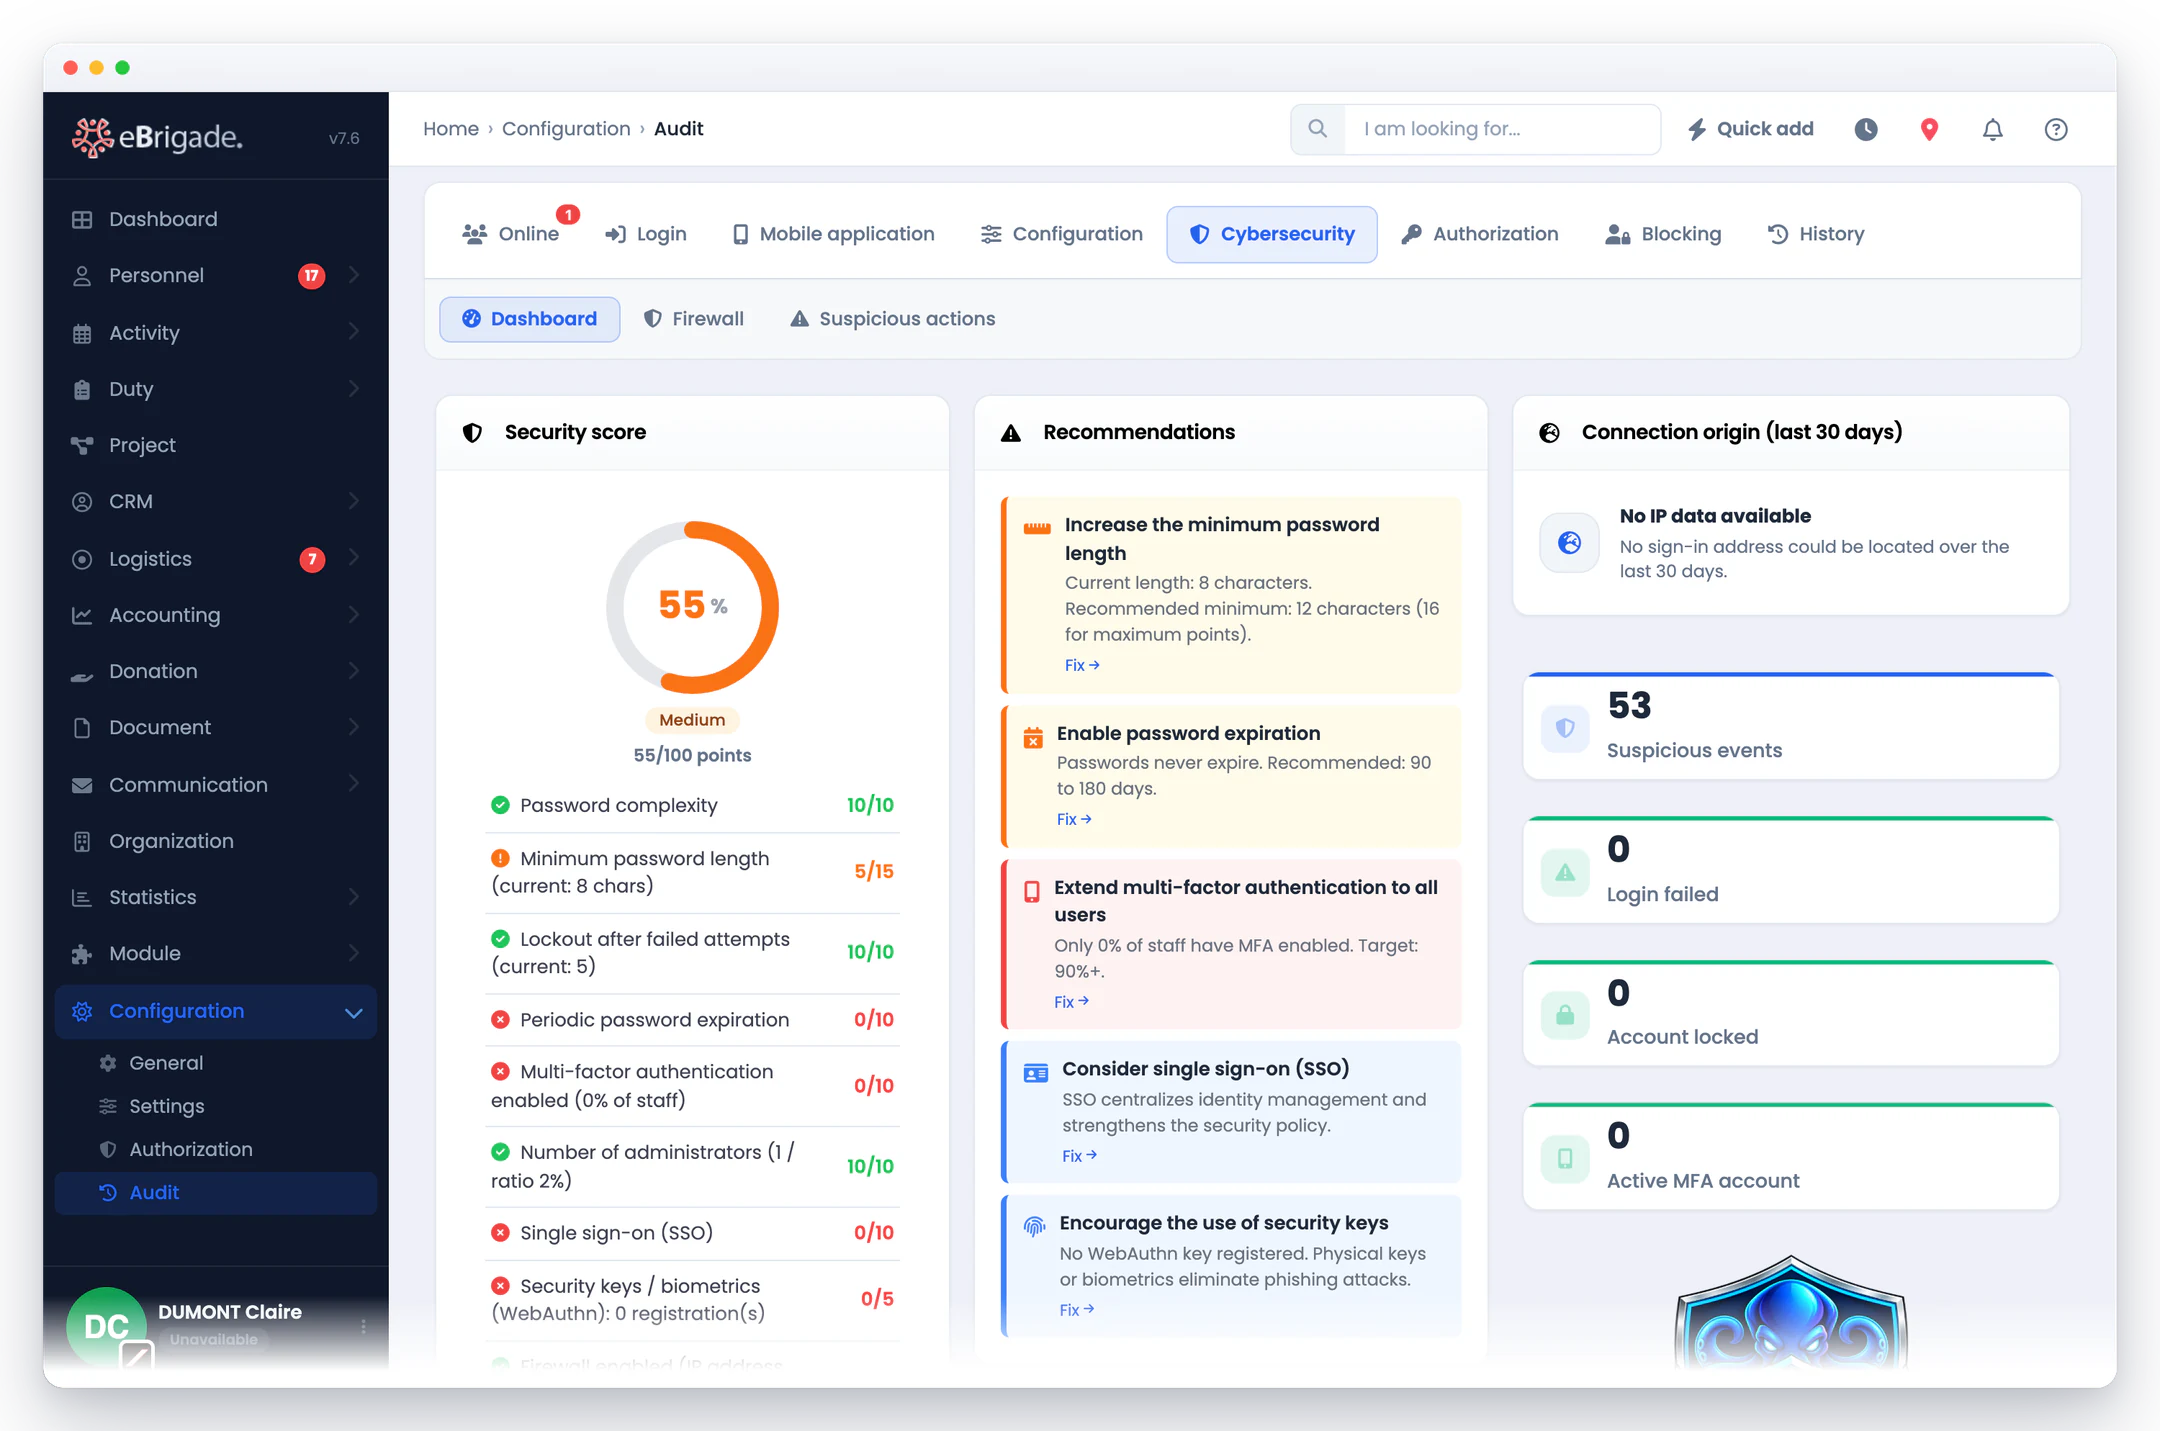
Se evalúan automáticamente ocho criterios ponderados: complejidad de contraseña (10) y longitud mínima (15), umbral de bloqueo tras intentos fallidos (10), caducidad periódica (10), tasa de MFA en el personal (20), proporción de cuentas de administrador (10), SSO activado (10), llaves WebAuthn (5) y conservación del registro de auditoría (10), con desglose de aciertos y fallos y la escala de puntuación de cada línea.
Cada debilidad genera una recomendación clasificada como peligro, advertencia o información, explicada en términos concretos (p. ej. “solo el 60 % del personal tiene MFA activado, objetivo 90 %”), con un enlace Corregir que lleva a la pantalla de configuración exacta.
Las direcciones IP de los últimos 30 días se geolocalizan por lotes mediante ip-api.com (con caché local de 30 días) y se muestran en un mapa Leaflet / OpenStreetMap. El tamaño de cada punto refleja el volumen de eventos y un clic muestra la ciudad, el país y el número de inicios de sesión.
La vista de usuarios conectados lista cada sesión activa con foto, inicio de sesión, última acción, sistema operativo, navegador y dirección IP. Un solo botón bloquea o desbloquea una cuenta al instante: la sesión se corta sin demora.
Tras un número configurable de intentos de conexión fallidos, la cuenta afectada se bloquea temporalmente y se desbloquea automáticamente a los 30 minutos. El panel contabiliza los intentos fallidos y las cuentas bloqueadas en 30 días.
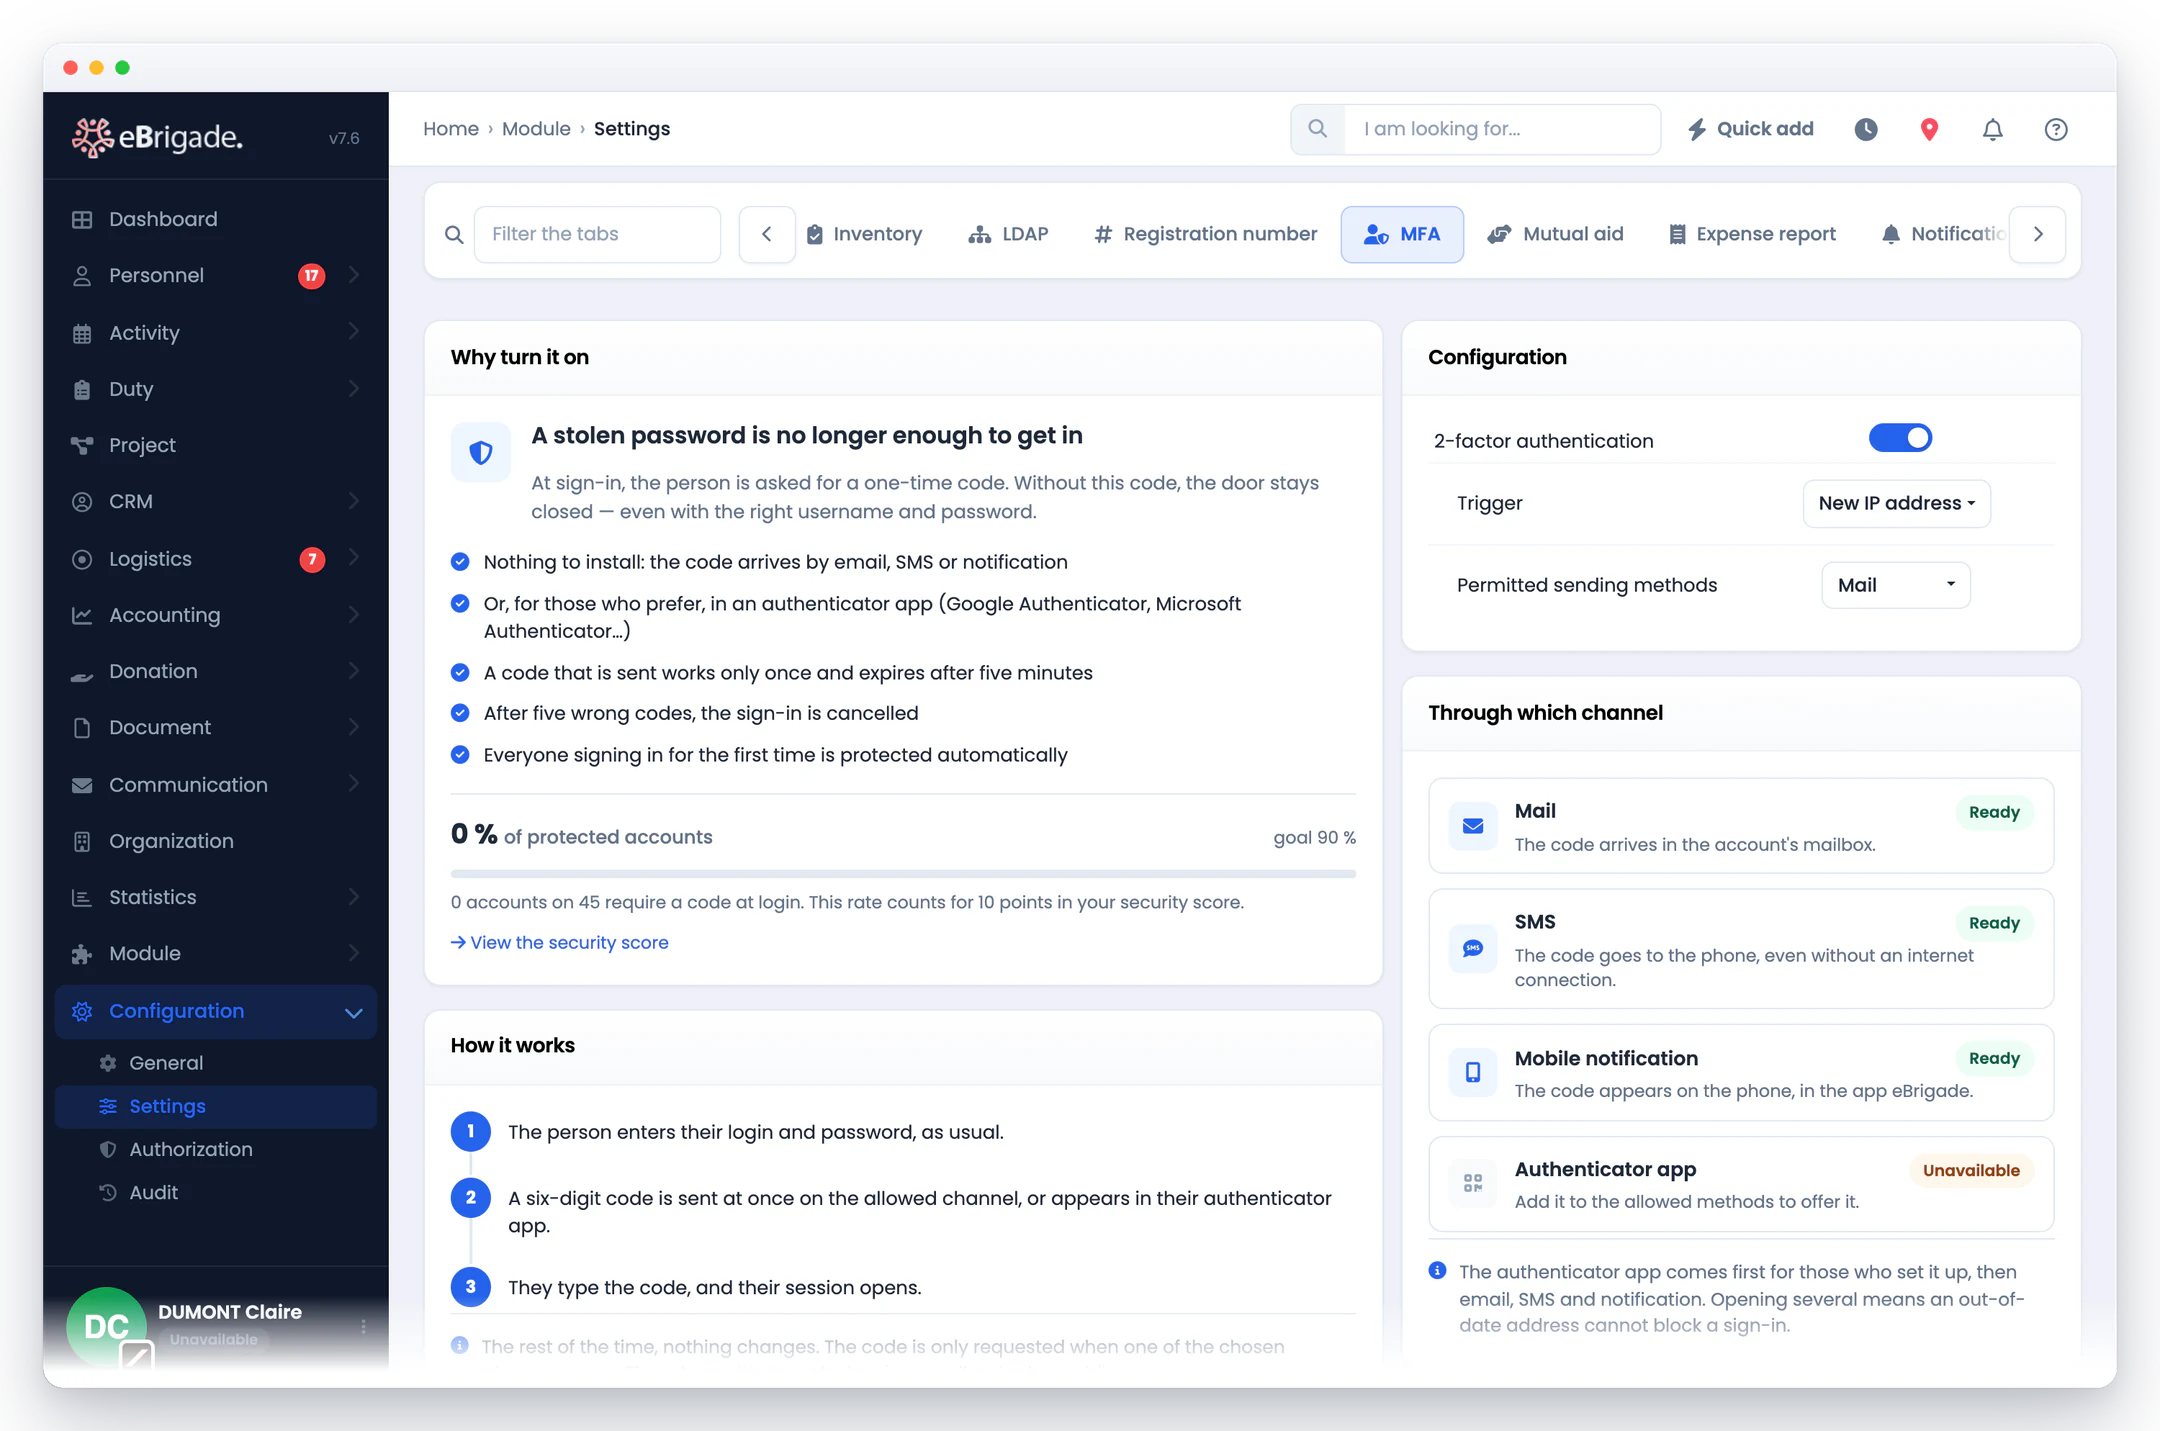
eBrigade admite la autenticación WebAuthn (ES256 / P-256): Touch ID, Face ID, Windows Hello y llaves de seguridad físicas USB/NFC. Las passkeys sincronizadas (iCloud, gestores de contraseñas) se reconocen en varios dispositivos, lo que elimina el riesgo de phishing en las cuentas equipadas.
Y además: Auditoría de configuración, corregida con un clic
Ciberseguridad en la app
Capturas de la aplicación real, no maquetas.
Paso a paso
- Consulte su puntuación de seguridad
El panel calcula una puntuación sobre 100 a partir de 8 criterios ponderados (complejidad y longitud de la contraseña, umbral de bloqueo, caducidad, tasa de cobertura MFA, proporción de administradores, SSO, llaves WebAuthn, conservación de registros) y muestra el desglose punto por punto con una marca verde o una cruz roja en cada criterio.
- Corrija las recomendaciones priorizadas
Los puntos débiles detectados aparecen como recomendaciones ordenadas por gravedad (peligro, aviso, información), cada una explicada en una frase y con un enlace Corregir que le lleva directamente a la pantalla de configuración adecuada.
- Supervise la actividad y el origen de los accesos
Cuatro indicadores a 30 días (eventos sospechosos, inicios de sesión fallidos, cuentas bloqueadas, cuentas con MFA activada) y un mapa mundial de IP geolocalizadas le dan una visión casi en tiempo real de lo que ocurre en su instancia.
- Recupere el control de las sesiones
Desde la lista de usuarios conectados, ve quién está en línea con su sistema, navegador e IP, y bloquea o desbloquea una cuenta con un clic, con efecto inmediato.
Preguntas frecuentes
¿Cómo se calcula la puntuación de seguridad?
Suma 8 criterios ponderados evaluados automáticamente en su instancia: complejidad de contraseña (10 puntos), longitud mínima (hasta 15), umbral de bloqueo tras intentos fallidos (10), caducidad periódica (10), tasa de MFA entre el personal (hasta 20), proporción de cuentas de administrador (10), SSO activado (10), presencia de llaves WebAuthn (5) y conservación del registro de auditoría (10). El total, limitado a 100, se muestra con el desglose punto por punto.
¿El módulo bloquea de verdad una sesión en curso?
Sí. Desde la lista de usuarios conectados, ve cada sesión activa (persona, sistema, navegador, IP, última acción), y un botón bloquea la cuenta al instante. El usuario ya no puede iniciar sesión ni usar la aplicación hasta que usted la desbloquee.
¿La geolocalización por IP cumple el RGPD?
El mapa muestra una ubicación aproximada, a nivel de ciudad, obtenida mediante el servicio ip-api.com y almacenada en caché local. Sirve para detectar un origen de conexión inusual, no para rastrear a un usuario. La fuente se cita bajo el mapa, y este solo se muestra si las columnas de auditoría reforzada están activadas en su instancia.
¿Qué son los «eventos sospechosos» contabilizados en 30 días?
Son entradas del registro de auditoría de la categoría seguridad (en particular fallos de inicio de sesión y bloqueos), agregadas en una ventana móvil de 30 días. El panel también muestra el número total de intentos de inicio de sesión fallidos, el número de cuentas bloqueadas actualmente y el número de cuentas con MFA activada.
¿Las passkeys requieren algún hardware especial?
No. La autenticación WebAuthn funciona con la biometría ya integrada en los dispositivos (Touch ID y Face ID en Apple, Windows Hello en PC) o con una llave de seguridad física USB/NFC. eBrigade es compatible con el estándar FIDO2 (ES256/P-256) y reconoce la misma passkey sincronizada en varios dispositivos.
¿Está incluido el módulo Ciberseguridad en eBrigade?
Sí, es una de las funciones incluidas. El panel se basa en datos ya presentes en la plataforma (configuración, registros de auditoría, cuentas, sesiones): cuanto más refuerce sus ajustes y despliegue la MFA, más mejora su puntuación, sin ninguna opción que comprar.