

eBrigade-module Cyberbeveiliging
Uw beveiligingsniveau, gescoord op 100 en met één klik te verbeteren
Eén dashboard dat uw configuratie continu controleert, precies zegt wat u eerst moet versterken, op een wereldkaart toont waar uw gebruikers inloggen en u een verdachte sessie ter plekke laat afsluiten. Genoeg om een CISO of aanbesteding te antwoorden zonder één dossier voor te bereiden.
Zonder meerkosten inbegrepen in elk eBrigade-abonnement, 30 dagen gratis proberen zonder creditcard.
Illustratie · voorbeeldgegevens
Wat is de module Cyberbeveiliging van eBrigade?
Een ingebouwd beveiligingsdashboard: een score op 100, geprioriteerde aanbevelingen die u met één klik oplost, actieve sessies die u direct blokkeert en een wereldkaart die toont waar wordt ingelogd. Zonder meerprijs inbegrepen in elk eBrigade-abonnement.
Beveiliging is iets waar u meer op hoopt dan dat u het meet
Hoeveel accounts hebben de tweede factor echt ingeschakeld? Verlopen uw wachtwoorden? Hoeveel beheerders hebben volledige rechten? Worden uw auditlogs lang genoeg bewaard voor een onderzoek? Zonder speciaal dashboard moet u die antwoorden handmatig bij elkaar zoeken, scherm voor scherm — en op de dag dat een IT-directeur, een CISO of een aanbesteding bewijs van uw beveiliging vraagt, heeft u niets te laten zien. Intussen blijft een brute-force-inlogpoging of een sessie op een gecompromitteerde computer onopgemerkt.
Een operationeel beveiligingsoverzicht, zonder externe console of extra kosten
De module brengt op één eBrigade-scherm de audit van uw configuratie samen, indicatoren over de laatste 30 dagen, de loginkaart en controle over actieve sessies. Elke zwakke plek krijgt een score, uitleg en een directe link om ze te verhelpen. U ziet in één oogopslag waar u staat en wat nog versterkt moet worden, en u kunt meteen handelen — een account blokkeren, MFA voor iedereen invoeren, de bewaartermijn van logs verlengen — zonder het platform te verlaten.
Wat u kunt doen met Cyberbeveiliging
Acht gewogen criteria worden automatisch beoordeeld — wachtwoordcomplexiteit (10) en minimale lengte (15), blokkeringsdrempel na mislukte pogingen (10), periodiek verlopen (10), MFA-dekking onder het personeel (20), aandeel beheerdersaccounts (10), SSO ingeschakeld (10), WebAuthn-sleutels (5) en bewaartermijn van het auditlogboek (10) — met een overzicht met vinkjes/kruisjes en de puntenschaal per regel.
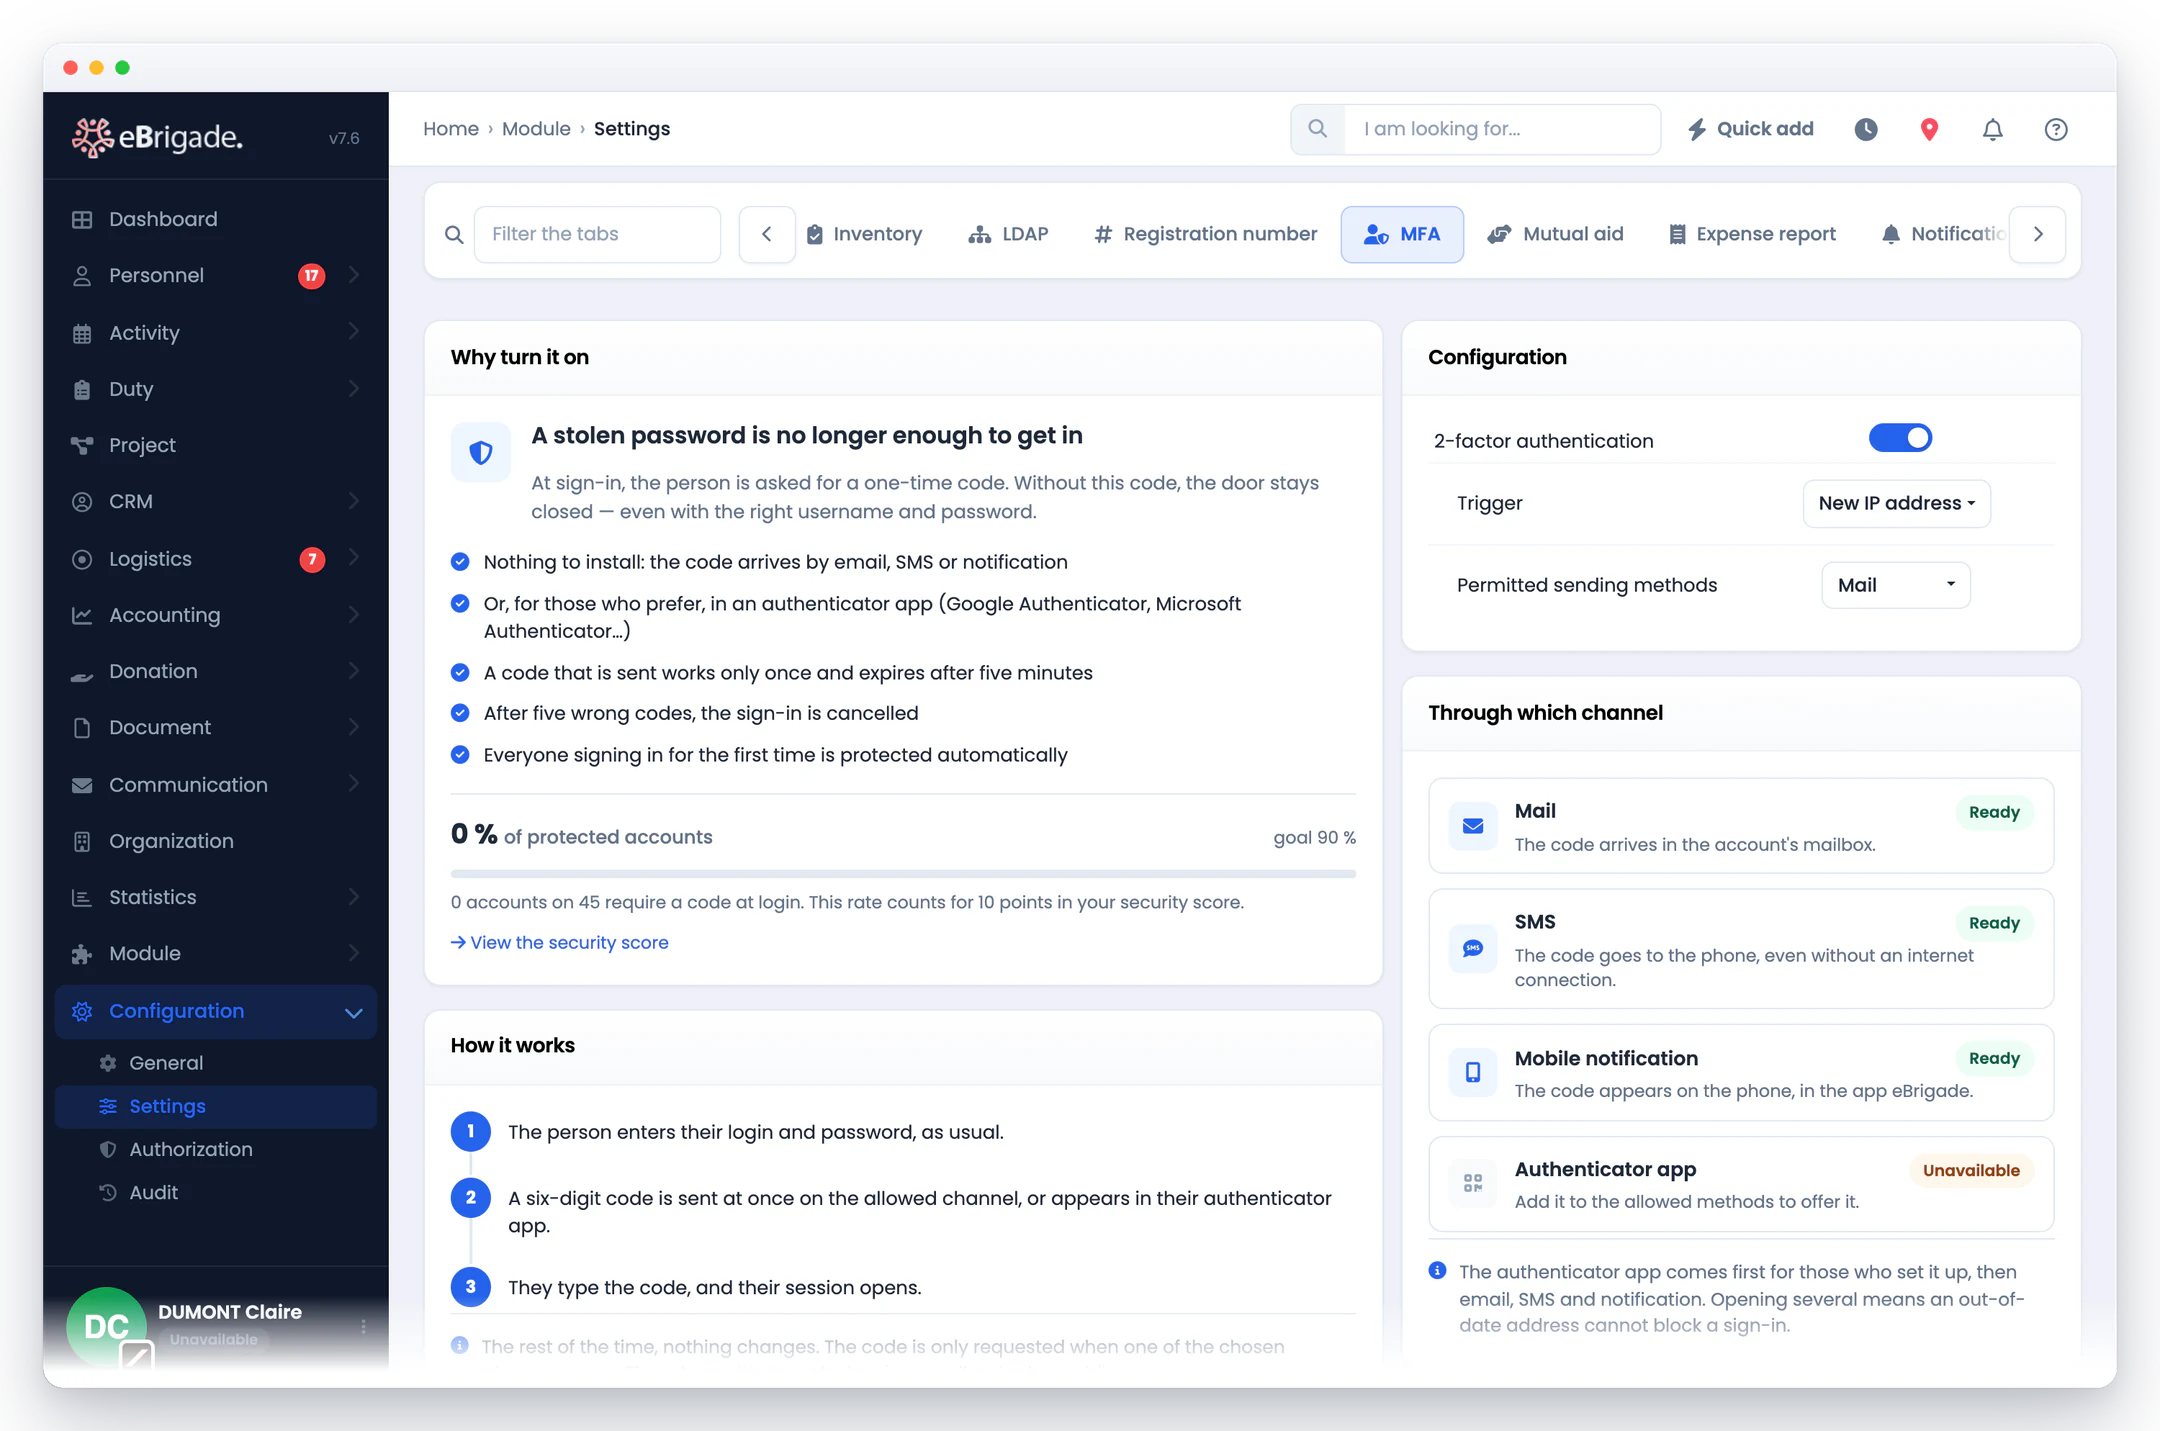
Elke zwakke plek levert een aanbeveling op van het type gevaar, waarschuwing of informatie, concreet uitgelegd (bv. “slechts 60% van het personeel heeft MFA ingeschakeld, doel 90%”), met een link Oplossen naar het exacte configuratiescherm.
IP-adressen van de laatste 30 dagen worden in batches gegeolokaliseerd via ip-api.com (met een lokale cache van 30 dagen) en vervolgens op een Leaflet / OpenStreetMap-kaart weergegeven. De grootte van elke stip geeft het aantal gebeurtenissen weer; een klik toont stad, land en aantal aanmeldingen.
Het overzicht van ingelogde gebruikers toont elke actieve sessie met foto, begin van de sessie, laatste actie, besturingssysteem, browser en IP-adres. Met één knop blokkeert of deblokkeert u een account direct — de sessie wordt meteen verbroken.
Na een instelbaar aantal mislukte inlogpogingen wordt het betreffende account tijdelijk geblokkeerd en na 30 minuten automatisch vrijgegeven. Het dashboard telt mislukte pogingen en geblokkeerde accounts over 30 dagen.
eBrigade ondersteunt WebAuthn-authenticatie (ES256 / P-256): Touch ID, Face ID, Windows Hello en fysieke USB/NFC-beveiligingssleutels. Gesynchroniseerde passkeys (iCloud, wachtwoordmanagers) werken op meerdere apparaten, wat phishing op uitgeruste accounts uitsluit.
En verder: Configuratie-audit, met één klik opgelost
Cyberbeveiliging in de app
Schermafbeeldingen van de echte applicatie, geen mock-ups.
Stap voor stap
- Controleer uw beveiligingsscore
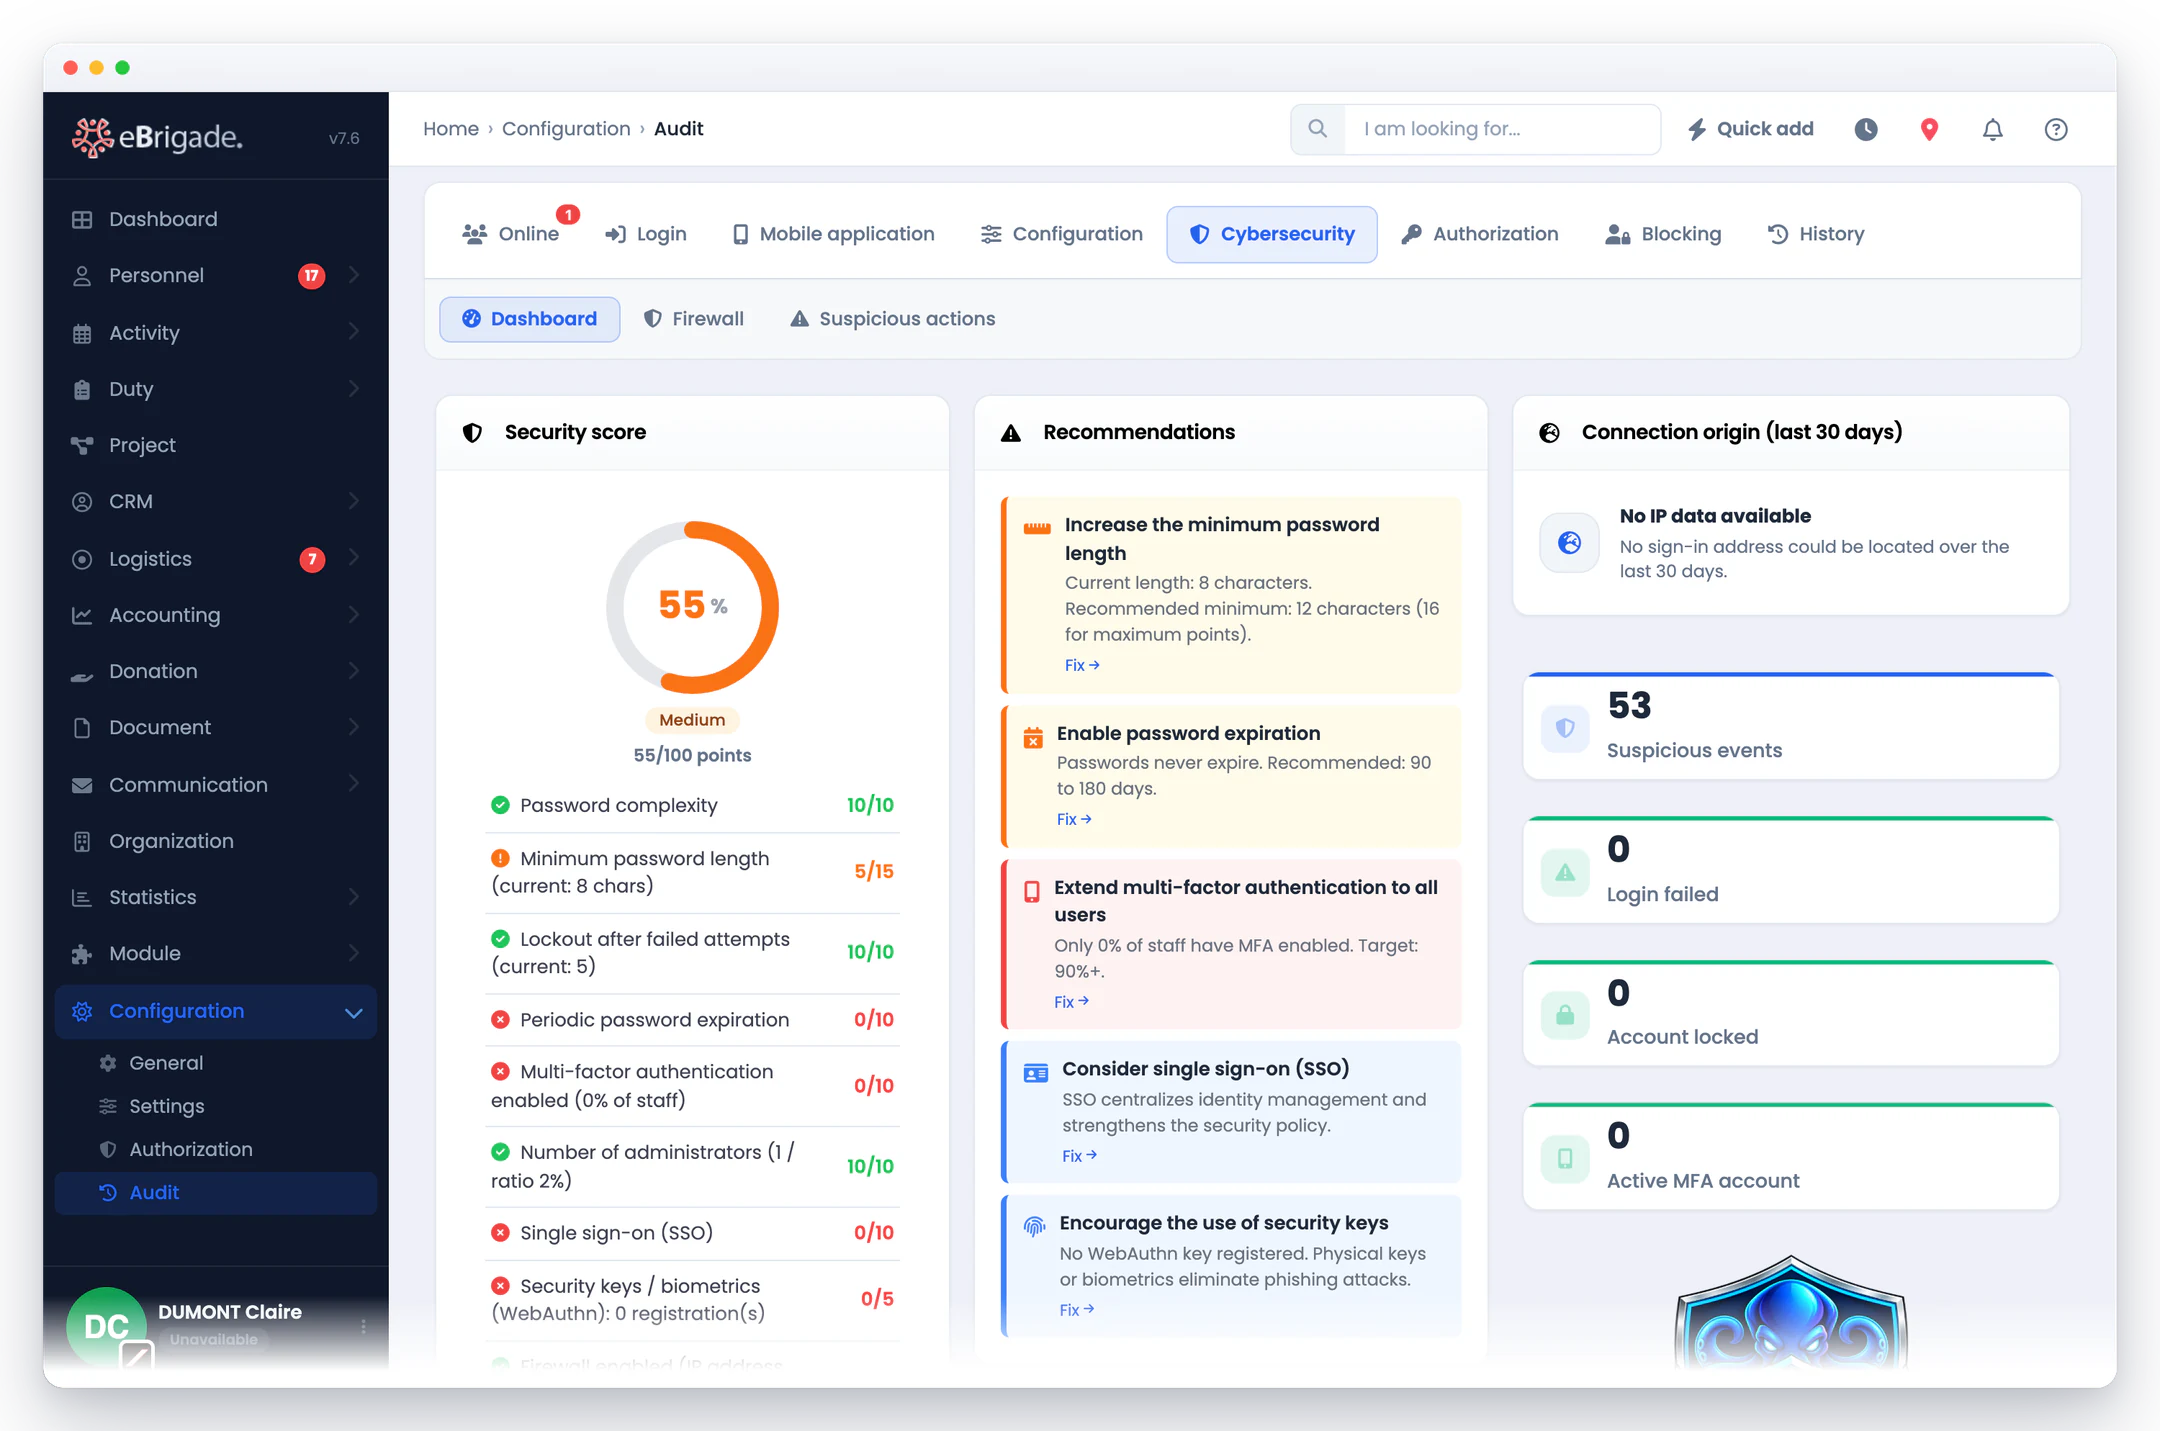
Het dashboard berekent een score op 100 uit 8 gewogen criteria (complexiteit en lengte van wachtwoorden, blokkeringsdrempel, verloop, MFA-dekking, aandeel beheerders, SSO, WebAuthn-sleutels, bewaartermijn van logs) en toont de opbouw punt voor punt met een groen vinkje of rood kruis per criterium.
- Los de geprioriteerde aanbevelingen op
Gevonden zwakke punten verschijnen als aanbevelingen, gerangschikt naar ernst (gevaar, waarschuwing, informatie), elk in één zin uitgelegd en voorzien van een link Oplossen die u direct naar het juiste instellingenscherm brengt.
- Volg de activiteit en de herkomst van logins
Vier indicatoren over 30 dagen (verdachte gebeurtenissen, mislukte inlogs, geblokkeerde accounts, accounts met MFA) en een wereldkaart van gelokaliseerde IP's geven u een bijna-realtime beeld van wat er op uw omgeving gebeurt.
- Krijg weer grip op uw sessies
In de lijst van ingelogde gebruikers ziet u wie online is, met systeem, browser en IP, en blokkeert of deblokkeert u met één klik een account, met onmiddellijke werking.
Veelgestelde vragen
Hoe wordt de beveiligingsscore berekend?
Hij telt 8 gewogen criteria op die automatisch op uw omgeving worden beoordeeld: wachtwoordcomplexiteit (10 punten), minimale lengte (tot 15), blokkeringsdrempel na mislukte pogingen (10), periodiek verlopen (10), MFA-dekking onder medewerkers (tot 20), aandeel beheerdersaccounts (10), SSO ingeschakeld (10), aanwezigheid van WebAuthn-sleutels (5) en bewaartermijn van auditlogs (10). Het totaal, met een maximum van 100, wordt met een uitsplitsing per punt getoond.
Blokkeert de module echt een lopende sessie?
Ja. In de lijst met aangemelde gebruikers ziet u elke actieve sessie (medewerker, systeem, browser, IP, laatste actie), en met een knop blokkeert u het account direct. De gebruiker kan dan niet meer inloggen of de applicatie gebruiken totdat u de blokkering opheft.
Voldoet IP-geolocatie aan de AVG (GDPR)?
De kaart toont een geschatte locatie op stadsniveau, verkregen via de dienst ip-api.com en lokaal gecachet. Ze dient om een ongebruikelijke loginherkomst op te merken, niet om een gebruiker te volgen. De bron staat onder de kaart vermeld, en de kaart verschijnt alleen als de uitgebreide auditkolommen op uw instantie zijn ingeschakeld.
Wat zijn de „verdachte gebeurtenissen” die over 30 dagen worden geteld?
Het zijn auditlogregels in de beveiligingscategorie (met name mislukte aanmeldingen en blokkeringen), opgeteld over een voortschrijdende periode van 30 dagen. Het dashboard toont ook het totaal aantal mislukte aanmeldpogingen, het aantal momenteel geblokkeerde accounts en het aantal accounts met MFA.
Hebben passkeys speciale hardware nodig?
Nee. WebAuthn-authenticatie werkt met de biometrie die al in toestellen zit (Touch ID en Face ID bij Apple, Windows Hello op pc’s) of met een fysieke USB/NFC-beveiligingssleutel. eBrigade ondersteunt de FIDO2-standaard (ES256/P-256) en herkent dezelfde gesynchroniseerde passkey op meerdere toestellen.
Is de module Cyberbeveiliging inbegrepen in eBrigade?
Ja, het is een van de inbegrepen functies. Het dashboard steunt op gegevens die al in het platform staan (configuratie, auditlogboeken, accounts, sessies); hoe meer u uw instellingen aanscherpt en MFA uitrolt, hoe beter uw score — zonder optie om bij te kopen.