

وحدة الأمن السيبراني من eBrigade
وضعكم الأمني، مُقيَّمًا من 100 وقابلًا للإصلاح بنقرة واحدة
لوحة واحدة تدقق إعداداتكم باستمرار، وتخبركم بدقة بما يجب تحصينه أولًا، وتُظهر على خريطة عالمية من أين يسجل مستخدموكم الدخول، وتتيح قطع جلسة مشبوهة فورًا. ما يكفي للرد على مسؤول أمن المعلومات أو على مناقصة دون إعداد أي ملف.
مضمّن دون تكلفة إضافية في كل باقات eBrigade، تجربة 30 يوماً دون بطاقة بنكية.
توضيح · بيانات نموذجية
ما هي وحدة الأمن السيبراني في eBrigade؟
لوحة أمان مدمجة: درجة من 100، وتوصيات مرتبة حسب الأولوية يمكن معالجتها بنقرة واحدة، وجلسات نشطة يمكن حظرها فورًا، وخريطة عالمية تُظهر مصادر تسجيلات الدخول. مشمولة دون تكلفة إضافية في كل باقات eBrigade.
الأمان أمر نتمناه أكثر مما نقيسه
كم حساباً فعّل فعلاً العامل الثاني؟ هل تنتهي صلاحية كلمات المرور لديكم؟ كم مسؤولاً يملك صلاحيات كاملة؟ هل تُحفظ سجلات التدقيق مدة كافية لإجراء تحقيق؟ بدون لوحة متابعة مخصصة، يجب تجميع هذه الإجابات يدوياً، شاشة إعدادات تلو الأخرى — ويوم يطلب مدير تقنية المعلومات أو مسؤول أمن المعلومات أو مناقصة دليلاً على وضعكم الأمني، لا تجدون ما تقدّمونه. وفي الأثناء، تمر محاولة دخول بالقوة الغاشمة أو جلسة مفتوحة على حاسوب مخترق دون أن يلاحظها أحد.
رؤية أمنية تشغيلية، دون لوحة خارجية أو تكلفة إضافية
تجمع الوحدة في شاشة واحدة من eBrigade تدقيق إعداداتكم ومؤشرات آخر 30 يومًا وخريطة تسجيلات الدخول والتحكم في الجلسات النشطة. تُقيَّم كل ثغرة وتُشرح ويُرفق بها رابط مباشر لإصلاحها. فترون بنظرة واحدة موقعكم وما يحتاج إلى تعزيز، ويمكنكم التصرف فورًا — حظر حساب، أو تعميم المصادقة متعددة العوامل (MFA)، أو تمديد الاحتفاظ بالسجلات — دون مغادرة المنصة.
ما يمكنكم فعله مع الأمن السيبراني
تُقيَّم ثمانية معايير موزونة تلقائيًا: تعقيد كلمة المرور (10) والحد الأدنى لطولها (15)، وعتبة القفل بعد المحاولات الفاشلة (10)، والانتهاء الدوري (10)، ونسبة تغطية MFA بين الموظفين (20)، ونسبة حسابات المسؤولين (10)، وتفعيل SSO (10)، ومفاتيح WebAuthn (5)، ومدة الاحتفاظ بسجل التدقيق (10)، مع تفصيل بعلامات صح/خطأ وسلّم التنقيط لكل بند.
تولّد كل ثغرة توصية مصنّفة خطرًا أو تحذيرًا أو معلومة، مشروحة بعبارات ملموسة (مثل «60% فقط من الموظفين فعّلوا MFA، والهدف 90%»)، مع رابط «إصلاح» يقود إلى شاشة الإعداد المطلوب تعديلها بالضبط.
تُحدَّد مواقع عناوين IP لآخر 30 يوماً على دفعات عبر ip-api.com (مع ذاكرة تخزين محلية لمدة 30 يوماً)، ثم تُعرض على خريطة Leaflet / OpenStreetMap. يعكس حجم كل نقطة عدد الأحداث، وتكشف نقرة واحدة عن المدينة والبلد وعدد عمليات الدخول.
تعرض شاشة المستخدمين المتصلين كل جلسة نشطة مع الصورة وبداية الاتصال وآخر إجراء ونظام التشغيل والمتصفح وعنوان IP. وبزر واحد يُحظر الحساب أو يُرفع حظره فورًا، وتُقطع الجلسة دون تأخير.
بعد عدد قابل للضبط من محاولات الدخول الفاشلة، يُقفل الحساب المعني مؤقتًا، ثم يُفتح تلقائيًا بعد 30 دقيقة. وتحصي لوحة المعلومات المحاولات الفاشلة والحسابات المحظورة على مدى 30 يومًا.
تدعم eBrigade مصادقة WebAuthn (ES256 / P-256): Touch ID وFace ID وWindows Hello ومفاتيح الأمان المادية USB/NFC. ويُتعرَّف على مفاتيح المرور المتزامنة (iCloud، مديرو كلمات المرور) عبر عدة أجهزة، ما يقضي على خطر التصيّد في الحسابات المجهّزة.
وأيضًا: تدقيق الإعدادات وإصلاحها بنقرة واحدة
الأمن السيبراني في التطبيق
لقطات شاشة من التطبيق الحقيقي، وليست نماذج تصميم.
خطوة بخطوة
- تحقّقوا من درجة الأمان لديكم
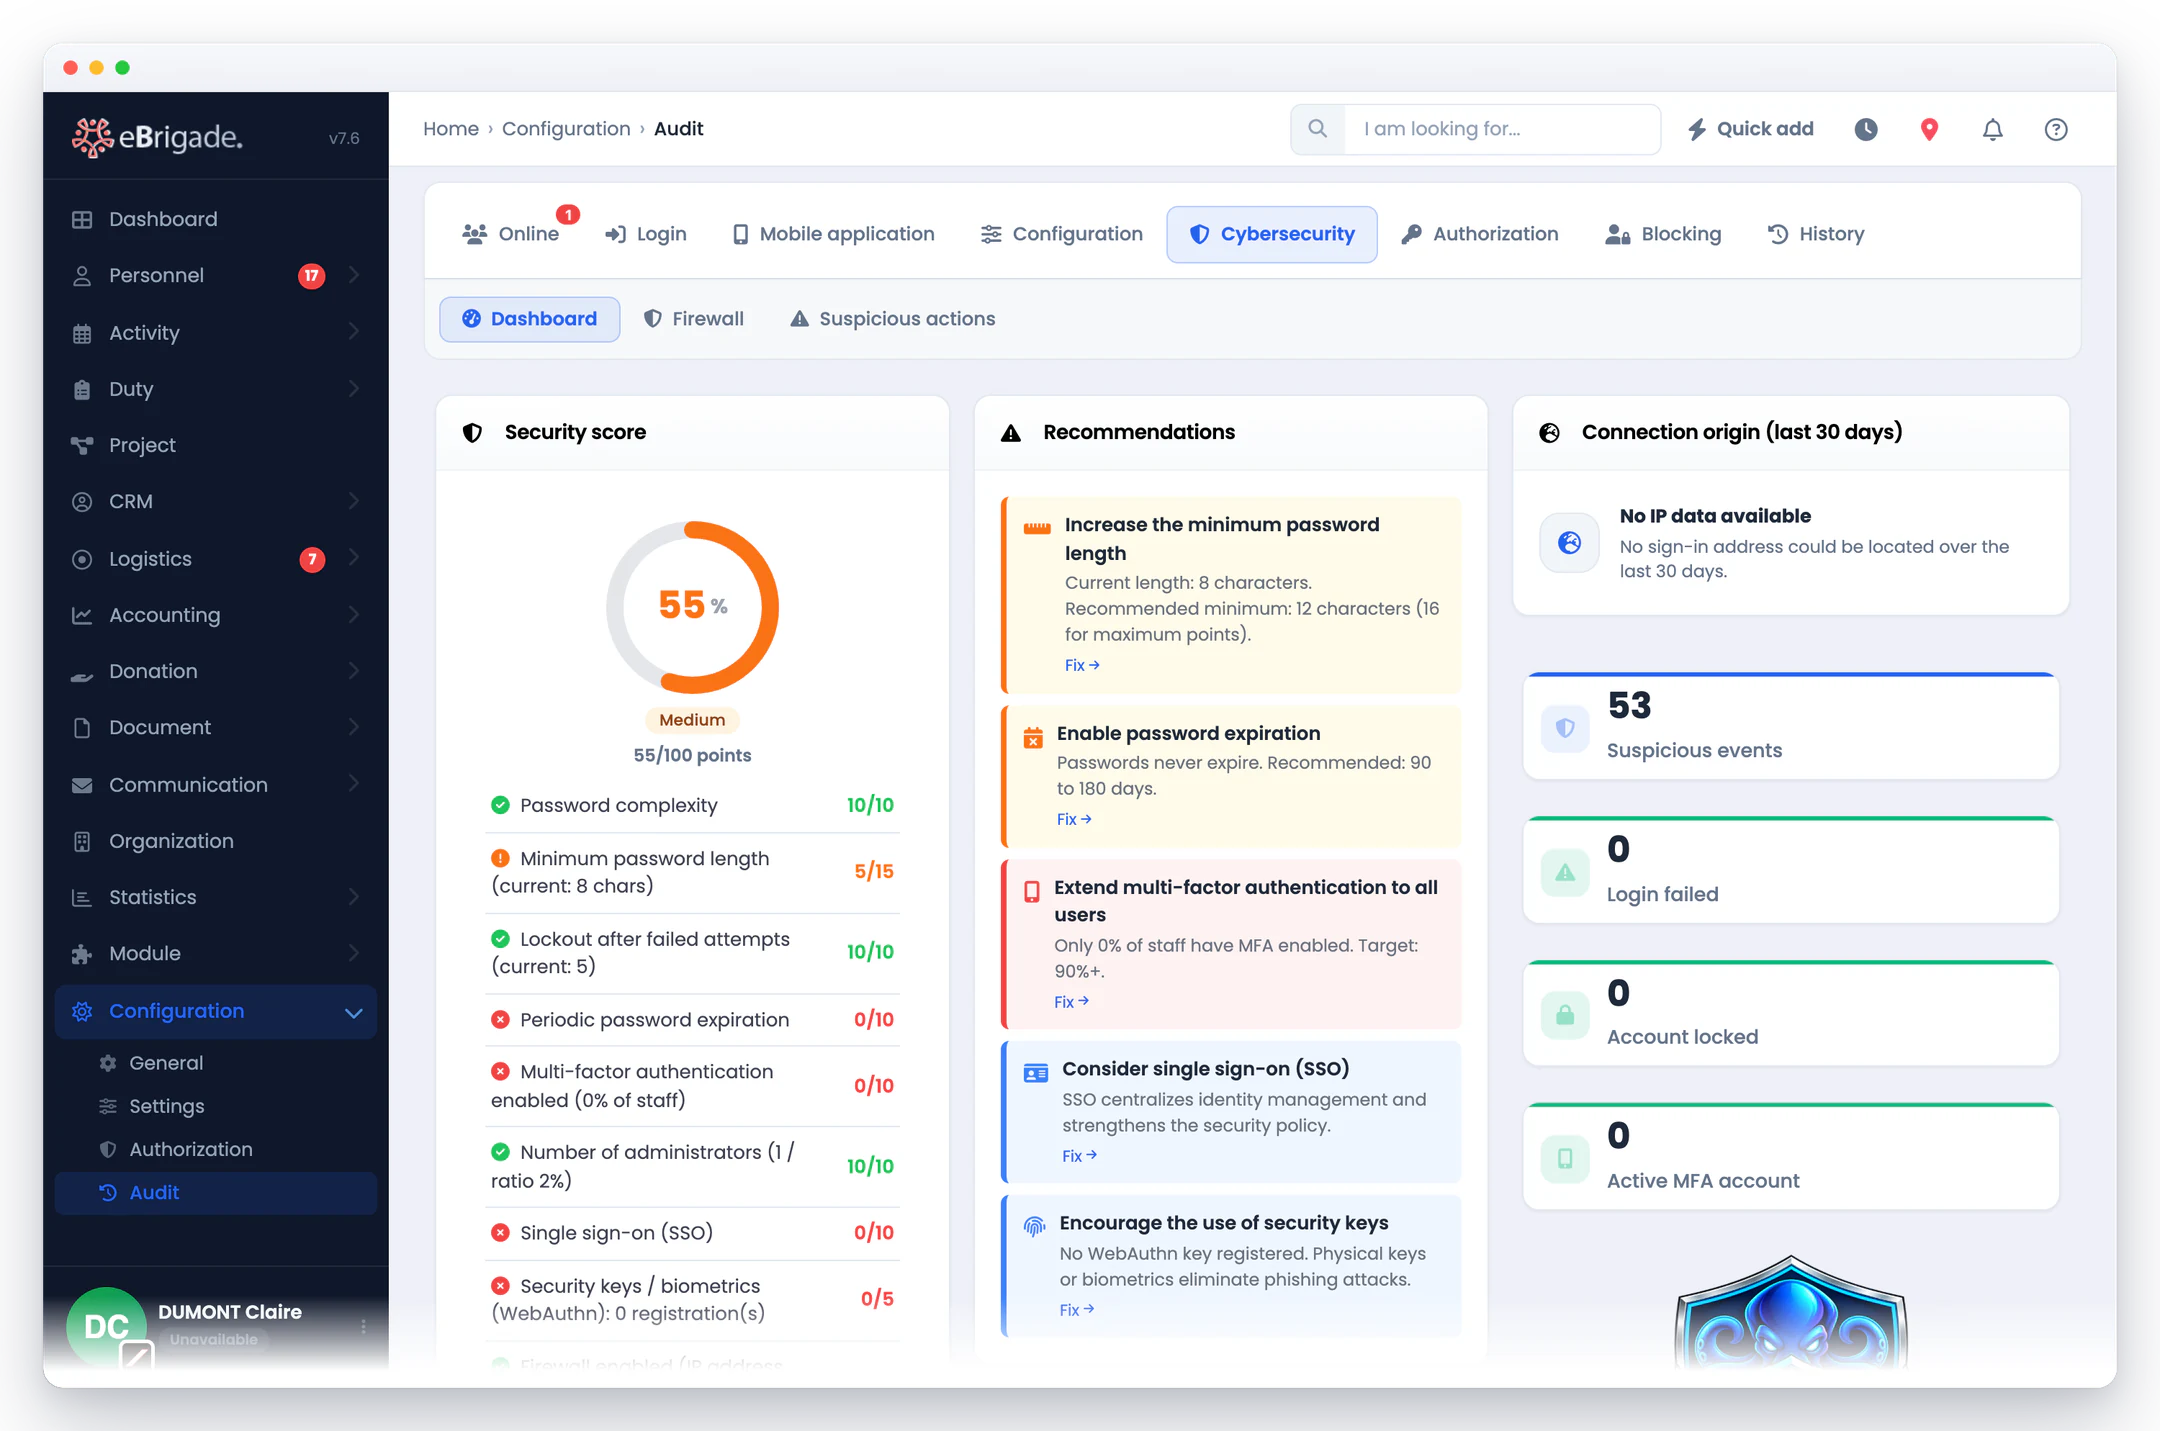
تحسب لوحة المتابعة درجة من 100 بناءً على 8 معايير مرجّحة (تعقيد كلمة المرور وطولها، حد القفل، انتهاء الصلاحية، نسبة تغطية MFA، نسبة المسؤولين، SSO، مفاتيح WebAuthn، مدة الاحتفاظ بالسجلات) وتعرض التفصيل نقطةً بنقطة مع علامة صح خضراء أو علامة خطأ حمراء لكل معيار.
- عالجوا التوصيات ذات الأولوية
تظهر نقاط الضعف المكتشفة كتوصيات مرتّبة حسب الخطورة (خطر، تحذير، معلومة)، كلٌّ منها مشروحة في جملة واحدة ومرفقة برابط «إصلاح» ينقلكم مباشرة إلى شاشة الإعدادات المناسبة.
- راقبوا النشاط ومصادر تسجيلات الدخول
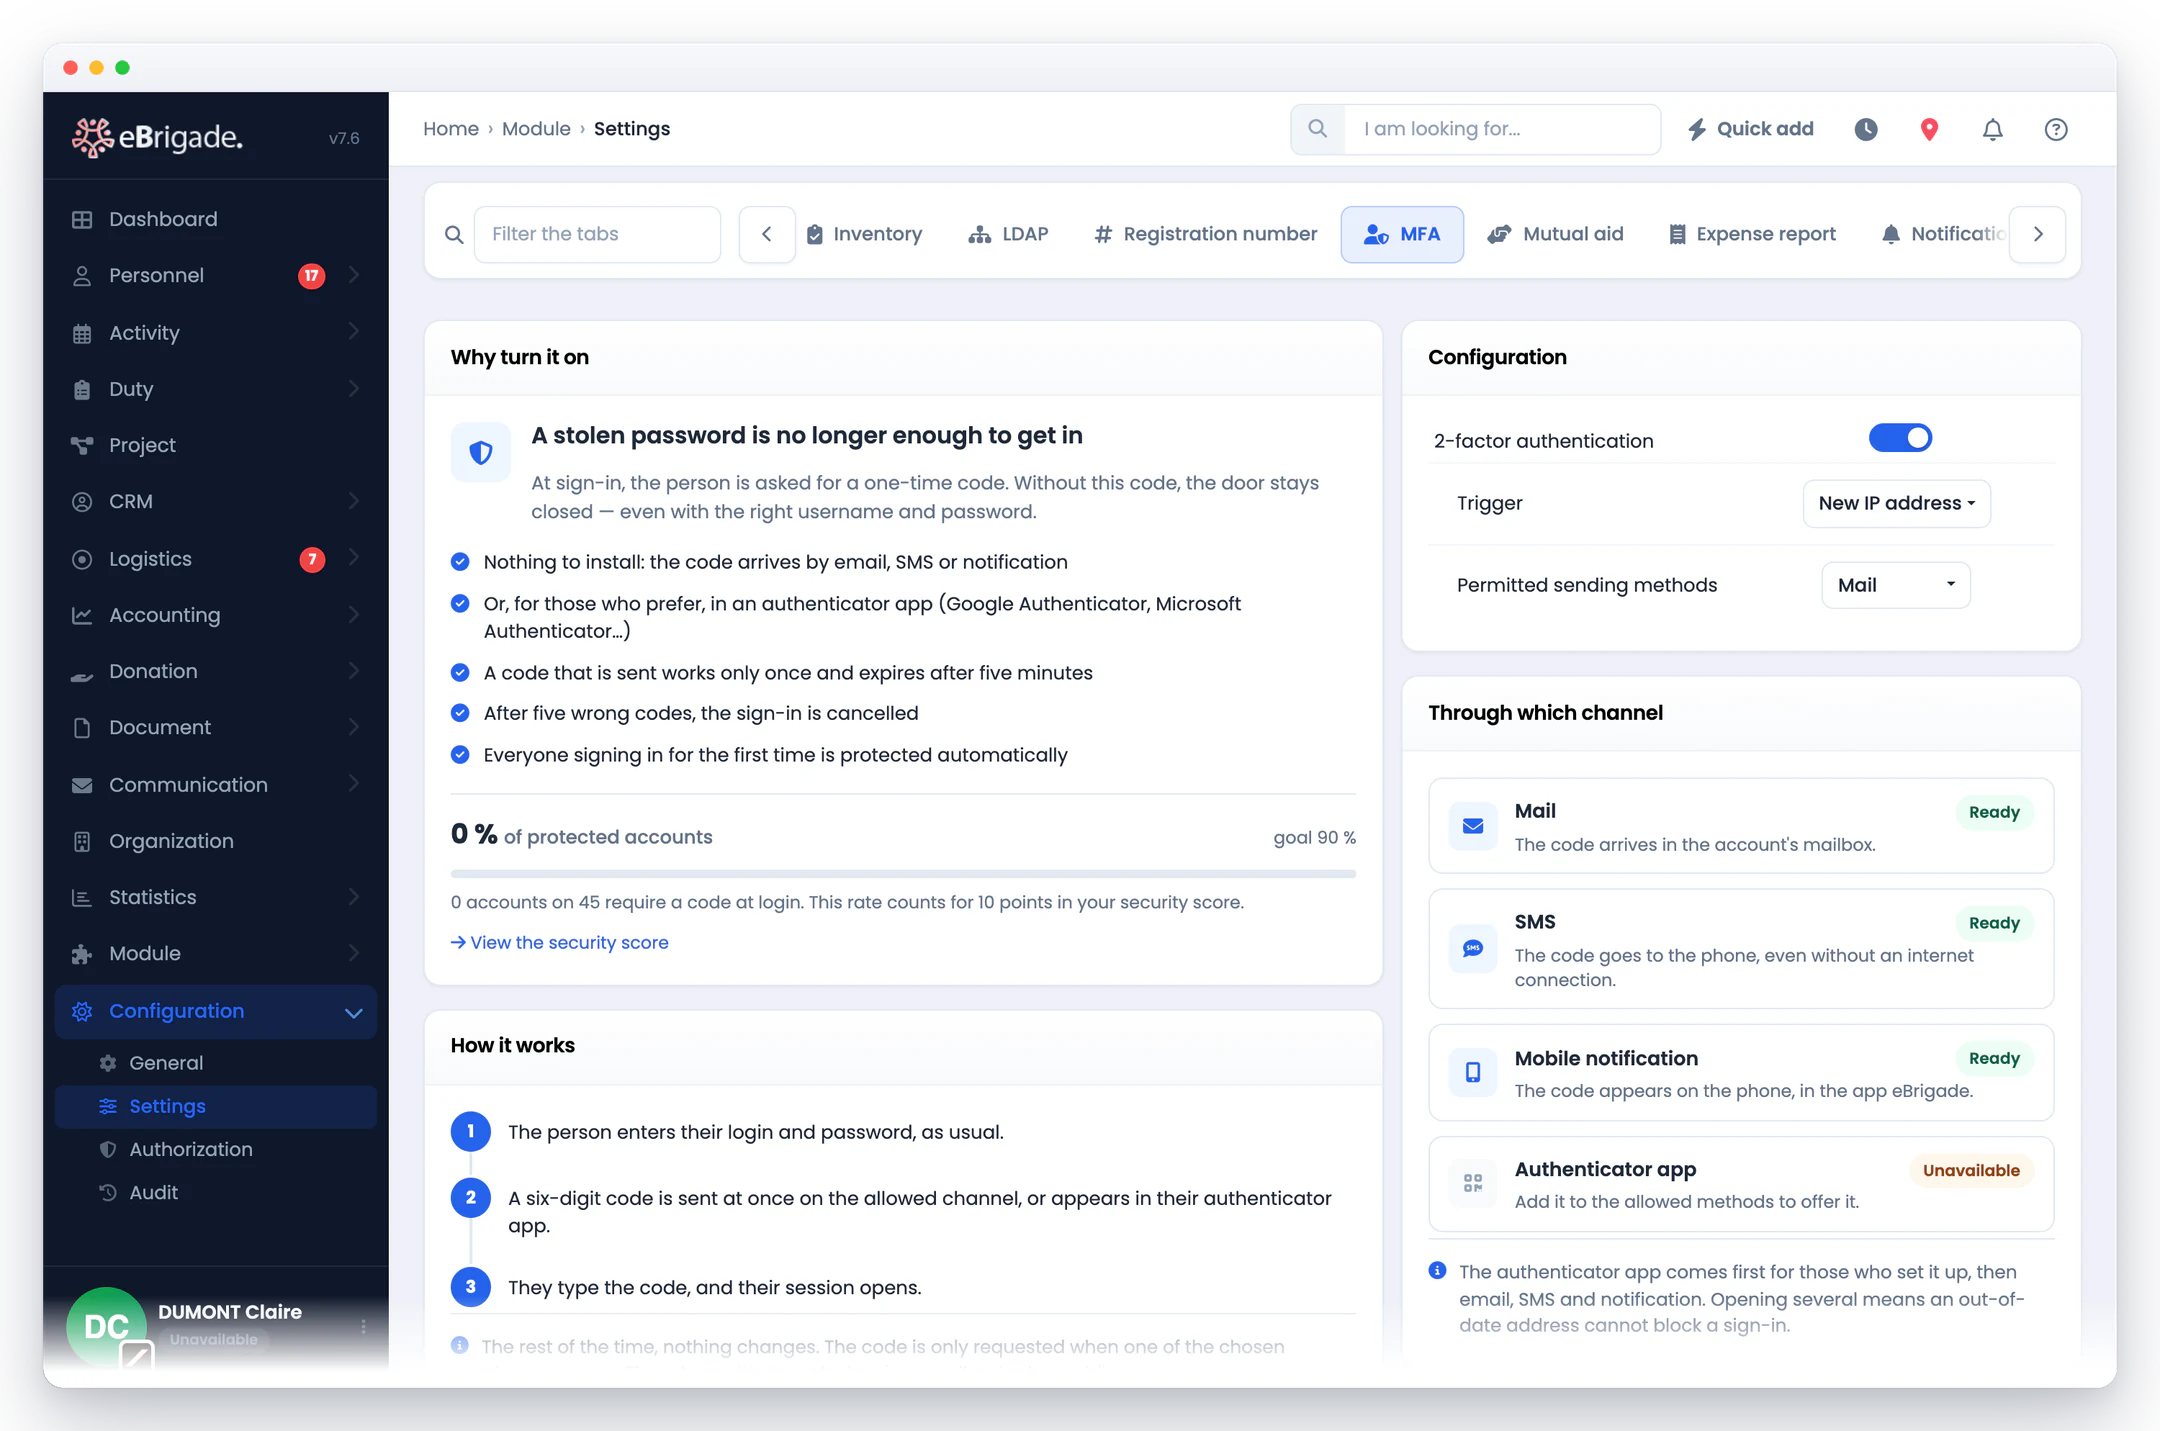
أربعة مؤشرات على 30 يومًا (أحداث مشبوهة، محاولات دخول فاشلة، حسابات محظورة، حسابات مفعّل فيها MFA) وخريطة عالمية لعناوين IP المحددة جغرافيًا تمنحكم رؤية شبه آنية لما يجري في منصتكم.
- استعيدوا السيطرة على الدورات التدريبية
من قائمة المستخدمين المتصلين، ترون من هو متصل مع نظامه ومتصفحه وعنوان IP، وتحظرون حسابًا أو ترفعون الحظر عنه بنقرة واحدة، بأثر فوري.
الأسئلة الشائعة
كيف تُحسب درجة الأمان؟
تجمع 8 معايير مرجّحة تُقيَّم تلقائياً على منصتكم: تعقيد كلمة المرور (10 نقاط)، الحد الأدنى للطول (حتى 15)، عتبة القفل بعد المحاولات الفاشلة (10)، انتهاء الصلاحية الدوري (10)، نسبة تغطية MFA بين الموظفين (حتى 20)، نسبة حسابات المسؤولين (10)، تفعيل SSO (10)، وجود مفاتيح WebAuthn (5) ومدة الاحتفاظ بسجل التدقيق (10). يُعرض المجموع، بحد أقصى 100، مع تفصيل نقطة بنقطة.
هل تحظر الوحدة فعلًا الجلسة الجارية؟
نعم. من قائمة المستخدمين المتصلين، ترون كل جلسة نشطة (العضو، النظام، المتصفح، IP، آخر إجراء)، ويُحوِّل زرٌّ الحساب إلى محظور فورًا. ولا يعود بإمكان المستخدم تسجيل الدخول أو استخدام التطبيق حتى تُلغوا الحظر.
هل يتوافق تحديد الموقع الجغرافي عبر IP مع اللائحة العامة لحماية البيانات (GDPR)؟
تعرض الخريطة موقعًا تقريبيًا على مستوى المدينة، يُحصل عليه عبر خدمة ip-api.com ويُخزَّن مؤقتًا محليًا. والغرض منه رصد مصدر دخول غير مألوف، لا تتبع المستخدم. يُذكر المصدر أسفل الخريطة، ولا تظهر الخريطة إلا إذا كانت أعمدة التدقيق المعزّز مفعّلة في منصتكم.
ما «الأحداث المشبوهة» المحتسبة على 30 يومًا؟
هي إدخالات في سجل التدقيق ضمن فئة الأمان (لا سيما محاولات الدخول الفاشلة وعمليات القفل)، مجمّعة على فترة متحركة مدتها 30 يومًا. وتعرض لوحة التحكم أيضًا العدد الإجمالي لمحاولات الدخول الفاشلة، وعدد الحسابات المقفلة حاليًا، وعدد الحسابات التي فعّلت MFA.
هل تتطلب مفاتيح المرور (passkeys) أجهزة خاصة؟
لا. تعمل مصادقة WebAuthn بالقياسات الحيوية المدمجة في الأجهزة (Touch ID وFace ID على Apple، وWindows Hello على الحواسيب) أو بمفتاح أمان فعلي USB/NFC. يدعم eBrigade معيار FIDO2 (ES256/P-256) ويتعرّف على مفتاح المرور المتزامن نفسه عبر عدة أجهزة.
هل وحدة الأمن السيبراني مضمّنة في eBrigade؟
نعم، إنها من الميزات المشمولة. تعتمد لوحة المتابعة على البيانات الموجودة أصلًا في المنصة (الإعدادات، وسجلات التدقيق، والحسابات، والجلسات)، فكلما عززتم إعداداتكم ونشرتم المصادقة متعددة العوامل MFA، تحسّنت درجتكم — دون أي خيار للشراء.