

Módulo Cibersegurança do eBrigade
A sua postura de segurança, avaliada em 100 e corrigível com um clique
Um único painel que audita continuamente a sua configuração, diz-lhe exatamente o que reforçar primeiro, mostra num mapa-mundo de onde os utilizadores iniciam sessão e permite cortar de imediato uma sessão suspeita. O suficiente para responder a um RSSI ou a um concurso público sem preparar um único dossier.
Incluído sem custo adicional em todos os planos eBrigade, teste de 30 dias sem cartão.
Ilustração · dados de exemplo
O que é o módulo Cibersegurança do eBrigade?
Um painel de segurança integrado: uma pontuação em 100, recomendações prioritárias que corrige com um clique, sessões ativas que pode bloquear de imediato e um mapa-mundo que mostra de onde vêm os acessos. Incluído sem custo adicional em todos os planos eBrigade.
A segurança é algo que se espera mais do que se mede
Quantas contas ativaram realmente o segundo fator? As suas palavras-passe expiram? Quantos administradores têm plenos poderes? Os seus registos de auditoria são guardados tempo suficiente para uma investigação? Sem um painel dedicado, estas respostas têm de ser reconstituídas à mão, um ecrã de configuração de cada vez — e no dia em que um diretor de informática, um responsável de segurança (CISO) ou um concurso público exigir provas da sua postura, não tem nada para mostrar. Entretanto, uma tentativa de login por força bruta ou uma sessão aberta num computador comprometido passa despercebida.
Uma visão operacional da segurança, sem consola externa nem custos adicionais
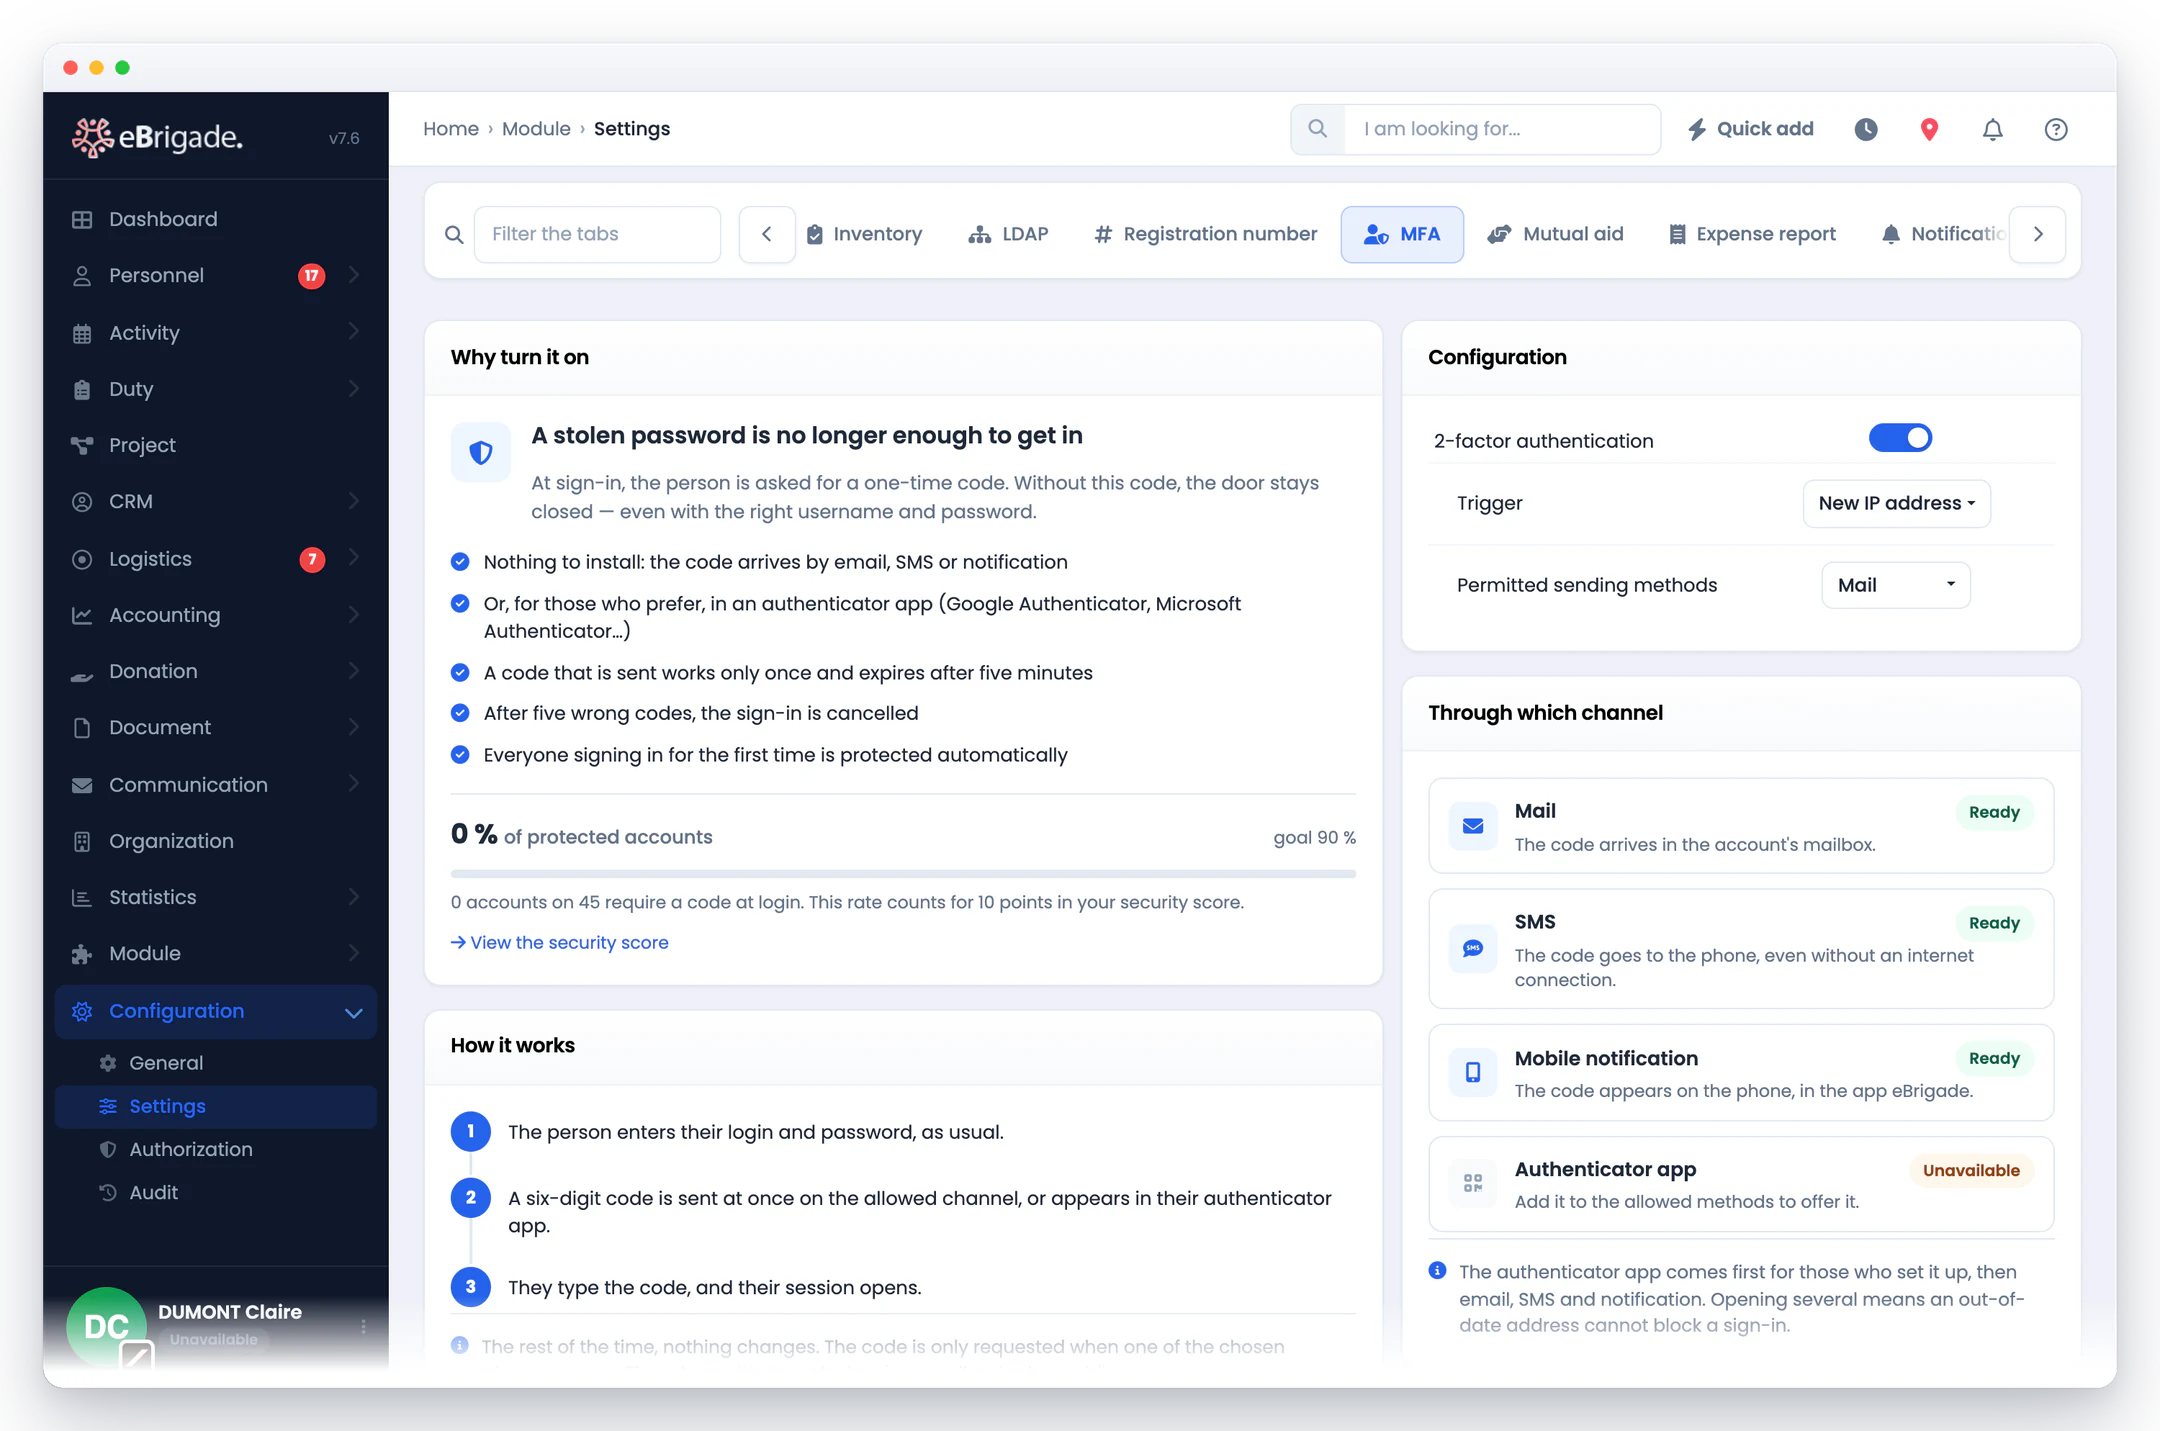
O módulo reúne, num único ecrã do eBrigade, a auditoria da sua configuração, indicadores dos últimos 30 dias, o mapa de acessos e o controlo das sessões ativas. Cada ponto fraco é pontuado, explicado e acompanhado de um link direto para o corrigir. Vê num relance onde está e o que ainda falta reforçar, e pode agir de imediato — bloquear uma conta, generalizar a MFA, alargar a conservação dos registos — sem sair da plataforma.
O que pode fazer com Cibersegurança
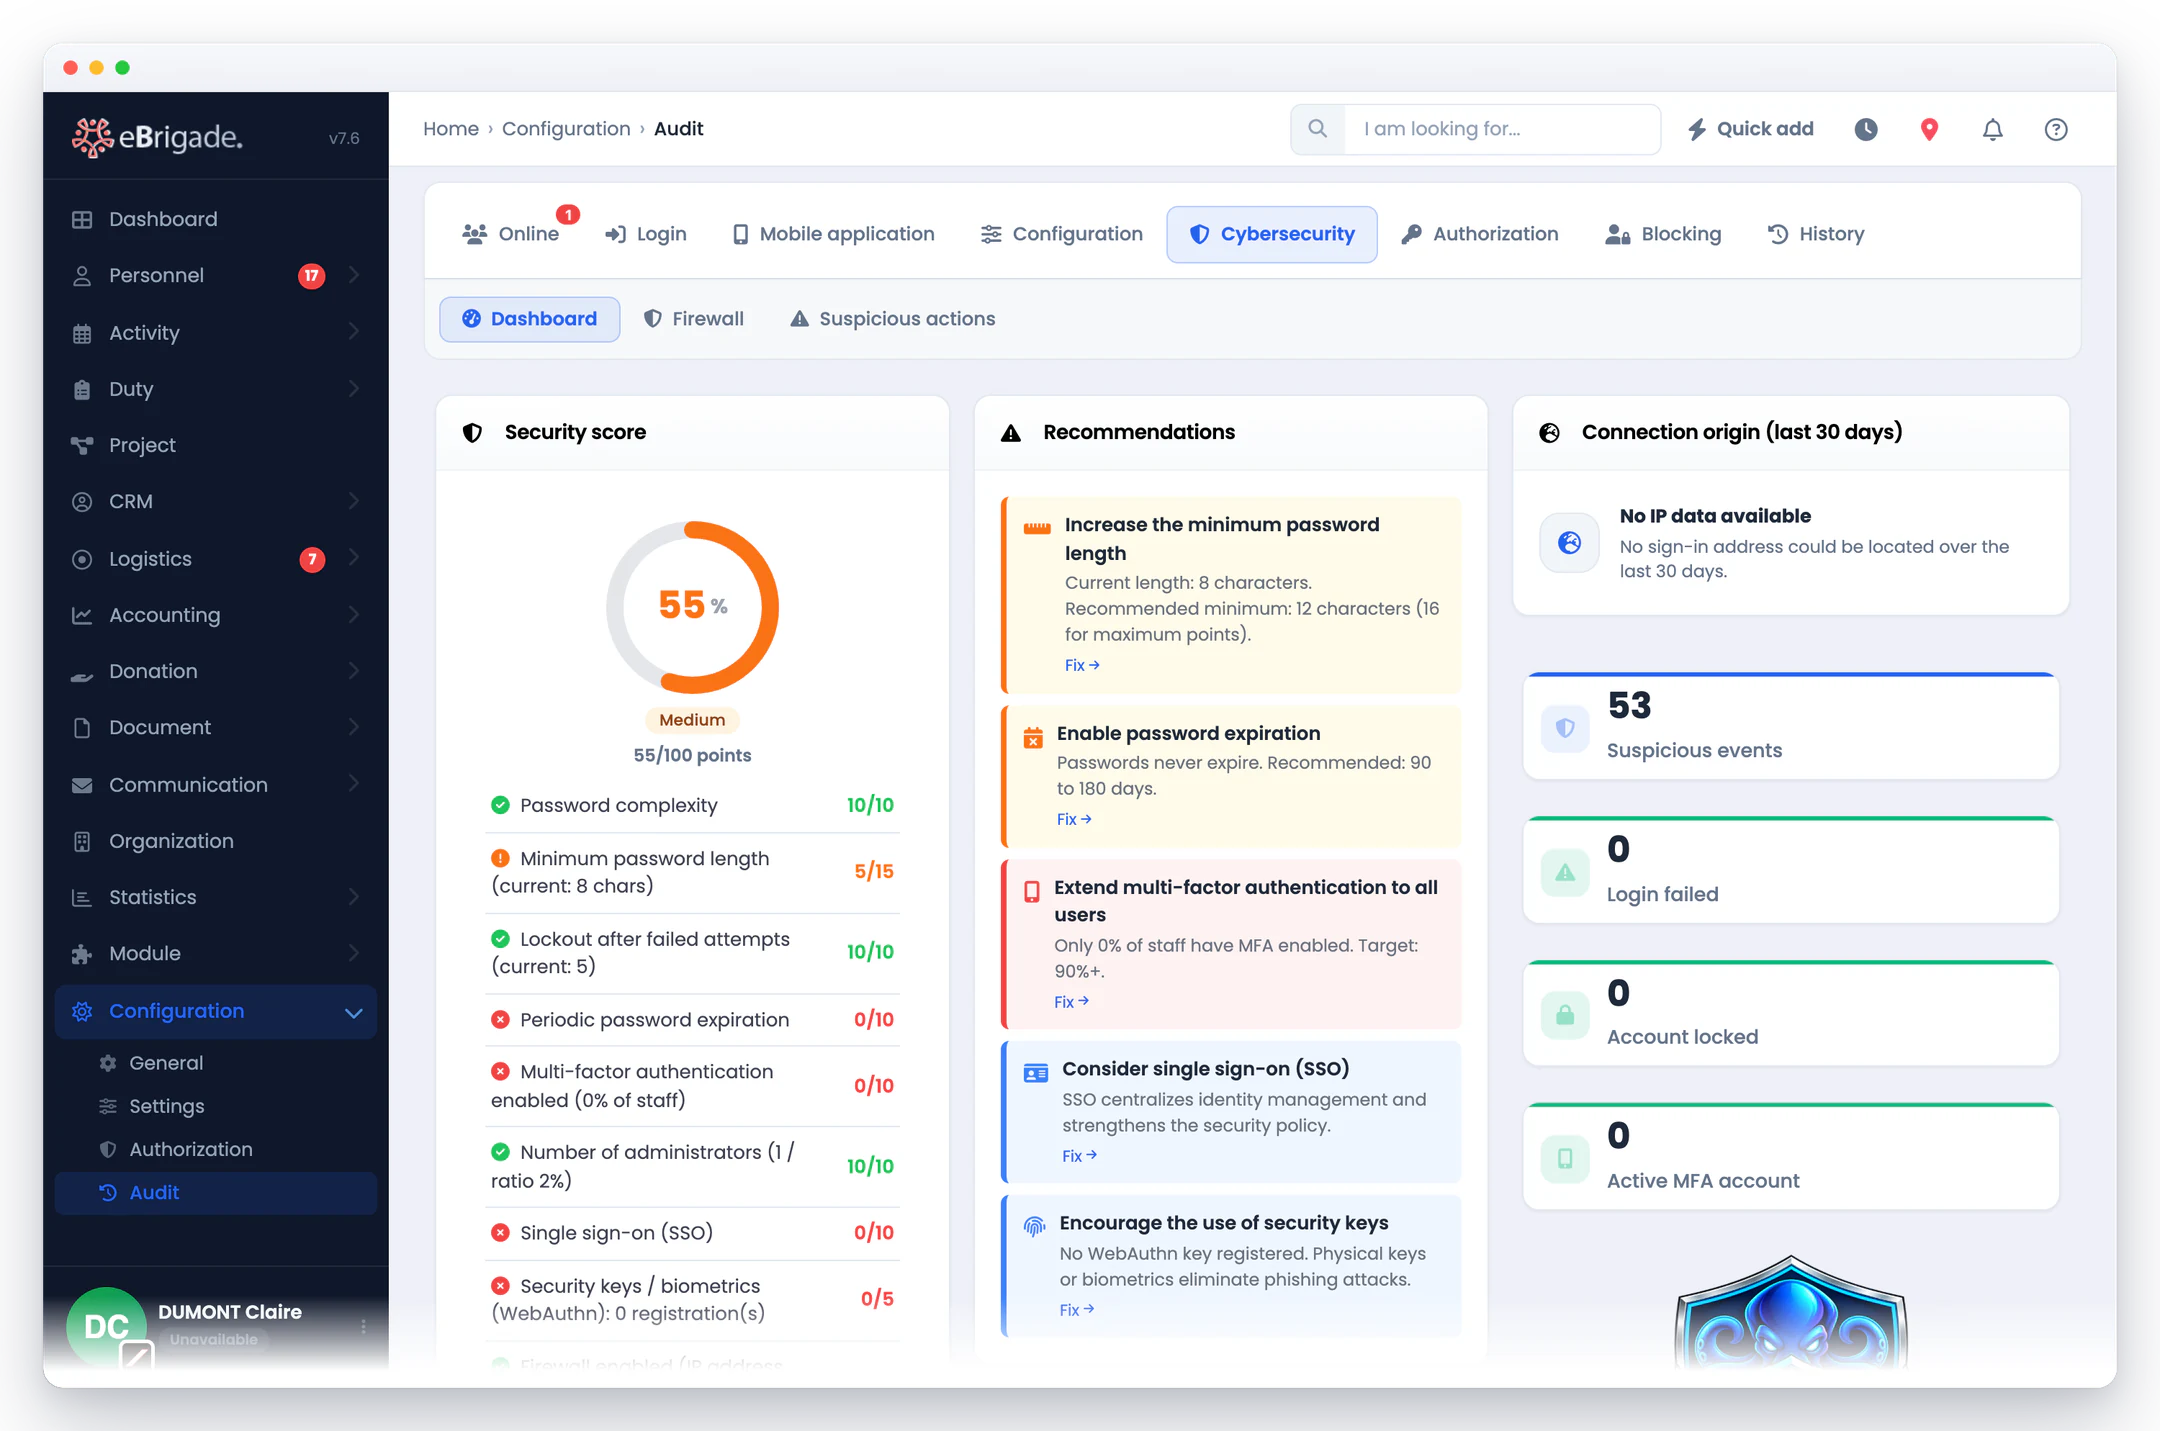
Oito critérios ponderados são avaliados automaticamente — complexidade da palavra-passe (10) e comprimento mínimo (15), limite de bloqueio após tentativas falhadas (10), expiração periódica (10), taxa de cobertura MFA no pessoal (20), proporção de contas de administrador (10), SSO ativado (10), chaves WebAuthn (5) e retenção do registo de auditoria (10) — com detalhe visto/cruz e a escala de pontuação de cada linha.
Cada fragilidade gera uma recomendação classificada como perigo, aviso ou informação, explicada em termos concretos (ex.: “apenas 60% do pessoal tem MFA ativado, objetivo 90%”), com uma ligação Corrigir que aponta para o ecrã de configuração exato a alterar.
Os endereços IP dos últimos 30 dias são geolocalizados em lote via ip-api.com (com cache local de 30 dias) e apresentados num mapa Leaflet / OpenStreetMap. O tamanho de cada ponto reflete o volume de eventos e um clique mostra a cidade, o país e o número de logins.
A vista de utilizadores ligados lista cada sessão ativa com foto, início de sessão, última ação, sistema operativo, navegador e endereço IP. Um único botão bloqueia ou desbloqueia uma conta de imediato — a sessão é cortada sem demora.
Após um número configurável de tentativas de início de sessão falhadas, a conta em causa é temporariamente bloqueada e desbloqueada automaticamente após 30 minutos. O painel contabiliza as tentativas falhadas e as contas bloqueadas em 30 dias.
O eBrigade suporta autenticação WebAuthn (ES256 / P-256): Touch ID, Face ID, Windows Hello e chaves de segurança físicas USB/NFC. As passkeys sincronizadas (iCloud, gestores de palavras-passe) são reconhecidas em vários dispositivos, o que elimina o risco de phishing nas contas equipadas.
E ainda: Auditoria da configuração, corrigida num clique
Cibersegurança na app
Capturas de ecrã da aplicação real, não maquetas.
Passo a passo
- Verifique a sua pontuação de segurança
O painel calcula uma pontuação em 100 a partir de 8 critérios ponderados (complexidade e comprimento da palavra-passe, limiar de bloqueio, expiração, taxa de cobertura MFA, rácio de administradores, SSO, chaves WebAuthn, conservação dos registos) e mostra o detalhe ponto a ponto com um visto verde ou uma cruz vermelha em cada critério.
- Corrija as recomendações prioritárias
As fragilidades detetadas surgem como recomendações ordenadas por gravidade (perigo, aviso, informação), cada uma explicada numa frase e acompanhada de uma ligação Corrigir que o leva diretamente ao ecrã de configuração certo.
- Monitorize a atividade e a origem dos acessos
Quatro indicadores a 30 dias (eventos suspeitos, acessos falhados, contas bloqueadas, contas com MFA ativo) e um mapa-mundo dos IP geolocalizados dão-lhe uma visão quase em tempo real do que se passa na sua instância.
- Retome o controlo das sessões
Na lista de utilizadores ligados, vê quem está online com o sistema, o navegador e o IP, e bloqueia ou desbloqueia uma conta com um clique, com efeito imediato.
Perguntas frequentes
Como é calculada a pontuação de segurança?
Soma 8 critérios ponderados avaliados automaticamente na sua instância: complexidade da palavra-passe (10 pontos), comprimento mínimo (até 15), limite de bloqueio após tentativas falhadas (10), expiração periódica (10), taxa de cobertura MFA do pessoal (até 20), proporção de contas de administrador (10), SSO ativado (10), presença de chaves WebAuthn (5) e retenção dos registos de auditoria (10). O total, limitado a 100, é apresentado com o detalhe ponto a ponto.
O módulo bloqueia mesmo uma sessão em curso?
Sim. Na lista de utilizadores ligados, vê cada sessão ativa (colaborador, sistema, navegador, IP, última ação), e um botão bloqueia a conta de imediato. O utilizador deixa de poder iniciar sessão ou usar a aplicação até que a desbloqueie.
A geolocalização por IP cumpre o RGPD?
O mapa mostra uma localização aproximada, ao nível da cidade, obtida através do serviço ip-api.com e guardada em cache local. Serve para detetar uma origem de acesso invulgar, não para seguir um utilizador. A fonte é indicada por baixo do mapa, e este só é apresentado se as colunas de auditoria reforçada estiverem ativas na sua instância.
O que são os «eventos suspeitos» contabilizados em 30 dias?
São entradas do registo de auditoria da categoria segurança (nomeadamente falhas de início de sessão e bloqueios), agregadas numa janela móvel de 30 dias. O painel mostra também o número total de tentativas de início de sessão falhadas, o número de contas atualmente bloqueadas e o número de contas com MFA ativado.
As chaves de acesso (passkeys) exigem hardware especial?
Não. A autenticação WebAuthn funciona com a biometria já integrada nos dispositivos (Touch ID e Face ID na Apple, Windows Hello nos PC) ou com uma chave de segurança física USB/NFC. O eBrigade suporta a norma FIDO2 (ES256/P-256) e reconhece a mesma passkey sincronizada em vários dispositivos.
O módulo Cibersegurança está incluído no eBrigade?
Sim, é uma das funcionalidades incluídas. O painel baseia-se em dados já presentes na plataforma (configuração, registos de auditoria, contas, sessões), por isso quanto mais reforçar as definições e generalizar o MFA, mais a sua pontuação melhora — sem nenhuma opção a comprar.