

Módulo API do eBrigade
Ligue o eBrigade ao seu sistema de informação
Deixe de reintroduzir pessoal, escalas e qualificações de uma ferramenta para outra. A API eBrigade expõe os seus dados através de fluxos de entrada e saída documentados, protegidos por chave: o seu sistema de RH, software de processamento salarial ou portal interno sincronizam-se automaticamente, sem desenvolvimento à medida do lado eBrigade.
Incluído sem custo adicional em todos os planos eBrigade, teste de 30 dias sem cartão.
Ilustração · dados de exemplo
O que é o módulo API do eBrigade?
Chaves de API de importação/exportação, API REST v2 e fluxos de entrada/saída para ligar o eBrigade ao seu sistema de informação. Incluído sem custo adicional em todos os planos eBrigade.
Porquê usar a API?
Os seus dados eBrigade ficam isolados das suas outras ferramentas: sistema de RH, software de processamento salarial, software de gestão ou portal web. Cada exportação manual para Excel, cada reintrodução de um colaborador ou de uma qualificação leva tempo e acaba por criar discrepâncias entre as suas bases de dados. Sem acesso programático, as suas equipas de TI não têm forma fiável de manter o eBrigade alinhado com o sistema de informação de referência.
O que a API muda no eBrigade
A API expõe o seu pessoal, as suas atividades e participações, as competências e respetivas datas de validade, as suas organizações, inscrições, disponibilidades e ausências, registos de ponto, veículos e equipamentos através de fluxos normalizados. Os seus programadores leem estes dados (GET) e enviam dados a partir das suas ferramentas externas (POST) com uma simples chave. A API REST v2 devolve JSON coerente, paginado e autodocumentado; cada chamada é contabilizada, limitada e apresentada num painel de utilização, e o acesso pode ser restringido apenas aos seus endereços IP.
O que pode fazer com API
Duas chaves distintas — uma para os fluxos de entrada (importação), outra para os de saída (exportação) — são geradas e regeneradas num clique na área de administração. Regenerar uma chave comprometida invalida de imediato a anterior, sem afetar o outro fluxo.
Envie o seu pessoal, atividades/formações e competências para o eBrigade a partir do seu sistema de RH ou diretório de referência. A importação trata atualizações e criações (create_if_not_exists) e a correspondência por ID interno ou ID externo (use_external_id), incluindo UUID.
Disponibilize em só de leitura o seu pessoal, atividades e participações num período, o referencial de competências e as datas de validade de cada pessoa, as suas organizações, inscrições em atividades pagas, disponibilidades, ausências e registos de ponto, bem como as suas viaturas e material. Ideal para alimentar o processamento salarial, relatórios ou um painel de business intelligence.
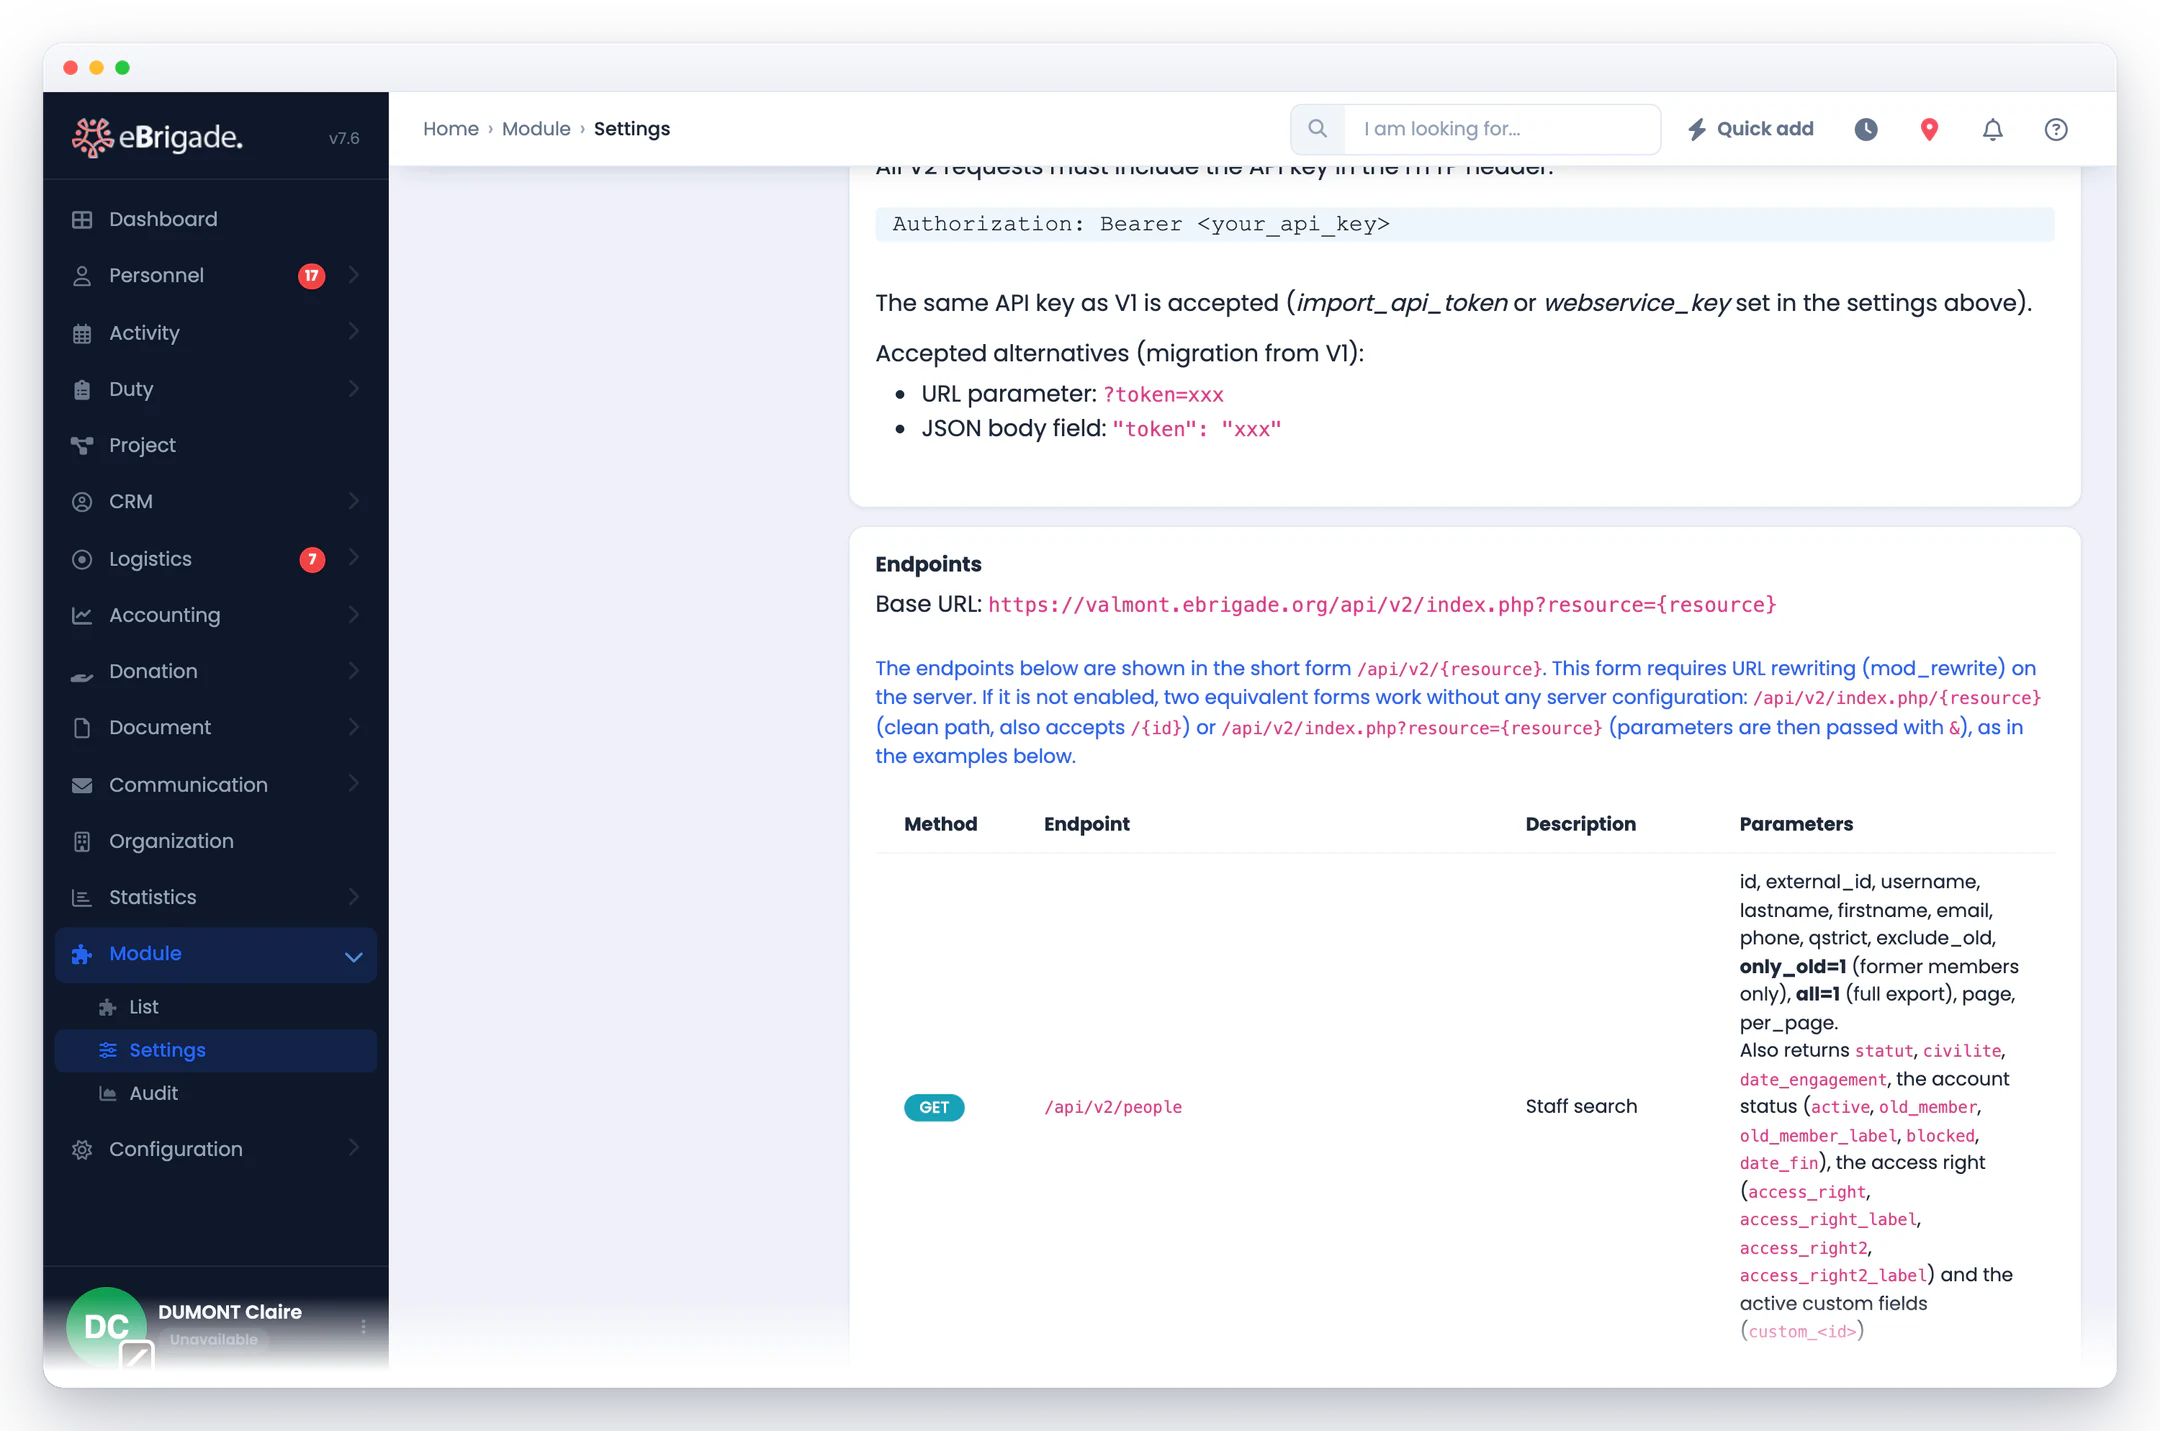
Autenticação através do cabeçalho Authorization: Bearer, respostas JSON uniformes {success, data, meta}, paginação (page, per_page), atualizações parciais de um registo com PATCH, cabeçalhos CORS e códigos HTTP explícitos. Endpoints, parâmetros e exemplos cURL estão documentados diretamente na interface, sem documentação externa.
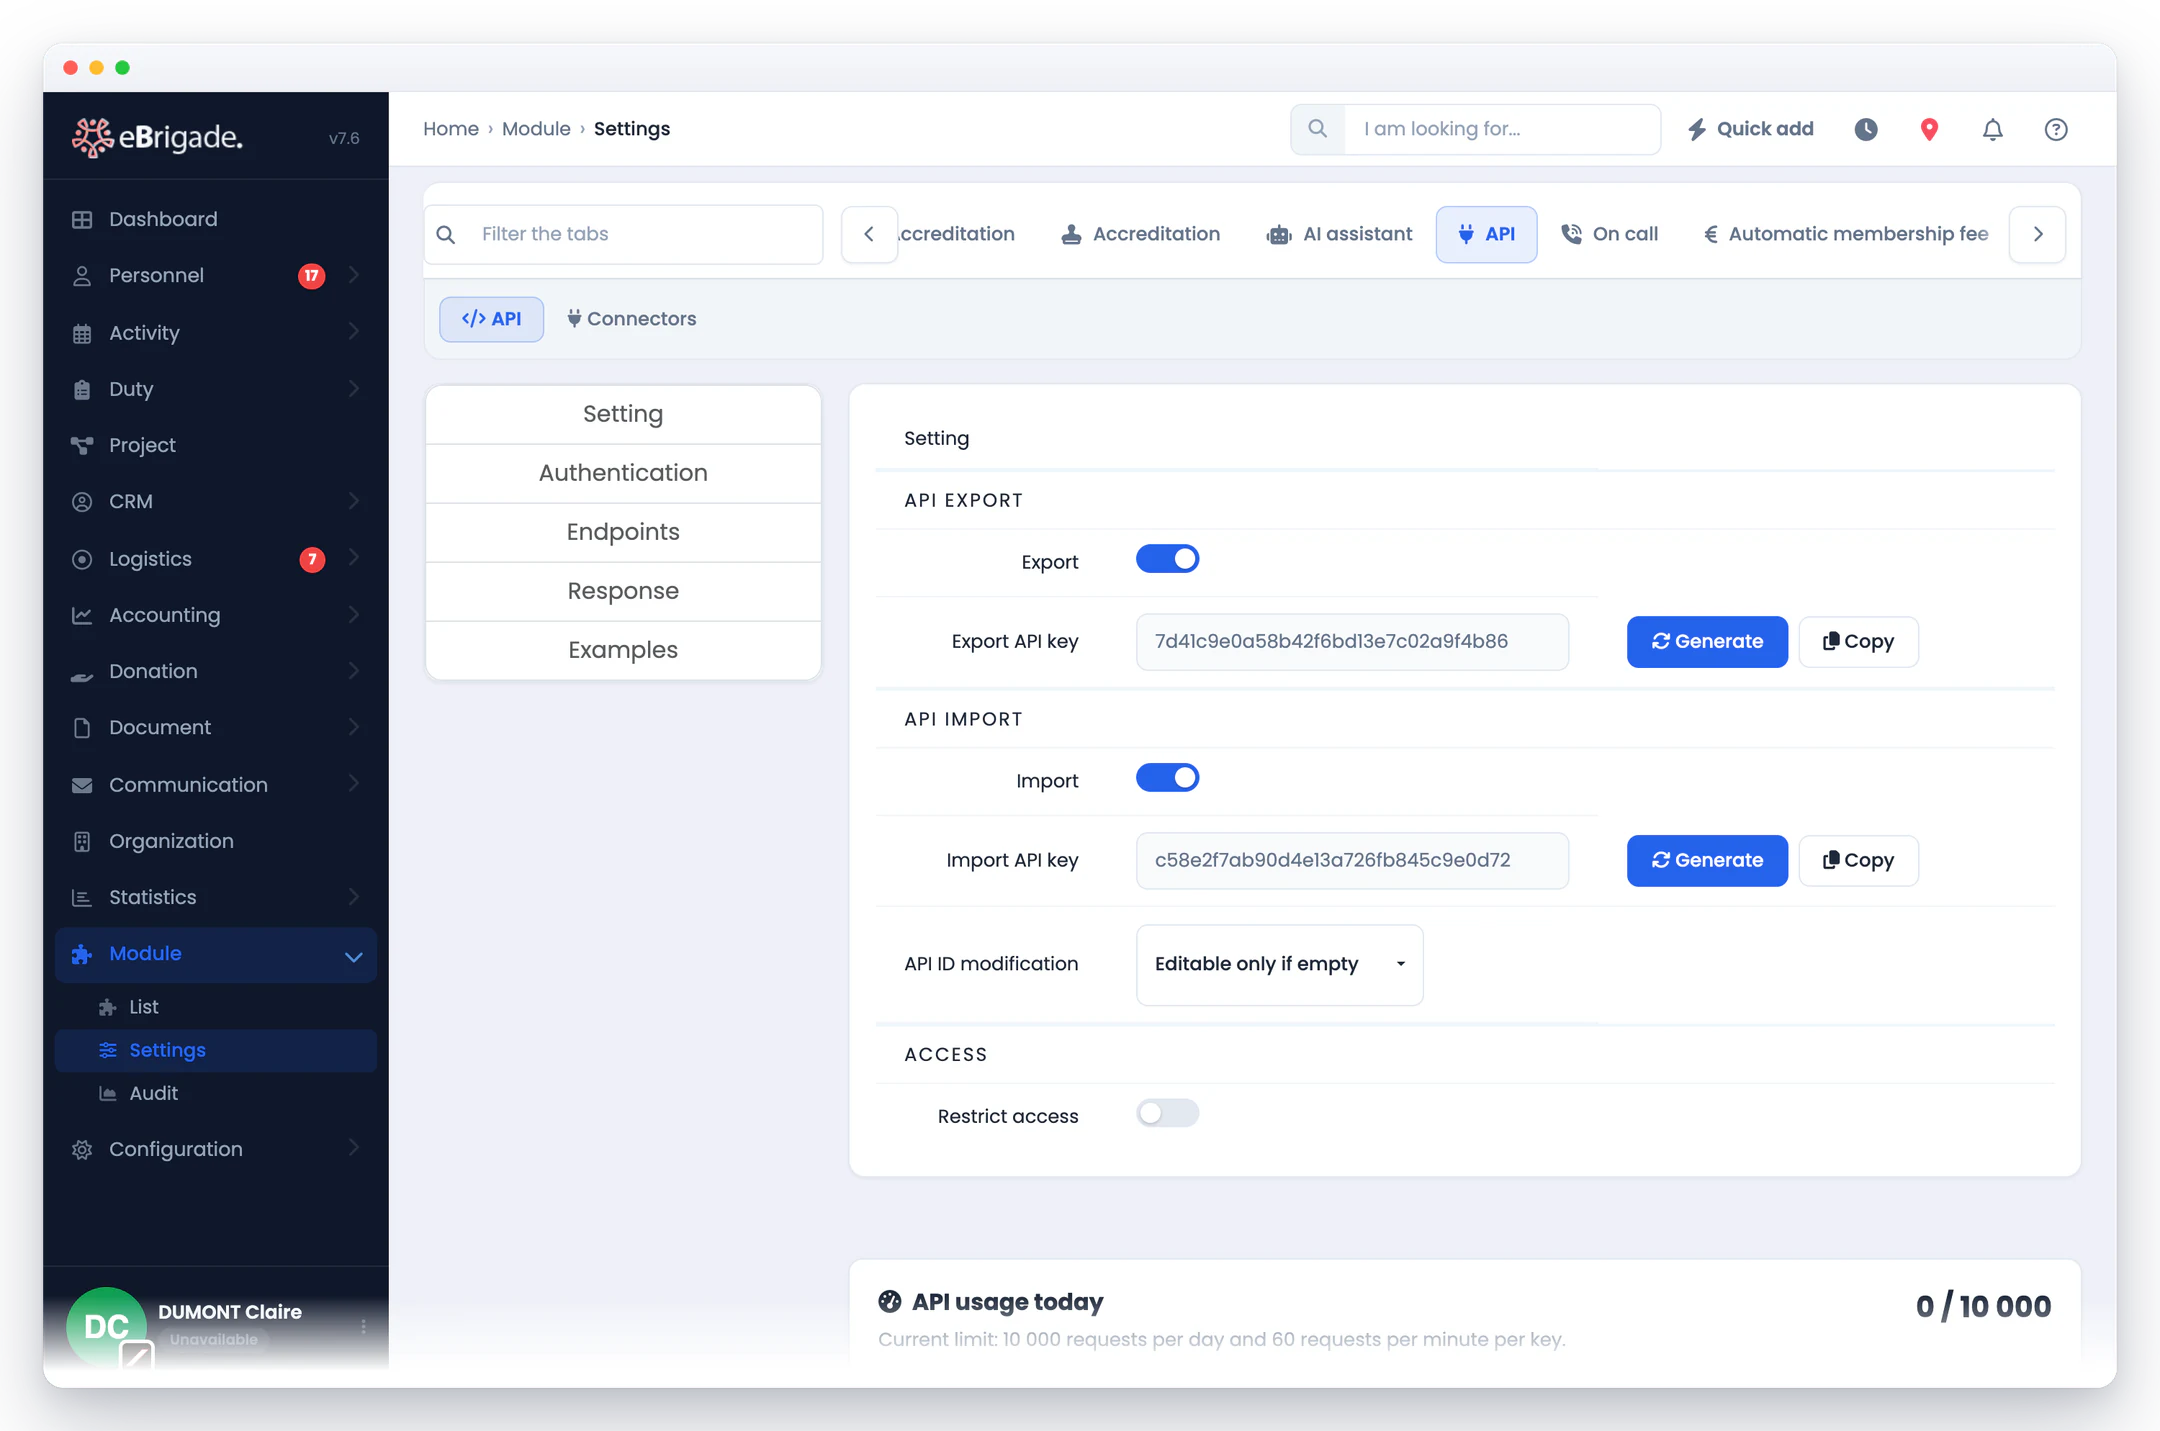
A instância tem um limite (por omissão 10 000 pedidos/dia e 60 pedidos/minuto por chave), com cabeçalhos X-RateLimit e resposta HTTP 429 quando o limite é ultrapassado. Um painel mostra os pedidos do dia, a quota restante, o último endpoint chamado e a hora da última chamada.
Ative a filtragem por endereço IP para aceitar apenas chamadas de servidores autorizados: qualquer pedido de um IP fora da lista de autorizações é rejeitado (HTTP 403), mesmo com uma chave válida.
E ainda: Novos dados exportados · Biblioteca de conectores
API na app
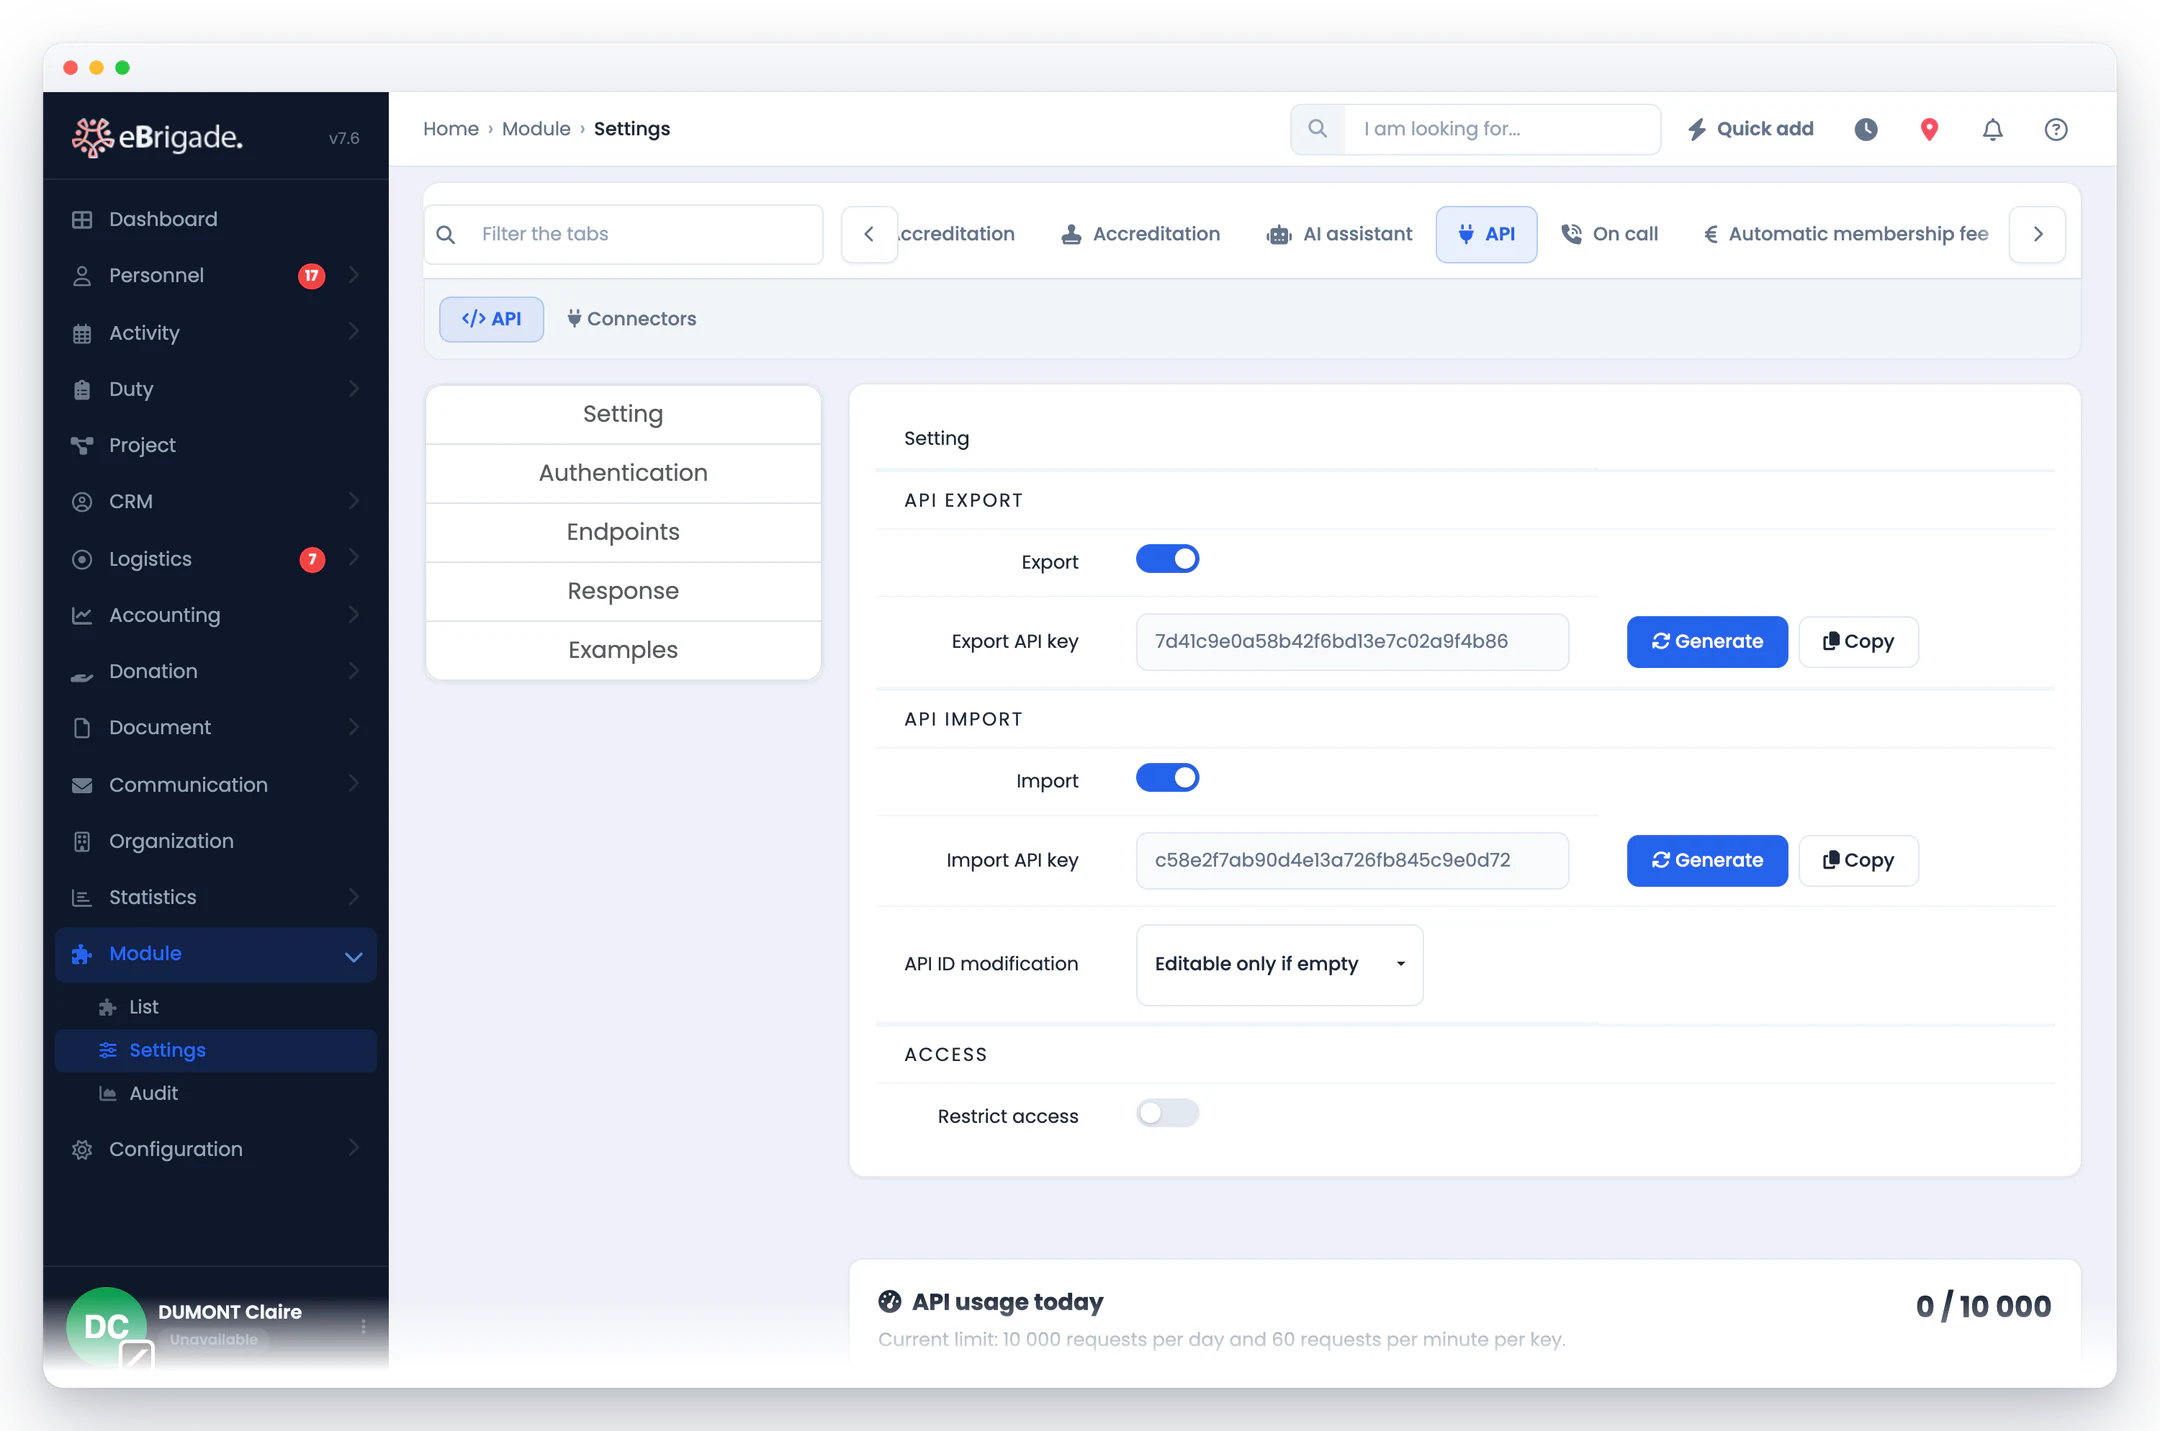
Capturas de ecrã da aplicação real, não maquetas.
Passo a passo
- Gere as suas chaves API
Na área de administração, ative a API de exportação e gere a chave de exportação e o token de importação com um clique. Pode regenerá-los a qualquer momento para revogar o acesso.
- Restringir e testar o acesso
Se necessário, ative a restrição a uma lista de endereços IP autorizados e teste as suas chamadas com os exemplos cURL fornecidos na interface para cada endpoint (pessoas, eventos, competências, secções, inscrições).
- Ligue as suas ferramentas e monitorize
O seu sistema de informação consulta (GET) ou envia (POST) dados através dos fluxos documentados. O painel de utilização mostra os pedidos do dia, a quota restante e a última chamada, para que possa vigiar as suas integrações.
Perguntas frequentes
Uma ferramenta externa pode escrever no diário de bordo?
Sim. A API v2 aceita uma mensagem no diário de bordo de uma atividade (POST /api/v2/events/{id}/logbook): texto, título, hora, importância e nome da ferramenta, apresentado como remetente. Um identificador de referência torna a chamada idempotente: o mesmo alerta enviado duas vezes cria uma única linha. O diário de bordo é lido no mesmo endereço, com um filtro “desde”. A escrita requer a API de importação ativada.
A que tipos de dados se pode aceder através da API?
Acesso de leitura (fluxos de saída): pessoal, atividades e participações num período, lista de referência de competências e datas de caducidade das competências detidas, organizações, inscrições em atividades pagas, disponibilidades, ausências, registos de ponto, frota de viaturas e material. Acesso de escrita (fluxos de entrada): importação e atualização de pessoal (ficha completa ou apenas os campos enviados, com PATCH), importação de atividades/formações e atribuição de competências.
Quantas chaves de API se podem criar?
A API assenta em duas chaves: uma para exportação (fluxos de saída) e um token para importação (fluxos de entrada). Cada uma é gerada e regenerada de forma independente na área de administração. Na API v2, uma única chave pode servir ambos os fins através do cabeçalho Authorization: Bearer.
Existe uma API REST moderna ou é preciso usar o formato antigo?
Versão 2: a antiga versão 1 já não é disponibilizada, os seus endpoints são mantidos apenas para as integrações existentes. A API v2 acrescenta autenticação Bearer, JSON normalizado {success, data, meta}, paginação, cabeçalhos CORS e códigos HTTP explícitos, mantendo a compatibilidade com os endpoints v1 existentes.
Há limites de pedidos?
Sim. Por predefinição, a instância está limitada a 10 000 pedidos por dia e cada chave a 60 pedidos por minuto. As respostas incluem cabeçalhos X-RateLimit e devolvem um código HTTP 429 quando o limite é ultrapassado. Um painel de utilização permite acompanhar o seu consumo em tempo real.
Como é protegido o acesso à API?
Além da chave, pode ativar a restrição a uma lista de endereços IP autorizados: qualquer chamada de um IP fora da lista é recusada (HTTP 403). A autenticação faz-se de preferência através de um cabeçalho Bearer em vez de texto simples no URL.